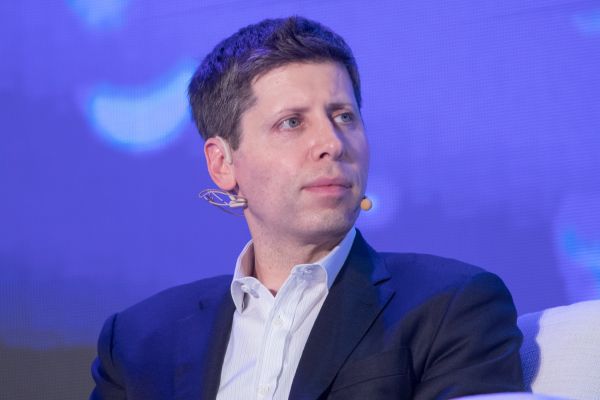
OpenAIのサム・アルトマン最高経営責任者(CEO)は、AIによって既存システムに潜む脆弱性の洗い出しが加速しているとして、企業のセキュリティ運用も見直す必要があるとの認識を示した。従来のように個別のバグへ順次対応する手法には限界があり、検知から対処までの時間をいかに縮めるかが重要になるという。
英ITメディアTechRadarが1日(現地時間)に報じたところによると、アルトマン氏はOracleの共同CEO、クレイ・マゴーク氏とのステージ対談で、バグごとに個別対応する従来型の修正手法の限界に言及した。
マゴーク氏は、AIが過去50年にわたり蓄積してきたセキュリティ上の問題の発見に役立っていると説明した。AIが新たな脆弱性を生み出しているのではなく、既存システムに潜在していた問題を特定しているという。
Oracleの直近四半期のセキュリティパッチ更新では、約3000件の問題に対応した。その大半はAIによって見つかったといい、脆弱性検知の高速化に伴って、企業側のパッチ対応の負荷も急速に高まっているとされる。
こうした中、OracleはOpenAIと協力し、企業の脆弱性検知と対応を支援する「Oracle AI Security Mesh」も披露した。脆弱性の再現手順やテスト結果といった根拠資料を提示し、セキュリティ担当者が誤検知を見極めながら、リスクの高い問題から優先的に対処できるよう設計した。実際の攻撃が発生する前に脆弱性を調査し、修正方針を検討する作業も支援するという。
一方で、AIの高度化は攻撃側にも有利に働く可能性がある。OpenAIのサイバーセキュリティ責任者、ヨハネス・ラントグラフ氏は、高度なAIが組織の脅威検知と対応を精緻化する新たな機会になると説明する一方、攻撃者もAIを使って脆弱性をより速く発見し、悪用する恐れがあるとの見方も示されている。
アルトマン氏は「サプライチェーン全体に存在するあらゆるバグを、1つずつパッチで塞いでいくのは極めて難しい可能性がある」と述べ、新たな修正手法の必要性に言及した。個別修正中心の体制から常時モニタリング型のセキュリティ運用へ移行する必要性を示唆した発言と受け止められている。
企業にとっての課題は、AIで脆弱性の発見速度が上がる一方で、修正版の配布や適用をどこまで迅速化できるかにある。検知能力が高まっても実際の対処が遅れれば攻撃リスクは残るため、発見から対応までの時間差を縮める体制整備の重要性が一段と増している。
 Yoonseo Lee
yslee@d-today.co.kr