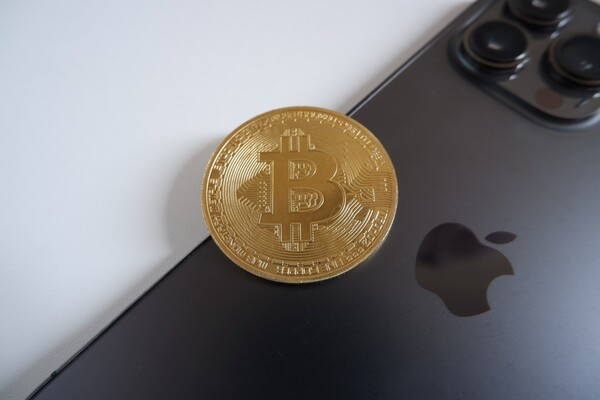
使っていないiPhoneを初期化し、暗号資産ウォレットの代用として復旧フレーズを保存する運用には、セキュリティ上のリスクがある――。OneKeyの創業者は、端末をオフラインにしても本体そのものの脆弱性まで排除できるわけではないとして、注意を呼びかけた。
ブロックチェーン関連メディアのU.Todayが11月1日(現地時間)に報じたところによると、暗号資産ウォレット企業OneKeyの創業者、イーシー・ワン氏は、予備のiPhoneにウォレットの復旧フレーズ(シードフレーズ)を保存しておく使い方の限界を指摘した。
この方法は、未使用のiPhoneを初期化したうえで、Wi-Fiやモバイル通信を遮断し、復旧フレーズを端末内に保管するものだ。インターネットから切り離すことで遠隔からの不正アクセスのリスクを抑えられるとして、自ら資産を管理する利用者の間で使われてきた。
一方、同氏は、端末をオフラインに保つだけで安全性が担保されるわけではないと強調する。攻撃者が端末を直接入手した場合、通信接続や不正アプリの導入がなくても、端末内部の脆弱性を突かれる可能性があるためだ。
特に問題視したのが、iPhoneの初期ブート工程に関わる脆弱性だ。旧型iPhoneにはブートROMの脆弱性「Checkm8」が存在し、一部の後継世代でも低レベルのセキュリティ上の欠陥が報告されているという。ブートROMは、端末起動時にOSより先に実行される領域で、この段階の脆弱性は通常のOSアップデートだけでは解消しにくいと説明した。
そのうえで同氏は、iPhone 11以前の端末には暗号資産ウォレットの復旧フレーズを保存しないよう勧めた。復旧フレーズが漏えいした可能性がある場合は、既存のウォレットを使い続けるのではなく、新たな復旧フレーズを生成し、資産を新しいウォレットへ移すべきだとした。
既存の復旧フレーズをそのまま使い、新しいアドレスだけを作成しても根本的な解決にはならない。同じシードフレーズである限り、そのシードフレーズにひもづくウォレットへ引き続きアクセスできるためだ。
もっとも、端末の脆弱性が直ちに復旧フレーズの窃取につながるわけではない。端末の暗号化や強固なパスワード、適切な鍵管理は、依然として攻撃の難度を高める要素になる。最新OSの維持や、英数字を含む長いパスコードの設定、USB接続の制限といった基本的な対策も重要だとした。
また、保有資産が大きい場合や長期保管を前提とする場合は、最新のiPhoneであっても、専用のハードウェアウォレットと同等の安全性を持つ機器とみなすべきではないとも指摘した。専用ハードウェアウォレットは、署名鍵を分離して保管し、取引内容を端末自身の画面で確認できる設計となっており、一般的なスマートフォンとは性格が異なるという。
ただし、ハードウェアウォレットも万能ではない。偽造端末や流通過程での改ざん、復旧フレーズ管理の不備などによって、資産が流出する余地は残る。
今回の指摘の要点は、オフライン運用と安全な保管は同義ではないという点にある。通信を遮断すれば遠隔攻撃のリスクは下げられるが、端末のハードウェアやブート段階に存在する脆弱性までは解消できない。暗号資産を長期保管する利用者は、使っていないスマートフォンの流用ではなく、セキュリティを目的に設計された専用機器の利用を検討すべきだとした。
 Jinju Hong
hongjj@d-today.co.kr