
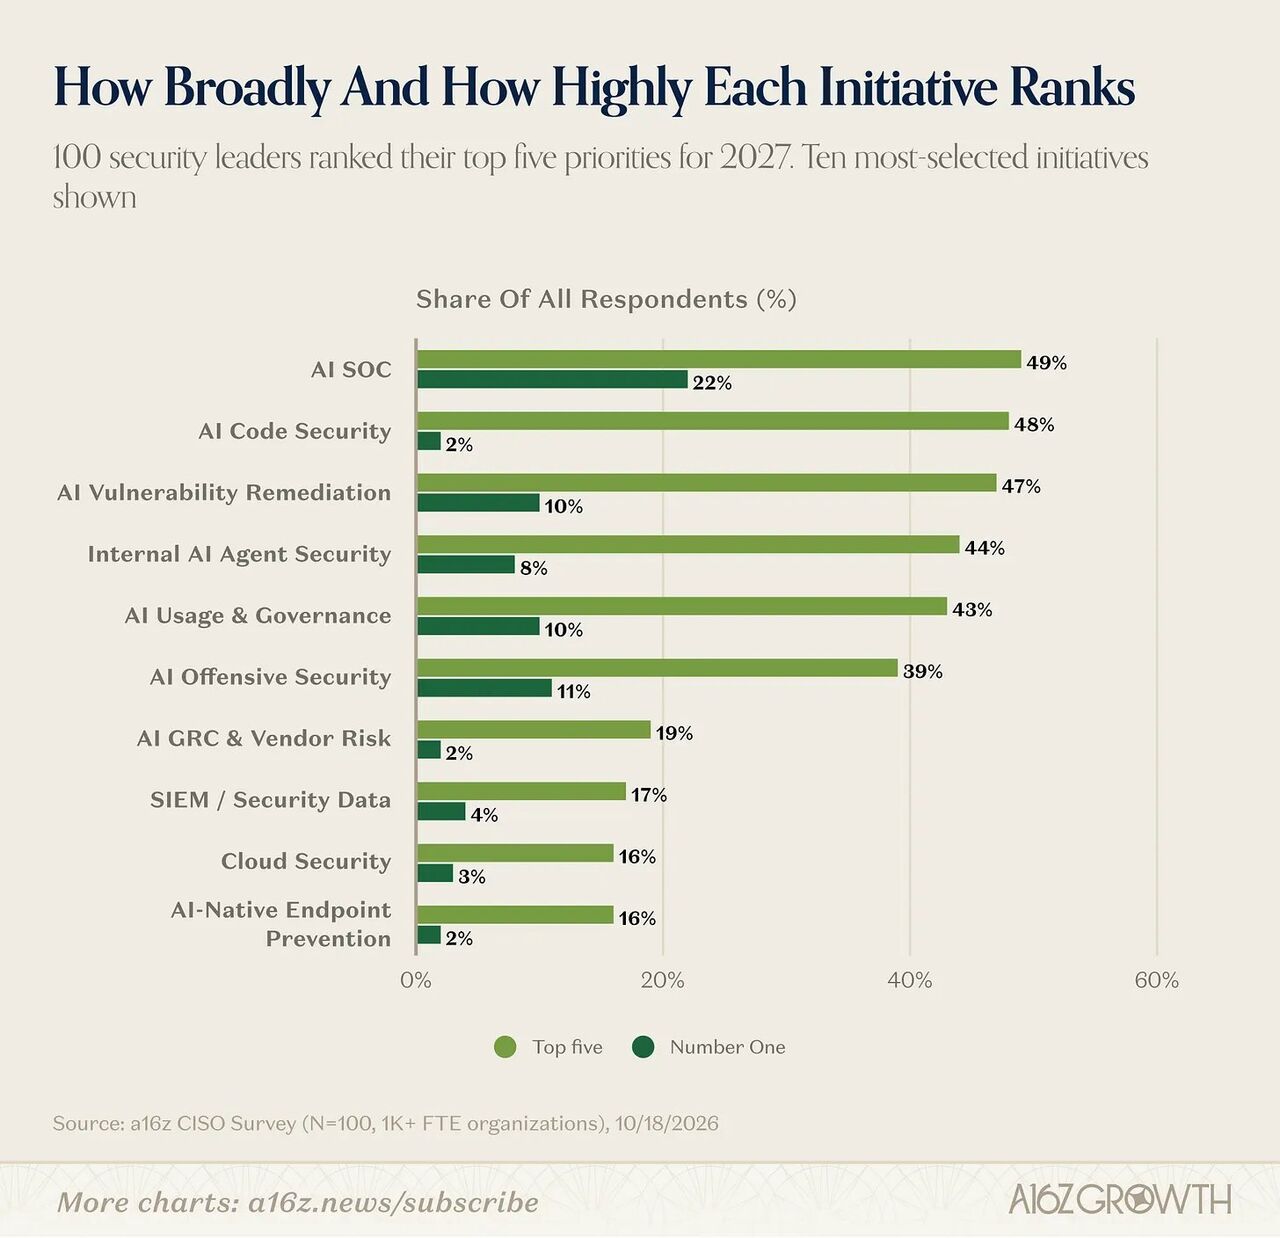
Andreessen Horowitz(a16z)が実施した調査で、従業員1000人以上の企業に所属するCISOの間で、2027年の重点分野がAI関連へ大きくシフトしていることが分かった。最も多く挙がったのはSOC(セキュリティオペレーションセンター)の自動化で、AIエージェント向けセキュリティやオフェンシブセキュリティも上位に入った。一方で、こうした分野の実運用はまだ限定的で、関心の高さに導入が追いついていない実態も浮かんだ。
a16zは、従業員1000人以上の企業の最高情報セキュリティ責任者(CISO)100人を対象に、2027年の優先課題や予算、購入計画を調査した。
調査では、回答者の87%がセキュリティ支出の増加を見込んだ。背景として、AIを悪用した攻撃の拡大に加え、企業内でのAI導入が進むことでアタックサーフェス(攻撃対象領域)が広がっていることを挙げた。
ただ、AIを活用したセキュリティ技術の導入が、そのまま人員削減につながるとの見方は限定的だ。回答企業の半数近くが人員増を見込み、人員減を予想した企業は4%にとどまった。
重点分野の顔ぶれも、この1年で大きく変わった。2026年は脆弱性管理やSIEM(セキュリティ情報イベント管理)が主要テーマだったが、2027年の優先課題では上位7項目をAI関連テーマが占めた。
最多はSOCの自動化だった。これに続き、社内で利用が広がるAIエージェント向けセキュリティや、攻撃者の視点で弱点を洗い出すオフェンシブセキュリティの優先度も大きく上昇した。
a16zは、こうした変化の主因をAI由来の脅威拡大にあると分析する。コンサルティング会社Bainは、従来は4週間程度かかっていた攻撃プロセスが、AIの活用によって約18時間まで短縮され得ると指摘した。
もっとも、AI中心のセキュリティ分野は関心が先行しており、本格導入はまだ途上にある。a16zの調査では、AI SOCツールを本番環境で運用している企業は18%にとどまった。AIを活用したオフェンシブセキュリティや脆弱性対応の自動化を導入済みの企業も13%にすぎない。
その一方で、購入意欲は強い。今後12カ月以内にAIエージェント向けセキュリティ製品を新規導入または更新するとした回答は45%で最多だった。以下、オフェンシブセキュリティが42%、AI利用・ガバナンスが38%で続いた。
a16zは、AIエージェント向けセキュリティが購入候補の最上位に浮上した背景として、企業内でAI活用が急速に広がっている点を挙げた。
調査では、従業員向け生成AIツールを何らかの形で利用している企業は92%に達した。コーディング支援ツールやAIエージェントを運用している企業も83%に上る。さらに、AIエージェントを社内アプリケーションに接続するMCPサーバーなどを利用している企業は55%だった。
最大の懸念としては、従業員が機密性の高いデータをAIツールに入力してしまうことを47%が挙げた。AIエージェントが想定を超える権限を行使したり、乗っ取られたりすることを懸念する回答も46%に上った。
脆弱性管理では、「見つけること」よりも「修正すること」に重きが移っている。回答者の70%は修正後の再検証機能を必要とすると答え、57%は修正案や対応チケットの自動生成を求めた。あるフィンテック企業のCISOは、「AIツールによって脆弱性はより速く見つけられるが、パッチ適用がそれ以上に速くなるわけではない」と語った。
AIエージェントにどこまで権限を与えるかも論点だ。リスクの低い業務について、エージェントが自律的に処理してよいとする回答は、現在の36%から来年には60%へ増える見通しだ。ただし、ほとんどの状況で自律実行を認める企業は7%にとどまった。
AIセキュリティへの関心の高まりが、この分野を主戦場とするスタートアップの追い風になるかはなお不透明だ。AIセキュリティ機能が必要になった場合、まず既存のセキュリティプラットフォームを検討するとした回答は44%で、AI専業ベンダーを選ぶとした21%を大きく上回った。一方で47%は、既存ベンダーでは解決できない課題に対応できるならスタートアップを選ぶと答えた。
ベンダー間の競争激化も、CISOにとっては新たな負担となっている。a16zによると、一部分野では参入企業が43社に達する。あるグローバル衣料企業のCISOは、候補を7~8社から3社まで絞り込んだうえで、「全てを検証するのは人間的に不可能だ」と話した。
a16zは、既存大手が最新のAIセキュリティ領域に十分追随できていないとみており、この分野から有力企業が生まれる可能性が高いとみる。こうした見方を踏まえ、同社は今月初めにAIオフェンシブセキュリティ企業ArmadinのシリーズB投資を主導し、エンドポイント向けのAIエージェントセキュリティ企業Neoにも出資した。
 Chi-gyu Hwang
delight@d-today.co.kr