
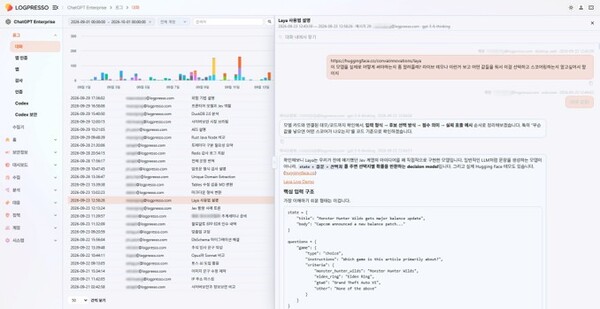
統合セキュリティを手掛けるLogpressoは7日、同社のセキュリティ情報イベント管理(SIEM)プラットフォームの監視対象を、企業内の生成AI利用まで広げると発表した。まずは「ChatGPT Enterprise」向けの連携アプリを提供し、生成AIの利用記録を既存のセキュリティログと統合して分析できるようにする。
今回提供する連携アプリは、OpenAIのChatGPTコンプライアンスAPIと接続し、ワークスペース内の会話メッセージ、認証、管理監査、アプリおよびMCPの呼び出し、アプリ認証、Codex、カスタムエージェントの活動など、計10種類のログを収集する。
企業はこれらのログを既存のセキュリティログと合わせて分析し、自社ポリシーに沿った検知ルールを設定することで、AI利用の過程で生じる異常な活動を検知・追跡できるという。
また、誰がどの程度AIを利用しているかを把握できるほか、顧客情報や社内ソースコードといった機密情報が入力された可能性についても、既存のセキュリティログと組み合わせて検知・調査できるとしている。
ポリシー違反が疑われる活動を確認した場合は、関連する会話内容や認証情報、管理者の操作履歴、アプリおよびMCPの呼び出し記録をあわせて分析し、利用の経緯や影響範囲を確認できる。調査結果は、追加対応や内部監査、規制順守への対応資料として活用できるという。
同社は、ChatGPT Enterpriseを第一弾として、今後は企業が利用するさまざまな生成AIサービスへと連携対象を広げ、利用ログを単一のプラットフォームで収集・分析できるようにする方針だ。
ヤン・ボンヨルCEOは「AIの会話、認証、管理者の操作、外部アプリおよびMCPの呼び出し記録は、企業のセキュリティ運用において重要なデータになる」としたうえで、「ChatGPTの監査ログを既存のセキュリティログとあわせて分析し、AIの活用状況や機密情報の流出、社内ポリシー違反の有無を点検できるよう支援する」と述べた。
 Chi-gyu Hwang
delight@d-today.co.kr