
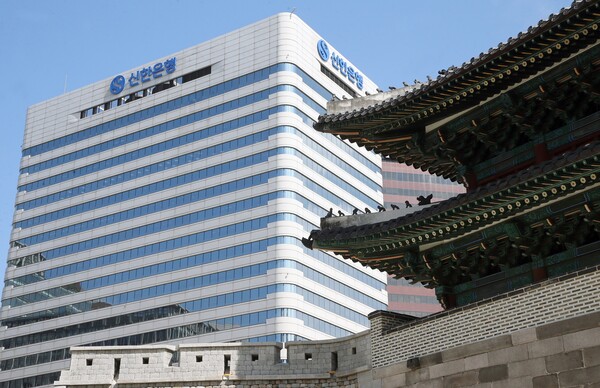
Shinhan Bankで、顧客約2万5000人分の個人・信用情報が漏えいした。住民登録番号や年収、融資限度額なども含まれており、金融監督院は10月1日、緊急の現場調査に着手した。漏えいの原因や被害範囲に加え、同行の情報保護体制や内部統制が適切に機能していたかが焦点となる。
責務構造図の施行により、金融会社の最高経営責任者(CEO)や担当役員の内部統制に関する管理責任が一段と明確になる中で起きた事故だけに、調査結果次第では経営陣の責任問題に発展する可能性もある。Shinhan Bankのチョン・サンヒョク頭取の任期が年末に満了し、次期頭取の選任手続きが始まっている時期と重なった点も注目される。
◆約2万5000人分が漏えい、信用情報も流出
Shinhan Bankは10月1日、一部サービスに対し、外部から認証を回避する不正な手法でアクセスが行われ、顧客情報が漏えいしたことを確認したと発表した。
現時点で把握している漏えい対象は約2万5000人分。顧客名や電話番号のほか、融資申請の過程で収集した年収や算出した融資限度額などの個人・信用情報が含まれる。住民登録番号66件、CI(連携情報)97件の漏えいも確認された。金融監督院は同日、現場調査に入った。
攻撃手法としては、「クレデンシャルスタッフィング」の可能性が指摘されている。外部で入手したアカウント情報を使い、別のサービスで繰り返しログインを試みる手口だ。
同行は原因について「外部から認証を回避する不正な方法によるアクセス」と説明しており、具体的な手口については追加調査を進めている。
Geniansのセキュリティセンター長で取締役のMoon Jong-hyun氏は、「個人情報漏えいは件数に目が向きがちだが、金融分野では個人情報が金融情報と結び付くため、機微性が一段と高い」と指摘した。「件数だけ見れば突出して多いとは言えないが、金融業界の事故である以上、より厳しく見る必要がある」との見方を示した。
年収や融資限度額のように、個人の経済状況を推し量れる情報が含まれている点も重い。Moon氏は「年収情報が含まれた時点で、個人資産と結び付く情報となり、機微性は高まる」と説明した。
仮にクレデンシャルスタッフィング攻撃だった場合、別の場所で既に流出していた個人情報が、金融機関への攻撃に再利用された可能性もある。
Moon氏は「クレデンシャルスタッフィングは、過去のハッキング事故やマルウェア感染などで流出したアカウント情報がダークウェブなどで取引され、そこで確保したIDやパスワードを別のWebサービスに投入して不正ログインを試みる手法だ」と説明した。さらに「最近は人工知能技術も組み合わさり、大量のアカウント情報を対象に24時間体制の自動化攻撃が可能になっている。攻撃の速度と規模はともに拡大している」と述べた。
攻撃に使われるアカウント情報の流出元となる端末のセキュリティ対策も、重要性を増している。インフォスティーラー型マルウェアに感染した端末からIDやパスワードが盗まれ、その後の攻撃に再利用される可能性があるためだ。
Moon氏は「クレデンシャルスタッフィングへの対応では、アカウント保護だけでなく、情報流出の起点となる端末そのものを守ることも重要だ」とした上で、「端末上の不審な挙動を迅速に検知・対応できるEDR(Endpoint Detection and Response)の重要性はさらに高まっている」と話した。
Shinhan Bankは、漏えいを把握した後、非常対策班を立ち上げ、外部IPの遮断、関連サービスの停止、新たなセキュリティポリシーの適用などの緊急措置を講じた。公式サイトには、漏えいの有無を確認できる専用メニューを設け、被害が確認された場合は全額補償する方針を示した。
今後は、個人信用情報保護の体制を抜本的に点検し、業務プロセスと役職員向け教育体制を強化する方針という。
◆強まる情報保護要請、管理責任も焦点に
今回の事故では、漏えい件数そのものにとどまらず、Shinhan Bankの内部統制や情報保護体制が実際に機能していたかが問われる見通しだ。
金融当局はこのところ、金融業界に対しサイバーセキュリティ強化を継続的に求めてきた。昨年7月のSGIソウル保証のランサムウェア被害を受け、金融委員会は金融業界全体を対象に、侵害事故への備えに関する自己点検を実施。テーマ検査や抜き打ちの模擬ハッキングも進める方針を示していた。セキュリティ体制の不備により重大事故が発生した場合には、懲罰的課徴金を科す案も制度改善課題として提示している。
今年7月には、金融会社のCEOが出席した「情報保護の日」行事で、金融セキュリティ・ガバナンスとCEOの役割・責任が主要議題となった。基調講演では、セキュリティを金融会社の最高経営者が直接管理すべき最優先の経営課題と位置付け、ガバナンスとCEOの役割・責任を強化すべきだとの提言も出た。
サイバー事故を実務担当者レベルの問題ではなく、経営・管理責任の問題として捉える動きは公共部門でも強まっている。政府は同日、「公共部門サイバーセキュリティ責任性強化方策」を発表し、重大な情報漏えい事故が発生した場合、監督者にも責任を問えるよう関連規定を改正し、懲戒基準を引き上げる方針を示した。機関長も責任対象になり得るよう、管理・監督責任を強化する狙いがある。
金融業界でも、セキュリティを実務部門だけの課題として扱うべきではないとの指摘が出ている。Moon氏は「金融業界でも頭取がセキュリティ投資の重要性を認識する必要がある」とし、「セキュリティ人材や関連システムへの積極的な投資が重要だ」と述べた。
改正金融会社ガバナンス法では、金融会社の役員に対し、所管する責務に関連して内部統制とリスク管理が有効に機能するよう管理する義務を課している。代表取締役には、全社的な内部統制体制を構築し、役員の管理義務の履行状況を点検する「総括管理義務」が付与される。管理義務違反が確認された場合は、担当役員らへの制裁も可能となる。
もっとも、情報漏えい事故が起きたという事実だけで、直ちにCEOの管理義務違反が認定されるわけではない。金融当局は、役員の責務内容や内部統制上の管理措置の履行状況、違法行為の発生経緯や程度、結果、経営陣が尽くした注意義務の水準などを総合的に勘案して判断する。
このため今回の現場調査では、認証回避を許した原因、不正アクセスを検知・遮断できるセキュリティ体制が適切に整備されていたか、事故の認知から対応までの過程で内部統制システムが正常に機能したか、といった点が重点的に確認されるとみられる。
◆年末の頭取人事を前に発生
事故発生のタイミングも、経営陣にとっては微妙だ。Shinhan Financial Groupは先月21日、チョン頭取を含む、年末に任期を終える子会社12社の代表取締役について、経営継承手続きに入った。
チョン氏は2023年2月にShinhan Bank頭取に就任し、2024年末に一度再任された。現在の任期は12月31日まで。次期代表取締役は、Shinhan Financial Groupの子会社CEO候補推薦委員会の審議と、各子会社の役員候補推薦委員会の手続きを経て決まる。
金融当局の調査結果とShinhan Bankの追加対応は、今後の経営責任を巡る議論と結び付く可能性がある。現時点では調査が始まった段階であり、今回の事故が次期頭取の選任に実際にどの程度影響するかは、なお見極めが必要だ。
国政監査を控えている点も変数となる。内部統制と情報保護は今年の国政監査で主要懸案の一つになる可能性があり、今回の事故も国会で争点化する可能性がある。これに関連して、チョン頭取が追加で証人採択される可能性もある。
チョン頭取は顧客向けの謝罪文で、「顧客の大切な資産と情報の保護を最優先の目標とすべき金融会社として、今回の個人・信用情報漏えいを厳粛に受け止めている」とした上で、「被害の回復と再発防止のため、あらゆる力量を総動員する」と表明した。
その上で、「頭取としてShinhan Bankの役職員を代表し、改めて深くおわび申し上げる」と述べた。
 Ji-young Lee
ljy@d-today.co.kr