
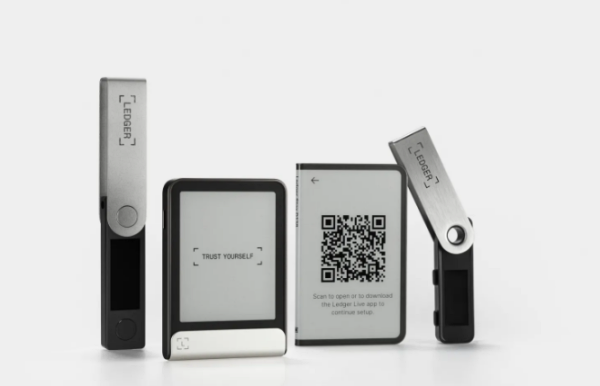
暗号資産のハードウェアウォレット市場で、価格や対応通貨数よりも、取引内容の確認しやすさや紛失・故障時の復旧性を重視する見方が強まっている。ブロックチェーンメディアのCointelegraphは9月30日(現地時刻)、主要製品をセキュリティ、接続方式、操作性、復旧オプションの観点から比較した。
ハードウェアウォレットは、暗号資産そのものを保管する機器ではない。取引承認に必要な秘密鍵を外部環境から切り離して保持する端末で、スマートフォンやPCがマルウェアに感染しても、秘密鍵が直接漏えいするリスクを抑えられる点が最大の特徴だ。
もっとも、ハードウェアウォレットを使えばあらゆる攻撃を防げるわけではない。端末画面で取引内容を十分に確認できない場合や、不正な取引を利用者自身が承認してしまった場合は、資産を失う恐れがある。復旧用バックアップが流出した場合も同様だ。
製品ごとの差が目立ったのは、とくに操作性の面だ。LedgerのStaxは3.7インチの電子ペーパー式タッチスクリーンを搭載するが、テストでは入力遅延が指摘された。メーカーは曲面ディスプレイ構造に起因する現象だと説明している。PIN入力で誤操作が生じるほど反応が遅いとの評価もあった。
一方、より安価なタッチスクリーン搭載機の方が操作性で上回る例もみられた。TrezorのSafe 7はカラータッチスクリーンとオープンソースソフトウェアを特徴とする。これに対しLedgerは、セキュリティチップを採用する構造上、ソフトウェアの一部を完全には公開していない。
ただ、両社とも数千種類のデジタル資産に対応し、サードパーティー製ウォレットとの連携も可能だ。モバイル・PC向けの管理アプリも用意しており、基本機能に大きな差はないとされた。
接続方式も選定のポイントになる。BluetoothとUSBの両方に対応するモデルとしては、Ledger Stax、Flex、Nano Gen5、Nano Xなどがある。BitBox02 Nova MulticoinはBluetooth接続に加え、microSDカードに秘密鍵バックアップを保存する仕組みを備える。ただし、バックアップ用カードは端末とは別に、安全な場所で保管する必要がある。
価格を重視するなら、SafePal X1も候補に挙がる。フルキーパッドと白黒インタフェースを採用したBluetooth対応モデルで、200超のブロックチェーンに対応する。通常価格は約70ドルだが、現在は約29.99ドルで販売されているという。
有線接続のみの製品では、Ledger Nano S Plus、Trezor Safe 5 Universal、Safe 3 Universal、BitBox02 Multicoinなどが比較対象となった。Safe 5 Universalはカラータッチスクリーン、Safe 3 Universalはモノクロ画面と物理ボタンを採用する。機能面は近いが、取引確認や入力の手順ではタッチスクリーン搭載機の方がシンプルだとされた。
QRコードで取引情報をやり取りするタイプもある。SafePal S1・S1 ProやNGRAVE ZEROは、USBやBluetoothによる直接接続を使わず、QRコードを介してデータを受け渡す方式を採る。
ただし、QRコード方式だからといって安全性が自動的に高まるわけではない。承認しようとしている取引が正しいかどうかは、最終的に利用者自身が確認しなければならない。NGRAVE ZEROはスマートフォンに近い形状のエアギャップ型で、指紋センサーを認証だけでなく、鍵生成時の乱数要素としても使う。
画面を持たないNFCカード型の製品もある。Tangemはカードをスマートフォンにかざして使う仕組みで、複雑な操作を減らした。一方で、画面がないため、端末側で取引内容を個別に確認したり、誤った取引への警告を表示したりする点には制約がある。
復旧方法も製品ごとに異なる。Tangemでは、復旧フレーズを使わずカード内部で鍵を生成する方式と、アプリで復旧フレーズを生成したうえでカードを設定する方式のいずれかを選べる。いずれの方式でも、バックアップ情報を漏えいさせない管理が欠かせない。
ビットコインのみを保有する利用者であれば、専用ハードウェアウォレットも選択肢となる。TrezorやBitBoxなど一部メーカーはビットコイン専用モデルを用意しており、他の暗号資産への対応を外すことで攻撃対象領域を狭める狙いがある。ただし、取引確認、バックアップ保護、ファームウェア更新の重要性は専用機でも変わらない。
実際、ビットコイン専用製品でも問題は起きている。CoinkiteのColdcardシリーズでは最近、セキュリティ上の懸念が浮上した。Coinkiteは7月、特定のColdcardファームウェアに、攻撃者が推測しやすい方式でウォレット鍵が生成される可能性のある脆弱性を見つけたとして警告した。複数のモデルとソフトウェアバージョンが影響を受けたという。
その後、Galaxy Researchのアレックス・ソンは、この脆弱性によって8865のアドレスから約1789BTCが窃取された可能性があると推定した。被害額は約1億1470万ドルに相当すると試算している。
Coinkiteは対象ユーザーに対し、修正版ファームウェアを適用したうえで新しいウォレットを作成し、ビットコインを移すよう案内した。ファームウェアを更新しただけでは、脆弱な方式ですでに生成された秘密鍵を安全な状態に戻せないとも説明している。
ハードウェアウォレットは、対応通貨数や価格だけで選べる製品ではない。端末画面で取引内容をどこまで明確に確認できるか、接続方式が利用環境に合っているか、紛失や故障に備えた復旧手段をどう保護するかをあわせて見極める必要がある。
高価な製品や多機能な製品だからといって、より高い安全性が保証されるわけでもない。導入後も、メーカーのセキュリティ告知やファームウェア更新、復旧手順を継続的に確認することが重要だ。
 Jinju Hong
hongjj@d-today.co.kr