
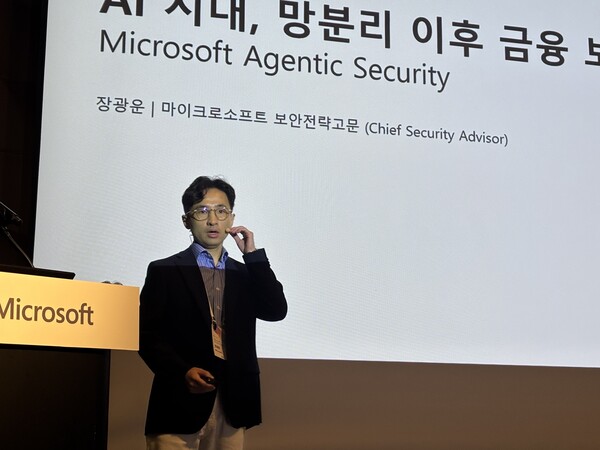
「セキュリティチームは、作業をこなす組織ではなく、成果に責任を持つ組織へ変わるべきだ」――。Microsoft Koreaのチャン・グァンウン セキュリティ戦略顧問は9月30日、ソウルのCOEXグランドボールルームで開かれた「インダストリーサミット」の基調講演で、AIで自動化された攻撃に対抗するための新たなセキュリティ運用の方向性を示した。
同氏は、エージェントが実行を担い、人は成果に責任を持つ体制へ移行する必要があると強調した。AIを活用した攻撃の拡大により、従来の人手中心の運用はすでに限界を超えているという認識だ。
Microsoftの2025年レポートによると、セキュリティアラートの41%は調査されないまま放置されている。データ流出事故の平均被害額は60億ウォンに達し、必要な能力を備えていると確信している組織は14%にとどまった。
チャン氏は「セキュリティ人員を10~20%増やすだけでは解決できず、AIエージェントを導入するだけでも不十分だ」と述べた。
例えば、プロンプトインジェクションの点検、パッチ適用、アクセスアラートの確認といった個別タスクごとにエージェントを割り当てれば、処理速度は高められる。担当者が1日10件処理していた業務を20~30件まで増やすことも可能だという。
ただ、こうした進め方だけでは、セキュリティ能力そのものの強化にはつながらないと同氏は指摘する。「セキュリティでAIを導入すること自体が目的ではない。真の目的は、AIの速度で押し寄せる攻撃を防ぐことだ。個別業務ごとにエージェントを割り当てる方式には限界がある」と語った。
必要なのは、業務の単位そのものを変えることだ。人が作業を一つひとつ処理するのではなく、目標達成に責任を持ち、実行はエージェントに委ねる――。同氏は、そうした運用への転換を訴えた。
Microsoftはこの考え方を「Project Perception」として実装し、すでに顧客に提供している。Project Perceptionは、クラウドや業務端末などから発生するセキュリティアラートを一元的に集約。AIがアラート同士の関連性を分析し、攻撃の全体像を把握した上で、その後の対応をエージェントが担う。人は重要な措置の承認に集中する構成となっている。
Project Perceptionでは、複数のエージェントがチームのように連携して動作する。レッドチームのエージェントは、攻撃者の視点で侵入経路を検証し、重大なリスクや脆弱性を洗い出す。ブルーチームのエージェントは、その結果を踏まえて検知ルールを作成し、想定される被害の程度を分析する。グリーンチームのエージェントは、引き継がれた情報を基に企業資産全体へパッチを適用する。
こうしたエージェント同士が結果を自動的に受け渡しながら、体系的に対応を進める仕組みだ。チャン氏は「こうして各要素がかみ合って初めて、AI時代にふさわしい防御体制を構築できる」と述べた。
講演では、Microsoftの統合セキュリティ製品「Defender」を使った運用の流れも紹介した。セキュリティ担当者が攻撃者プロファイル(脅威インテリジェンス)を基に、自社資産の安全性を確認する問いを投げかけると、エージェントが実行計画を立案する。担当者はその計画を確認し、実行の可否を判断する。各段階で出力されるレポートも、人がレビューする。
資産スキャンのような重要な作業では、実行前に担当者の承認を求める。最後にエージェントが必要な対応を整理し、推奨策を提示する。人手で行えば数日から数週間かかる作業だという。
成果起点のセキュリティ運用では、人の役割も変わる。チャン氏は「セキュリティ運用者は、エージェント基盤の業務システムを設計し、指揮するオーケストレーターになるべきだ」と述べた。
データセキュリティやクラウドセキュリティなどの個別領域を担当する人材についても、脅威を戦略的な観点から評価し、ビジネス成果と結び付ける戦略アドバイザーへ進化する必要があるとした。さらに「メンバーはチーム長の視点で、チーム長はCISOの視点でセキュリティを見なければならない」と語った。
もっとも、こうした変化は容易ではない。チャン氏は「10~20年の経験を持つ専門家は、それぞれの領域で知識とスキルを積み上げてきた。そこから離れ、戦略業務へ移るには発想の転換が必要だ」と指摘した。
その上で「組織は、定量化が難しい戦略業務の成果をどう評価するかを一緒に考える必要がある」と強調した。さらに「フロンティア・トランスフォーメーションの完成を担うのは、皮肉にも結局は人だ」と述べ、「自動化で生まれた時間をどこに振り向けるのか、業務の本質は何かを定義し、それに見合う評価体系を整えることが今後の方向性になる」と締めくくった。
 Chi-gyu Hwang
delight@d-today.co.kr