
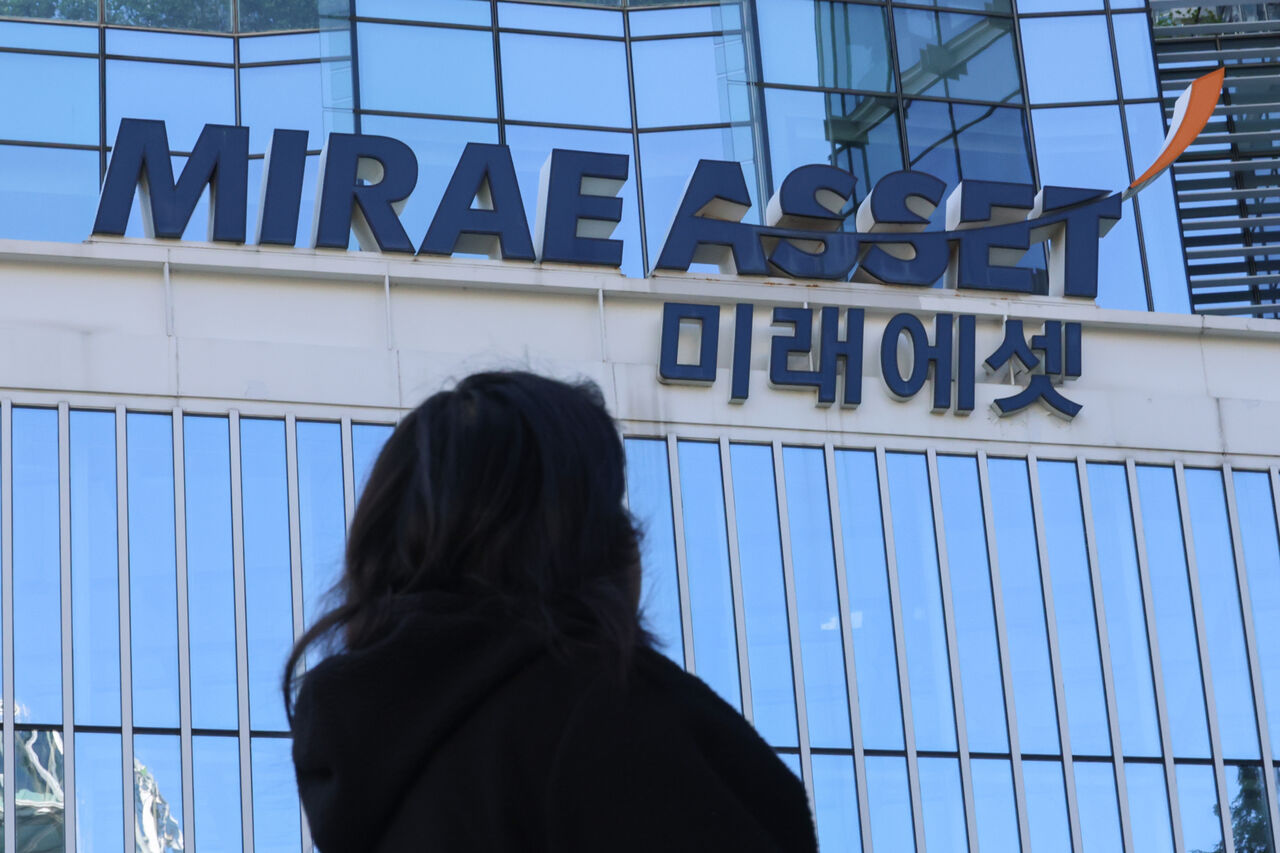
金融監督院は9日、顧客と従業員の個人情報が流出したMirae Asset Securitiesに現場点検班を派遣し、事故の経緯や流出規模の確認に乗り出した。Mirae Assetグループ各社でも同時期にサイバー攻撃が相次いでおり、一連の攻撃に関連があるかどうかもあわせて調べている。
金融当局によると、金融監督院は9日午前、Mirae Asset Securitiesに現場点検班を送り、情報流出の範囲や発生の経緯などを確認している。
今回の点検では、個別の情報流出事故への対応に加え、最近Mirae Assetグループ4社で相次いで確認されたサイバー攻撃について、侵入経路や攻撃手法に共通点があるかどうかも調査対象としている。
これに先立ち、先月26日にはMirae Asset Lifeで顧客の個人情報流出が発生した。同28日にはMirae Asset Global Investments、今月2日にはEnergy Infrastructure Asset Managementで、外部からの侵入の試みが確認された。
さらに4日と5日には、Mirae Asset Securitiesのモバイルウェブの携帯電話認証ログインサービスとグループウェアを狙った外部攻撃が1日違いで発生した。
この攻撃により、顧客約3800人の口座番号と、Mirae Asset Securitiesの従業員3万5255人の個人情報が流出したことが確認された。
Mirae Asset Securitiesは、外部IPからの異常なアクセスを確認した後、関連するアクセス経路を遮断し、金融委員会や金融監督院、個人情報保護委員会に事故を報告したとしている。
金融監督院は、Mirae Asset Securitiesに加え、Mirae Asset LifeとMirae Asset Global Investmentsについても現場点検を進めている。
グループ内の複数社が短期間に相次いで攻撃を受けたことから、当局は各事案の侵入経路、用いられた攻撃手法、社内のセキュリティ統制体制を重点的に点検し、共通点の有無を確認する方針だ。
 Sangyeop Oh
yub@d-today.co.kr