
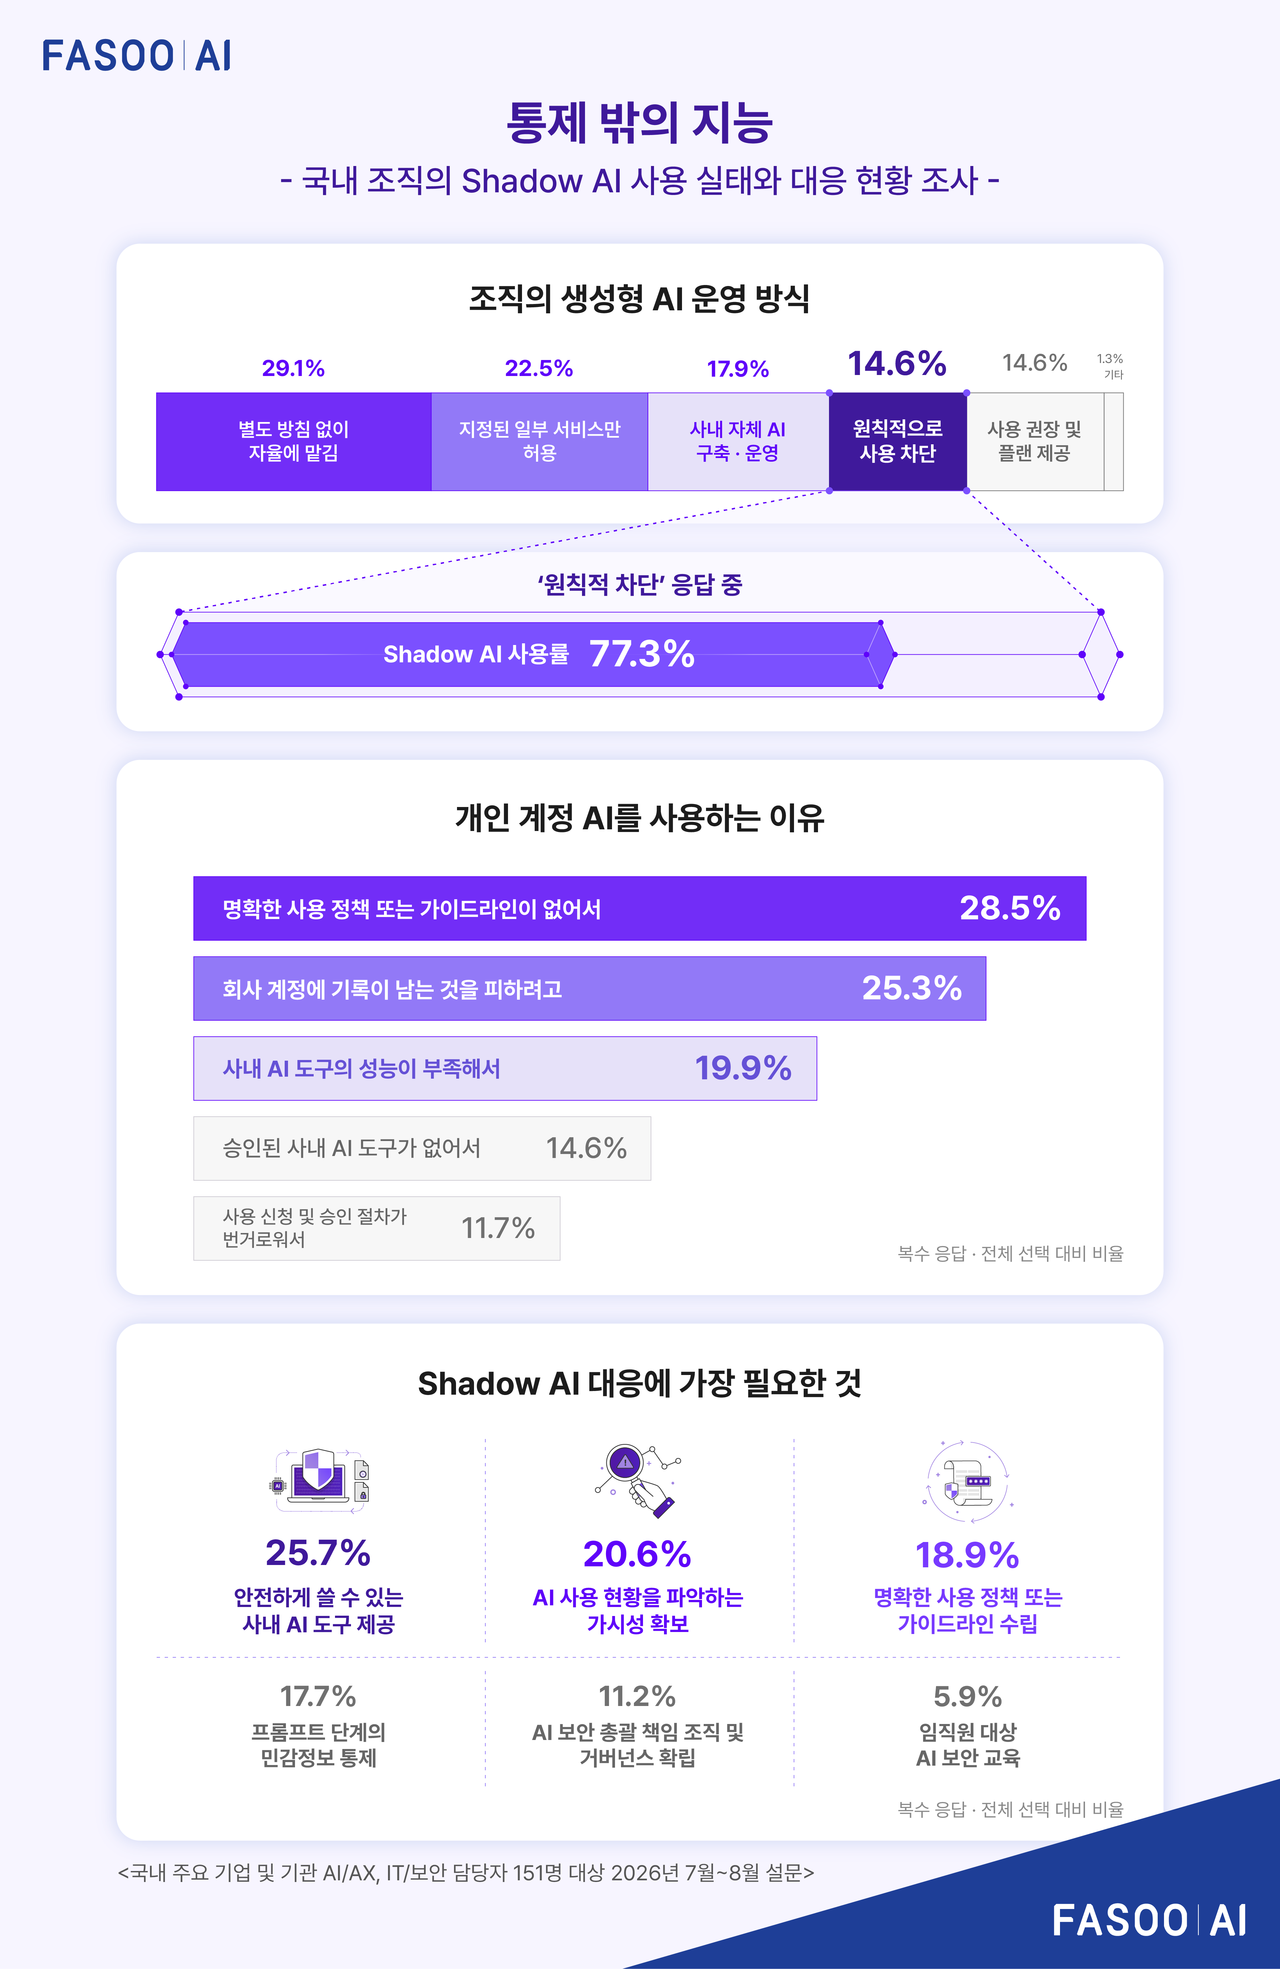
Fasoo AIは28日、韓国企業のセキュリティ担当者151人を対象に実施したShadow AIの利用実態調査をまとめた報告書「統制外の知能――韓国組織におけるShadow AI利用実態と対応状況」を公表した。調査では、業務中に個人アカウントで生成AIを利用しているとの回答が88.7%に達し、禁止措置だけでは利用を抑えきれていない実態が明らかになった。
同社は、Shadow AIに伴うセキュリティリスクを抑えるには、AI活用に関する明確なポリシーやガイドラインの整備に加え、安全に利用できる社内向けAIツールの提供が急務だと指摘した。
報告書によると、組織内のAI利用方針として最も多かったのは「明確な方針を設けず、各自の判断で利用」で29.1%だった。これに「指定した一部の生成AIサービスのみを許可」が22.5%、「社内に独自AIを構築・運用」が17.9%で続いた。
一方、「原則として利用を禁止している」との回答は14.6%にとどまった。ただ、業務中に個人アカウントの生成AIを現在利用しているとの回答は全体の88.7%に上った。
同社はこの結果について、組織として生成AIの利用を禁じても、個人アカウント経由の利用までは止められていないことを示していると分析した。実際、「原則として利用を禁止している」と答えたグループに限っても、Shadow AIの利用率は77.3%だった。
報告書では、Shadow AIに伴うセキュリティ上の課題も整理した。従業員による個人アカウント経由のAI利用について、実態を把握し統制できている組織は19.2%にとどまった。最大の懸念として挙がったのは、「社内の重要データが第三者のモデル学習に利用される」で28.3%だった。
このほか、「個人情報保護法やGDPRなどの規制に抵触するおそれ」が24.0%、「利用履歴を追えず、インシデント対応が難しくなる」が23.7%と、主要な懸念項目に並んだ。
Shadow AIのリスク低減策としては、「従業員が安全に使える社内AIツールの提供」が25.7%で最も多かった。以下、「AI利用状況を把握するための可視化」が20.6%、「明確なAI利用ポリシー・ガイドラインの策定」が18.9%、「プロンプト入力段階で機密情報を統制する技術」が17.7%と続いた。
Fasoo AIのソン・ジョンゴン常務は、「今回の調査は、Shadow AIが禁止だけでは防ぎにくいことを示している」とコメントした。そのうえで、「明確なポリシーと安全な代替手段の提供、AI利用状況の可視性確保が重要になる」と説明。さらに、「Fasoo AIは、多様な情報漏えい経路を総合的に管理し、AI利用状況全般の可視性を提供するAIセキュリティプラットフォームを近く披露する」と述べた。
 Chi-gyu Hwang
delight@d-today.co.kr