
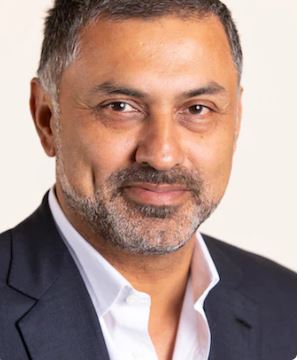
Palo Alto Networksのニケシュ・アロラCEOは、AIの性能向上に伴って脆弱性の発見が一段と加速している一方、それに一気に対処できる単一の解決策は存在しないとの見方を示した。修正パッチの適用には運用面の制約も大きいとして、仮想パッチを組み合わせる「ハイブリッドパッチ」と、SOARを軸にしたSOCの再設計を進める必要があると訴えた。
同氏はX(旧Twitter)への投稿で、AIモデルの高度化が進むほど脆弱性は見つかり続けると指摘した。しかも、発見される脆弱性は広範に分散しており、まとめて見つけて一括で修正するような対応は現実的ではないとした。
たとえすべての脆弱性を直ちに特定し、修正パッチを用意できたとしても、問題はそれで終わらないという。企業がそのパッチをどれだけ早く適用・展開できるかは、パッチ開発とは別の運用課題だと説明した。
アロラ氏は、多数のパッチを同時に適用した場合、インフラにどのような副作用が生じるか予測しにくいとした上で、現実的な代替策として「ハイブリッドパッチ」を挙げた。
ハイブリッドパッチは、ソフトウェアそのものを修正する通常のパッチに加え、ネットワーク層で攻撃を遮断する仮想パッチを併用する考え方だ。
同氏は、これを適切に進めるには、ネットワークトラフィック、クラウドアプリケーション向けトラフィック、Webアプリケーションファイアウォール(WAF)、エンドポイント全般に対応できる防御基盤が必要だと説明した。あわせて、パッチを迅速に作成し、顧客へ即時に提供できるインフラを持つセキュリティ企業の役割が重要になるとの認識も示した。
中長期の対策については、複数のAIエージェントを一斉に投入して攻撃を防ぐようなシナリオには警戒感を示した。トークンコストや現在のセキュリティアーキテクチャを踏まえると、エージェント主体の攻撃を、いわば「防御スウォーム」のような物量で抑え込むのは難しいという。
その理由として同氏は、攻撃者は複数の脆弱性を組み合わせ、痕跡を隠しながら侵入し、短時間でデータを持ち出すと指摘した。勝負を分けるのは物量ではなく速度だと強調した。
問題解決の出発点は、セキュリティ運用センター(SOC)の構造を見直すことにあるとも訴えた。ログ、脅威インテリジェンス、各種セキュリティ製品を最新のSOAR(セキュリティ自動化・対応)基盤で連携させ、迅速に対応できる体制を整える必要があるとした。
その上で、AIエージェントを活用して検知や復旧を担わせることは可能だとし、境界防御機器のモダナイゼーションや、可能であれば単一プラットフォームへの統合によって一貫性を確保すべきだと述べた。
一方で、企業側の対応は依然として鈍いとも指摘した。全体として危機感が十分ではなく、意思決定のスピードも遅いとし、CIOやCISOは日常業務に追われ、この規模の問題に直面した経験を持たないケースもあると説明した。その結果、ある日はPHP、翌日は別のシステムといった形で、パッチ適用のためにシステム停止を繰り返す事態が生じかねないとした。
フロンティアAIの研究開発企業に対しては、解決策を一手に担わせることはできないとも言及した。インフラはテック業界が構築し、それをセキュリティ業界が守り、取締役会や組織に安全性を提供してきたと強調した。
さらに同氏は、AIセキュリティそのものが新たな攻撃対象領域になっているとの認識も示した。CEOら経営陣はAI導入を望んでいる一方で、導入ペースを見誤ったり、拙速に展開したりすれば、企業の命運を左右しかねない重大なミスにつながると警告した。
加えて、コーディング分野に数十億ドル規模の資金が流入している現状を踏まえ、まずはAIコーディングツールの実行環境の安全性を点検すべきだと促した。エージェントがガードレールを回避できるのであれば、コード内に何らかの不正要素を潜り込ませることも可能になり得る、という見立てを示した。
 Chi-gyu Hwang
delight@d-today.co.kr