
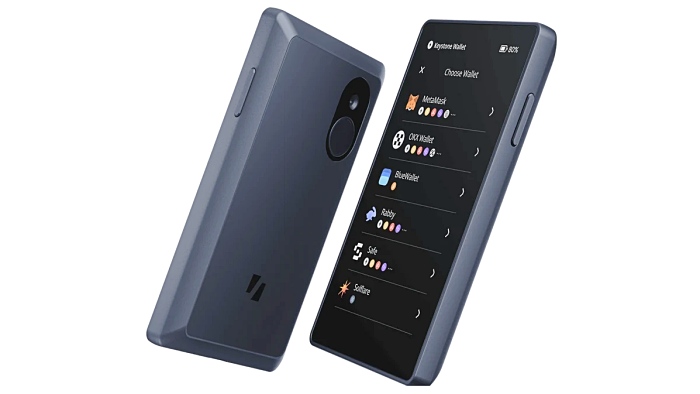
ハードウェアウォレットメーカーのKeystoneで、Shopify上の公式ストアへの不正アクセスにより、顧客の氏名や連絡先、配送先、注文履歴などが漏えいした。決済情報や復旧フレーズ、秘密鍵、ウォレットのパスワードは流出していないとしている。ブロックチェーンメディアのCryptopolitanが26日(現地時間)に報じた。
Keystoneは20日、公式Webサイトで不審なアクセスを検知した。その後、ShopifyのAPI利用状況を調査し、23日に第三者が顧客の配送関連データを取得していたことを確認したという。
漏えいした情報には、顧客の氏名、連絡先、住所に加え、購入商品や価格を含む注文記録が含まれる。一方で、決済情報、復旧フレーズ、秘密鍵、ウォレットのパスワードは対象外だとしている。
同社は外部アクセスを遮断し、脆弱性への対策を実施した。あわせて調査を進めるとともに、対象顧客へのメール通知も開始した。ただ、被害人数や侵入経路、攻撃者に関する詳細は明らかにしていない。詳細な報告は後日公表する方針だ。
Keystoneは今回の漏えいを悪用したなりすましやフィッシングへの警戒も呼びかけている。返金、新端末の発送、注文内容や住所の修正などを名目に、電話やSMS、メール、郵便で接触してくる可能性があるとして注意を促した。
また、注文していない端末に復旧フレーズを入力しないことや、WebサイトのURLは直接入力してアクセスすることも求めている。
X上では、漏えい情報の悪用を疑わせる事例も報告されている。ある利用者は、モントリオール警察を装う電話番号から連絡を受け、相手からAmazon、eBay、Keystoneを知っているかと尋ねられたと投稿した。
この利用者は、相手が言及した内容が自身の2024年のKeystoneでの注文履歴と一致していたとも述べている。
今回の問題では、Keystoneが公表してきたデータ削除方針との整合性にも疑問が出ている。同社は1月5日、注文から180日が経過した配送データは永久に削除すると説明し、3月にも配送情報は最大180日以内に削除すると案内していた。
一方、一部の顧客は、180日を過ぎた注文についても漏えい通知を受け取ったと主張している。
さらに、Keystoneの公開文書ごとに記載内容の食い違いもみられる。プライバシー保護に関するページでは、配送情報は注文から180日後に自動削除されるとしているが、2021年5月に最終更新された個人情報処理方針では、直近180日以内に注文がない顧客の注文データのみ削除すると説明している。
カスタマーセンターの文書では、削除を要請しても都市名と国名の記録は残り、最終的な削除処理はShopifyが担うとしている。
ハードウェアウォレット業界では、こうした漏えい事故が相次いでいる。Trezorは8月、配送パートナーのShipMonkへの不正アクセスにより約1万4000人分の情報が漏えいし、その後、米国の顧客約6万7000人分が追加で影響を受けたと発表した。
SafePalも数日後、注文追跡システムの不具合により約4万人分の情報が漏えいしたと明らかにした。KeystoneのウォレットはQRコードで取引に署名する方式を採用し、USBやBluetooth、Wi-Fi接続を必要としないが、今回の事故は販売に使っていたShopifyストアで発生した。
今回の事案は、ハードウェアウォレット本体の安全性とは別に、販売・配送データの管理が新たな脆弱点になり得ることを示した。あわせて、同社が掲げてきた「180日削除」方針と実際の保管実態のずれは、EC連携環境におけるデータガバナンスの重要性を改めて浮き彫りにしている。
 Hyunwoo Chu
cookinpapa@d-today.co.kr