
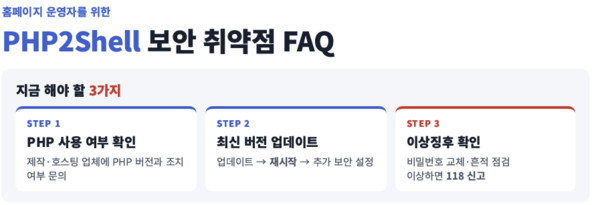
政府はWebサイト運営者に対し、PHPのセキュリティ脆弱性に関する緊急点検と更新を要請した。最新版へ更新しても、すでに侵入したマルウェアが残っている可能性があるとして、侵害の有無を確認し、認証情報の変更もあわせて求めている。
科学技術情報通信部と韓国インターネット振興院(KISA)が26日に公表した「PHP2Shellセキュリティ脆弱性FAQ」によると、PHPにおいて遠隔コード実行につながる3件の脆弱性が確認された。
PHPはWebサイトやWebサービスの開発で広く使われるプログラミング言語だ。今回の脆弱性が悪用されると、攻撃者が認証を経ずにサーバ上で不正なコマンドを実行でき、個人情報の流出、サイト改ざん、内部ネットワークへの侵入などに発展するおそれがある。
科学技術情報通信部は、21日に公開された2件の脆弱性(CVE-2026-109618、CVE-2026-109619)について、速やかなセキュリティ更新を勧告した。24日に追加で公開された脆弱性(CVE-2026-115560)については、パッチが配布されるまでの間、別途セキュリティ設定を適用するよう求めた。
同部はあわせて、20日以降のサーバ接続ログやファイル変更履歴の点検を推奨している。インターネットに接続されたデータベース(DB)のパスワード、管理者アカウントのパスワード、外部サービス連携キーなど、主要な認証情報についても変更を促した。過去に制作し、現在は使っていないWebサイトや、PHPを利用する機器の有無も確認が必要としている。
ログイン機能を備えたWebサイトも例外ではない。認証手続き前の段階で攻撃が可能なためだ。サーバ設定では、PHPのバージョン情報が外部に露出しないようにする対策も推奨した。
まず運営者は、自社サイトでPHPを利用しているかどうかと、そのバージョンを確認する必要がある。自社で直接管理していない場合は、制作会社やホスティング事業者に対し、PHPのバージョンとセキュリティ対応状況を確認するよう求めた。KISAによると、安全なPHPのバージョンは8.5.12、8.4.27、8.3.36、8.2.35以上だ。
ただし、PHP 8.2は12月31日にセキュリティサポートの終了を予定しているため、8.3以上の利用を推奨した。すでにサポートが終了しているPHP 8.1以下についても、8.3以上への移行が必要としている。
セキュリティ更新後は、変更内容を反映させるため、サーバまたはPHPの実行プロセスを再起動する必要がある。更新作業中にサービス障害が発生する可能性もあるため、事前のデータバックアップとテストが望ましいとした。
一方、24日に追加公表された脆弱性については、既存のセキュリティ更新だけでは解消できない。KISAは、特定のセッション処理設定で発生する脆弱性に対し、「session.upload_progress.enabled=0」を適用したうえで、PHPの実行プロセスを再起動するよう案内した。
侵害の有無の確認も欠かせない。攻撃者が脆弱性を悪用してサーバにWebシェルなどの不正ファイルを設置していた場合、プログラムを更新しただけではそれらのファイルは自動的に削除されないためだ。ハッキングが疑われる場合でも、サーバを直ちに停止・再起動しないよう求めた。停止や再起動によってメモリ上の痕跡が失われ、被害範囲の把握が難しくなるおそれがあるとしている。
サイト画面の改ざんや不審なファイル、見覚えのないアカウントが確認された場合は、サーバの外部接続を遮断したうえで侵害事故を申告するよう案内した。顧客情報の流出が確認された場合は、個人情報保護委員会への別途申告も必要だ。
科学技術情報通信部は、中小企業や小規模事業者向けに、全国16カ所の地域情報保護支援センターでセキュリティ相談を提供している。KISAの「保護ナラ」では、無料のWebサイト脆弱性点検やハッキング診断ツールも利用できる。ハッキングの疑いや侵害事故が発生した場合は、局番なしの118、または「保護ナラ」を通じて相談・申告するよう呼びかけている。
 Jin-ho Lee
jhlee26@d-today.co.kr