
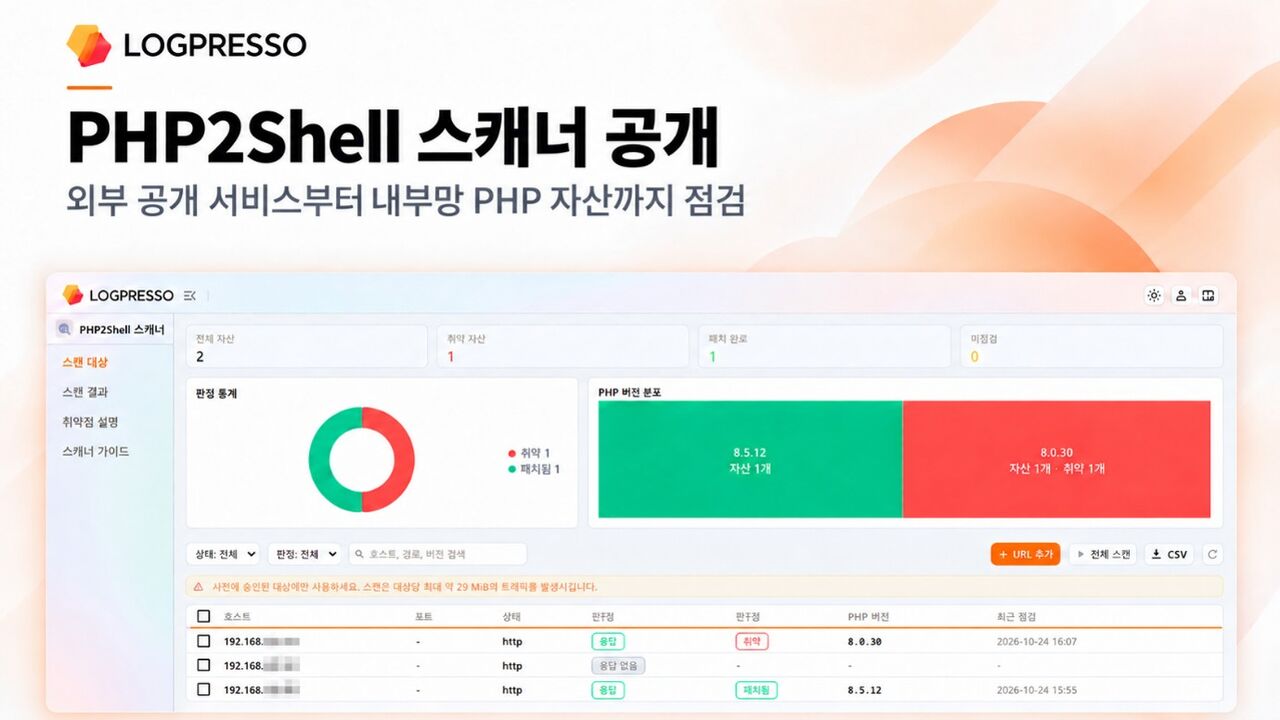
Logpressoは10月26日、PHPのリモートコード実行(RCE)脆弱性「PHP2Shell」を点検するアプリ「PHP2Shell Scanner」を、顧客向けにLogpresso Storeで公開したと発表した。
今回の脆弱性は特定のアプリケーション固有の問題ではなく、PHPエンジン自体の欠陥に起因する。このため、PHPで稼働するWebサービスは幅広く点検対象となる。
Logpressoはこれに先立つ10月21日、自社ブログで、脆弱なPHP資産の特定方法や暫定的な緩和策、侵害の痕跡を確認する手順をまとめた案内を公開していた。今回、これに続くかたちでPHP2Shell Scannerも投入した。
利用者は、Logpresso SIEM・XDRに同アプリをインストールし、点検対象のURLを登録することでスキャンを実行できる。
PHP2Shell Scannerは、Logpressoサーバーから到達可能な内部ネットワーク上のPHP資産も点検対象にできる。複数のURLをまとめて登録できるほか、HTTPとHTTPSの接続方式も自動で判別する。
また、各資産について脆弱性の有無や、点検時に確認したPHPのバージョン情報を記録する。脆弱性判定の集計結果や、PHPバージョン別の資産分布も確認できる。
パッチ適用後は、登録済みの対象に対してボタン操作だけで再点検できる。
Logpressoのヤン・ボンヨル代表は「対応案内の公開に続き、顧客が自ら資産を点検できるようスキャナーを公開した」とコメント。「既存のセキュリティ運用環境の中で、内部ネットワーク上のPHP資産まで点検し、パッチ適用後の対応状況も継続的に確認できるよう支援する」と述べた。
著者について
 Chi-gyu Hwang
delight@d-today.co.kr