
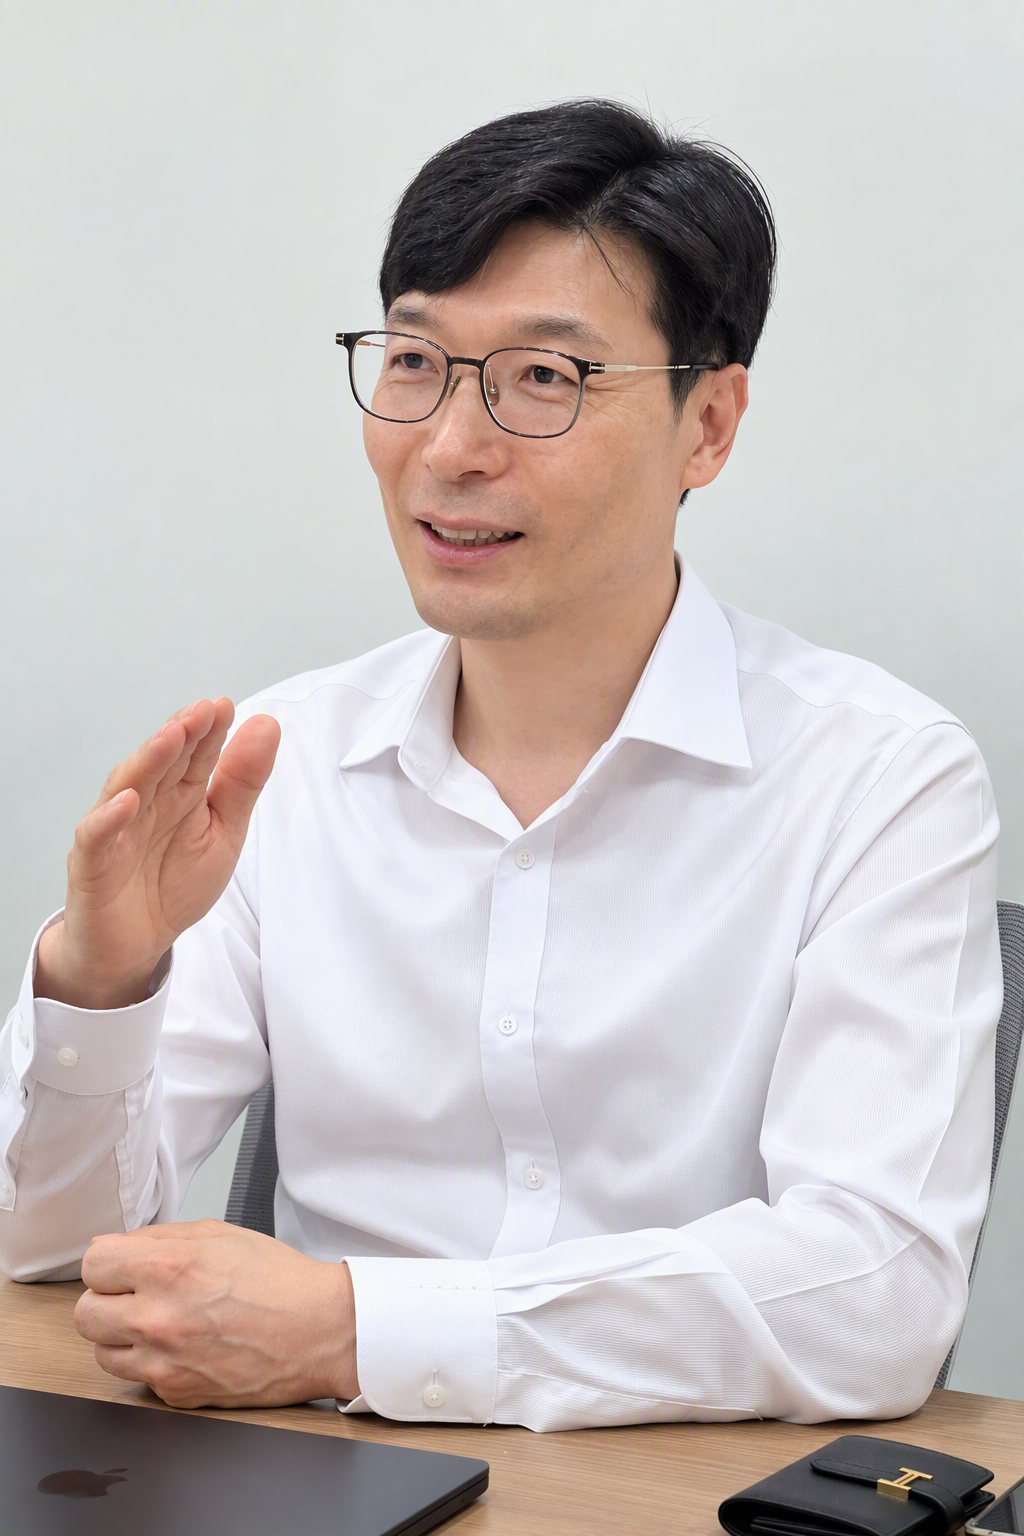
Check Point Koreaが、AIセキュリティを足場に韓国市場での巻き返しを狙っている。AIセキュリティ分野で先行ポジションを確保し、その実績をネットワークファイアウォール事業の拡大につなげる構えだ。今後は金融分野を重点市場に据え、韓国の規制対応に向けた投資も強化する。
「AIセキュリティで優位を確立し、それを基盤にファイアウォール市場でシェア拡大に乗り出す」
昨年11月にCheck Point Koreaの指揮を執ったイム・ヒョンホ支社長は、AIファースト戦略によって韓国市場の流れを変える考えを示した。
同社の狙いは、立ち上がりつつあるAIセキュリティ市場で主導権を握り、その勢いをファイアウォール市場でのシェア拡大につなげることにある。Check Pointはネットワークファイアウォール製品群についても、AIを基盤とした再構成を進めているという。
イム支社長は「一定の成果は出ている。前四半期に進めた概念実証(POC)では、顧客から完成度が最も高いとの評価も得た。十分に戦える」と述べ、自信を示した。
Check Pointは1990年代、代表的なネットワークセキュリティ製品であるファイアウォールを商用化し、グローバル市場で存在感を高めた。ただ、その後は専用ハードウェア型の高性能ファイアウォールを前面に打ち出したPalo Alto NetworksやFortinetなどに主導権を譲った。
現在、主要セキュリティ企業としてPalo Alto NetworksやCrowdStrikeがCheck Pointより先に挙がる場面は少なくない。韓国市場でも事情は大きく変わらないとして、イム支社長は成長戦略のキーワードに「反転」を掲げた背景を説明した。
その巻き返しに向け、同氏は就任直後からAIセキュリティを前面に打ち出し、複数の大手企業のAIトランスフォーメーション(AX)プロジェクトにセキュリティパートナーとして参画する成果を上げたという。
韓国企業がAXでスピードを重視するほど、リスク管理の観点から導入と同時にセキュリティを整備する動きが強まるとみている。イム支社長は「今のCheck Pointは以前とは大きく性格が異なる。韓国企業が進めるAXに対し、セキュリティサービスを提供することが第一の目標だ」と強調した。
同社のAIセキュリティ事業は、エンドツーエンドのAIセキュリティプラットフォーム「Check Point AI Defense Plane」と、AIベースのCTEM(Continuous Threat Exposure Management)ソリューションの2本柱で展開する。
AI Defense Planeは、社内ユーザーによるAI活用に伴うリスク低減と、企業が外部顧客向けに提供するAIベースのサービスの保護をともにカバーするという。
社内向けでは、管理部門の統制外で使われる「シャドーAI」の管理や、AIレッドチームサービスなどを提供する。イム支社長は「AIエージェントは単独で動くわけではない。LLMと接続し、MCPを通じて外部システムにもアクセスする。この過程ではさまざまなセキュリティ課題が生じ得る。シャドーAIへの対応も、管理者の立場では重要性が高まっている」と話した。
一方、企業がAIベースのサービスを外部顧客に提供する場合にも、確認すべきセキュリティ項目は多い。大規模言語モデル(LLM)や生成AIに悪意ある指示を与え、本来のルールや目的と異なる回答や行動へ誘導するプロンプトインジェクションは、すでに広く知られた攻撃手法となっている。
イム支社長は教育分野を例に挙げ、「教育向けAIツールが増えているが、学校暴力や薬物、武器の扱いに関する情報まで出力されれば問題は大きい。誤った回答によってユーザーが被害を受ければ、サービス提供企業の責任にもなり得る」と指摘した。
こうしたリスクに対応するため、各分野の企業は、AIに許容されない行動を取らせないためのガードレール型セキュリティ製品を相次いで投入している。Check PointもAI Defense Planeを通じてガードレールサービスを提供している。
もっともイム支社長は、モデルの前段に配置する一般的なガードレール製品では、通常のプロンプトインジェクションを防げても、より高度なインダイレクトプロンプトインジェクションへの対応には限界があると指摘する。
インダイレクトプロンプトインジェクションは、Webページやメール、文書、API応答など、AIエージェントが参照する外部データに悪性コマンドを埋め込み、正当な指示だと誤認させる攻撃手法を指す。
同氏は「モデル前段にガードレールを置く方式では、特定の文言やコンテンツの遮断はできても、インダイレクトプロンプトインジェクションの阻止には限界がある。文言は見えても文脈を正確に理解できないためだ」と述べた。その上で、「Check PointはLakeraの買収を通じて、インダイレクトプロンプトインジェクションまでカバーできる技術を確保した」と明らかにした。
CTEMでは、Exposure Management(EM)が中核を担う。
同社は、脆弱性向けの修正パッチが公開される前でも、トラフィックパターンを分析してマルウェアの動作を防ぐ仮想パッチング技術を、EMを通じて提供している。
さらに6月には、AIベースの攻撃者に対し、防御側が同等のレベルで対抗できるよう支援する「Agentic Exposure Validation for Exposure Management(AEV)」も投入した。
同社によると、Check Point AEVは、組織固有の環境全体で攻撃者のように推論するAIエージェントを活用し、脅威エクスポージャーデータ、資産コンテキスト、リアルタイムのエクスプロイト検証結果、脅威インテリジェンス、保護範囲を相互に関連付ける。これにより、露出した脆弱性が実際に悪用可能かどうかを判定する。静的な深刻度スコアへの依存ではなく、安全な検証ループに基づく点が特徴だとしている。
Check Point Koreaは、韓国のAIセキュリティ市場で一定の成果が出ているとみており、今後はより攻勢を強める方針だ。特に金融分野を主なターゲットとし、それに合わせて韓国のコンプライアンス要件に対応するためのインフラ投資も加速する。
イム支社長は「金融分野のセキュリティは、クラウドサービスへの移行が避けられない。オンプレミスではインフラコストが大きく、クラウドとの技術差もある。ネットワーク分離規制の緩和により、データレジデンシーを満たせば金融機関でもクラウドサービスを利用できるようになるだけに、積極的に対応していく」と述べた。
 Chi-gyu Hwang
delight@d-today.co.kr