
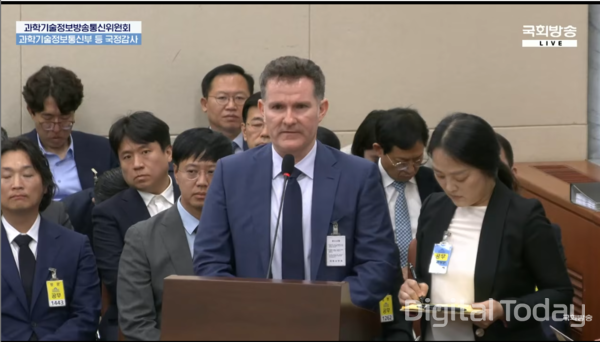
Coupangは6日、国会科学技術情報放送通信委員会が行った科学技術情報通信部の国政監査で、昨年の個人情報流出事故を受けた再発防止策を説明した。鍵管理ポリシーの見直しやモニタリング体制の強化に加え、外部専門家による情報保護諮問委員会の設置やパスキー導入を進めているとした。
同社のブレット・マティス最高情報保護責任者(CISO)は同日の監査に証人として出席し、事故後に講じた改善策を説明した。
ソン・ギホン委員長は、マティスCISOの出席について、個人情報流出事故後にCoupangが追加でどのような改善策を講じているのかを確認するためだと述べた。
マティスCISOは、情報流出によって国民に不便を与えたことについて、改めて遺憾の意を示し謝罪した。そのうえで、事故後は科学技術情報通信部をはじめとする関係機関と連携し、情報セキュリティ体制の強化に取り組んできたと説明した。
具体策としては、鍵管理ポリシーを改定し、ハードウェアベースの鍵管理システムを導入したほか、モニタリング体制も強化したという。
さらに、情報保護関連の投資を継続しており、追加措置として、外部有識者で構成する情報保護諮問委員会の設置とパスキー導入を挙げた。
Coupangは先月、情報保護、法務、経営、IT分野の外部専門家7人が参加する情報保護諮問委員会を発足させた。あわせて、パスワードの代わりに端末に登録した生体情報などで認証するパスキーも導入したとしている。
Coupangでは昨年11月末、大規模な個人情報流出事故が発生し、政府の調査を受けた。その後、科学技術情報通信部などの関係機関が同社のセキュリティ体制や事故の経緯を調査し、同社はその結果を踏まえて、鍵管理や認証、モニタリング体制の改善を進めてきた。
著者について
 Seulgi Son
sageson@d-today.co.kr