
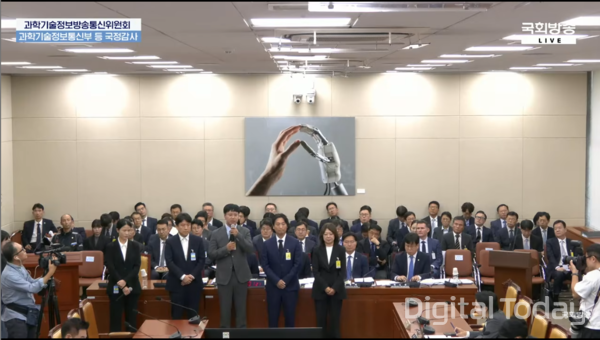
通信、プラットフォーム、決済、医療、美容、婚活など幅広い業種でハッキングや個人情報漏えいが相次ぐ中、企業の脆弱なセキュリティ体制と事故後の対応が国会の国政監査で厳しく追及された。出席した各社は相次いで謝罪し、セキュリティ投資の拡大や被害補償、再発防止策を打ち出した。
6日に開かれた国会科学技術情報放送通信委員会の国政監査には、Tving、Toss Payments、Woowa Brothers(Baemin)、Healing Paper(Gangnam Unni)、Duo、LG Uplus、Coupangなど、最近の侵害事故や個人情報漏えい問題に関係する企業の担当者が証人として出席した。
事故の態様は各社で異なるものの、共通して問われたのは、基本的な情報保護管理の甘さや異常兆候の検知不足、さらに事故後の資料保存・提出手続きの不備など、セキュリティ運用全般にわたる問題だ。
Tvingでは、開発者のアクセスキーをソースコード内に平文で保存していた点や、大規模なデータ流出の過程で異常を十分に検知できなかった点が集中して取り上げられた。過去の模擬ハッキングでハードコーディングの脆弱性を指摘されながら、対応が個別プロジェクトの改善にとどまり、システム全体の抜本対策に至らなかったことも問題視された。
チェ・ジュヒTving代表は「セキュリティが不十分だったことを痛感している」と述べ、情報保護人材の拡充と投資拡大を進めるとともに、ゼロトラストを基盤とするセキュリティ体制を構築する考えを示した。
Baeminを運営するWoowa Brothersでは、カスタマーセンターの相談員が顧客の住所や玄関の暗証番号などを無断で照会し、外部に渡していた事案が俎上に載った。同社は、身元を偽って就業した委託人員による事故だったと説明。個人情報処理の委託先に対する管理・監督項目を従来の30項目から50項目超に増やしたと明らかにした。
Toss Paymentsに対しても、決済関連情報が大量に流出する過程で異常検知が機能しなかったとの指摘が出た。同社は、社内のセキュリティ体制に加え、加盟店に対する管理・監督も強化していると説明した。
医療・美容や婚活のプラットフォームでは、流出した情報の機微性が大きな争点となった。
Gangnam Unniでは、施術関連情報約100万件のほか、相談写真のURLなどが流出。Duoでは、兵役未履行の理由、前配偶者の氏名、離婚理由、年収、資産、健康状態などの会員情報が外部に流出したことが明らかになった。
Healing Paperは、情報保護人材の拡充と投資拡大を進めるほか、二次被害に対する損害賠償や法的支援に乗り出すと表明した。Duoは、サービスの性質上、一律の補償基準の策定は難しいとしつつ、流出情報による被害が確認された場合には賠償するとの立場を示した。
LG Uplusでは、侵害事故の兆候について通報を受けた後、関連サーバのOSを再インストールした経緯が改めて争点となった。
ハン・ジュノ「共に民主党」議員は、韓国インターネット振興院(KISA)が7月19日に侵害の兆候を通報した後、LG Uplusが8月12日に関連サーバのOS作業を進めたと指摘。そのうえで、原本の保存時点とフォレンジック用イメージの生成時点をただした。
これに対しLG Uplus側は、フォレンジックが可能なサーバイメージをKISAに提出しており、そのイメージもKISAの通報後に生成されたものと認識していると答えた。ハン議員は「原本が保存され、フォレンジックイメージも提出されたのであれば、なぜ官民合同調査団はOSの再インストールと廃棄によって侵害の痕跡や攻撃経路を確認できないと発表したのか」と追及した。
ペ・ギョンフン副首相兼科学技術情報通信部長官は「省庁としても確認する」と述べた。
Coupangは、昨年の個人情報漏えい事故を受け、キー管理ポリシーやハードウェアベースのキー管理システム、モニタリング体制を改善したと説明した。外部の情報保護諮問委員会の設置やパスキー導入も後続措置として挙げた。
事故後の調査協力や資料提出の姿勢も論点となった。
ファン・ジョンア「共に民主党」議員は、調査に積極的に協力する企業にはセキュリティコンサルティングや人工知能支援などを提供する一方、事故隠蔽や資料提出に非協力的な企業には強い制裁が必要だと求めた。
これに対しペ副首相は、「不誠実な資料提出や侵害事故への未対応、資料提出拒否など、侵害事故を隠蔽しようとする企業には厳正に対応する必要がある」と強調した。
侵害事故が相次ぐ中、企業には事後補償だけでなく、アクセス権限や認証情報の管理、異常兆候の検知、原本保存といった基本的なセキュリティ体制を平時から強化するよう求める声が強まりそうだ。
 Seulgi Son
sageson@d-today.co.kr