
Toss Paymentsは6日、最近発生した情報流出事故を巡り、自社の管理体制に不備があったことを認めた。再発防止に向け、社内の点検に加えて加盟店に対する管理・監督も強化する方針を示した。
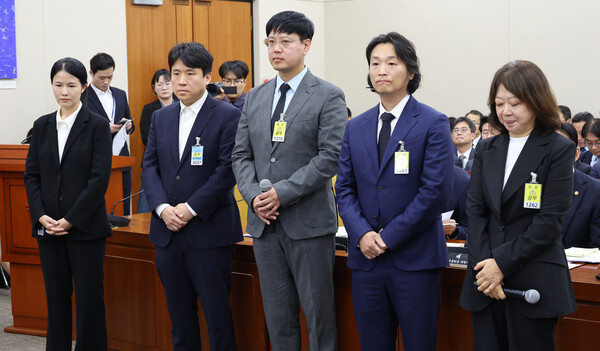
イム・ハヌク代表は同日、国会の科学技術情報放送通信委員会が実施した科学技術情報通信部に対する国政監査に証人として出席し、事故対応について説明した。
Toss Paymentsは先月9日、同社の電子決済代行(PG)サービスを利用する特定の加盟店1社で、決済情報が外部から閲覧されていた事実を公表した。加盟店のWebサイト上で、決済連動プラットフォームで使う認証情報「連動キー」が露出し、第三者がこれを利用して当該加盟店の決済履歴を照会したという。
同社は、自社システムそのものに対するハッキングや脆弱性攻撃、侵入の試みは確認されていないとしている。閲覧が確認されたのは決済履歴4131件で、対象者は2671人。購入者名やマスキング処理されたカード番号、承認番号など、レシートに記載される程度の情報が含まれていた。
一方で、カードの暗証番号や有効期限、CVCなど実際の決済に必要な情報は含まれておらず、当該情報だけで追加決済や決済取り消しはできないと説明した。現時点で不正決済の被害は確認されていないという。金融監督院はこの事故を受け、現場検査に着手した。
国政監査では、事故発生の過程でToss Paymentsの異常検知体制が適切に機能していたのかを巡り、指摘が相次いだ。
質疑に立ったイ・ジョンホン共に民主党議員はイム代表に対し、「加盟店が連動キーを誤って露出させたことで被害が生じたという認識に変わりはないか」とただした。
これに対し、イム代表は「違う」と述べた上で、「当社にも不十分な点があったと考えている。解決に向け、複数の改善策を進めている」と答弁した。
イ議員はさらに、「ハッカーが決済レシートを大量に取得している間、Tossの異常検知体制は一度も作動しなかった」と指摘した。
イム代表は被害救済と再発防止策について、「加盟店がクーポンを、Toss Paymentsが現金性の商品券をそれぞれ直接提供する形で被害救済を進めている」と説明。その上で、「今後は内部体制の点検に加え、加盟店に対する管理・監督の強化も進める」と述べた。
 Lee Ji-young
ljy@d-today.co.kr