
韓国政府は、企業からの申告がなくてもサイバー侵害の兆候が確認されれば、現場調査に着手できるようになった。金融分野を含め侵害事故が相次ぐなか、初動対応を強化する狙いだ。
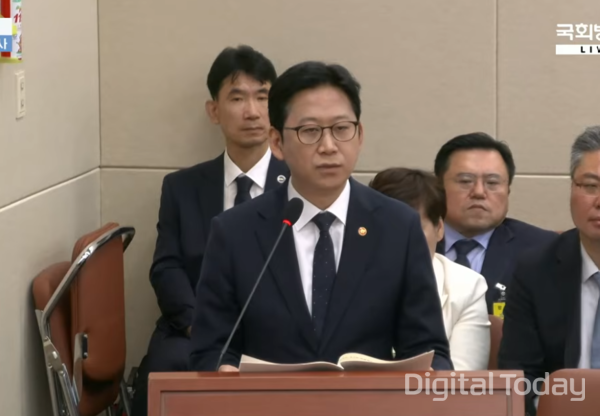
ペ・ギョンフン副首相兼科学技術情報通信部長官は6日、国会の科学技術情報放送通信委員会による同部の国政監査で、「10月1日に施行された改正情報通信網法により、企業の申告がなくても兆候だけで現場調査が可能になった」と述べた。
ペ副首相は「サイバー攻撃は激化しており、韓国はインターネットやスマート機器の利用度が高いだけに、攻撃対象にもなりやすい」と説明した。
これまで政府による侵害事故調査は、企業が事故を申告した後に行うケースが中心だった。このため、事業者が申告しなかったり、申告を遅らせたりした場合、原因の早期把握や迅速な対応に限界があるとの指摘が出ていた。
10月1日に施行された「情報通信網利用促進および情報保護等に関する法律」では、調査体制の強化策として「侵害事故調査審議委員会」を新設した。侵害事故の発生有無を確認する必要があると判断した場合、委員会の審議を経て、調査範囲や調査方法などを定められるようにした。
政府はこれに先立ち、通信や金融など国民生活に密接な分野で大規模なハッキング事故が相次いだことを受け、侵害の兆候を把握した段階で、企業の申告を待たずに調査に入れるよう権限を拡大するとしていた。今月、改正情報通信網法と施行令が施行され、制度的な裏付けが整った格好だ。
改正法にはこのほか、侵害事故を繰り返した情報通信サービス提供者に対する課徴金措置や、一定の侵害事故が発生した際の利用者への通知義務も盛り込まれた。最高情報保護責任者(CISO)の権限や、情報保護管理体制(ISMS)に関する規制も強化された。
ペ副首相は「制度の施行から間もなく、効果はまだ見えていない」としつつ、「今後はこうした制度変更が実効性を発揮するとみている」と語った。
また、「侵害事故の管理・対応マニュアルを標準化し、関連企業や関係省庁との情報共有でも科学技術情報通信部が主導的な役割を果たす」と述べた。
この日の国政監査では、政府のサイバー侵害対応体制をさらに強化すべきだとの指摘も出た。
与党「国民の力」のソ・チョンホ議員は「政府機関や公的機関、研究機関、通信事業者、金融分野を問わず侵害事故が発生している」としたうえで、「科学技術情報通信部がハッキング対応を統括する省庁である以上、責任の重さを痛感すべきだ」と述べた。
これに対しペ副首相は、来年度の情報保護関連予算を今年の3634億ウォンから5232億ウォンへと44%増やしたとし、サイバー侵害への対応能力を強化していく考えを示した。
 Seul-gi Son
sageson@d-today.co.kr