
政府は、サイバーセキュリティに特化したAI基盤モデルの開発に乗り出す。Naver Cloudの「HyperCLOVA X」を防御、LG AI Researchの「EXAONE」を攻撃に特化させ、相互に競わせながら性能を高める構想で、最終的にはグローバル先端モデル級の性能確保を目指す。
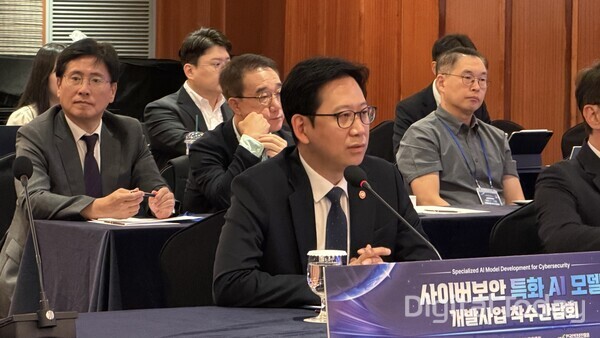
科学技術情報通信部は22日、ソウル市中区の「The Grand Lotte Seoul」で「サイバーセキュリティ特化AIモデル開発事業 着手会合」を開き、Naver Cloudコンソーシアムの開発計画を公表した。
ペ・ギョンフン副首相兼科学技術情報通信部長官は、「ミトスが示したように、AIがサイバー攻撃に活用され、従来は想定しにくかった脅威まで現実化している」と指摘。そのうえで、「海外の先端モデルとの協力とは別に、わが国としてもサイバー安保に特化した独自モデルを早急に確保する必要がある」と強調した。
さらに、「Naverは独自基盤モデル事業以降、準備を重ねてきた」としたうえで、「先端モデル級に迫るセキュリティ特化モデルが生まれるのではないか」と期待を示した。
開発するサイバーセキュリティ特化AI基盤モデルは、攻撃と防御にそれぞれ別の国産基盤モデルを投入する方式を採る。最終モデルはいずれも700B級のMixture of Experts(MoE)構成を目標とする。
EXAONEは攻撃能力の強化を担う。ソースコードを解析し、脆弱性の種類や発生要因を特定するとともに、実際の攻撃につながり得る経路まで推論する設計だ。一方のHyperCLOVA Xは防御モデルとして、複数システムに分散したイベントや脅威情報を分析し、攻撃行為を推定する。あわせてリスク水準や対応策も提示する。
開発では、レッドチームとブルーチームの対立構造そのものを学習に取り込む。攻撃モデルが見つけた脆弱性や攻撃経路を防御モデルの学習に反映し、防御モデルが示した対応策は攻撃モデルが突破すべき課題として再投入する。こうしたフィードバックループを通じて性能を引き上げる考えだ。この過程では、Theoriが攻撃者視点の強化学習を担当する。
性能目標も具体的に示した。EXAONEは、脆弱性発掘ベンチマーク「CyberGym」で、第1段階としてグローバルのオープンウェイト先端モデル「GLM 5.3」の80%水準を目指し、最終的には同等レベルの達成を掲げる。
HyperCLOVA Xは、侵害事故調査ベンチマーク「ExCyTIn-Bench」で、第1段階としてxAIの「Grok 4」水準、最終的にはAnthropicの「Claude Opus 4.5」水準まで引き上げる計画だ。汎用性能全体ではなく、セキュリティ特化の各領域でグローバル先端モデルと競う戦略を取る。
性能確保に向けては、約830TB規模のセキュリティ実データを学習に投入する。金融、通信、電力など国家重要インフラのほか、国内セキュリティ企業の現場で収集した攻撃ログ、悪性トラフィック、脆弱性情報、侵害指標(IOC)、監視データなどを活用する。
計算資源は官民合計でGPU 4512基を投じる。政府がB200 GPU 256基を支援し、Naver CloudがB200を4000基、LG AI ResearchがH200を256基追加投入する。Naver Cloudは8月からB200 4000基を活用し、スクラッチでセキュリリティ特化版HyperCLOVA Xの開発を進めているという。
両社は、継続事前学習(CPT)、ミッドトレーニング、教師あり微調整(SFT)、検証可能な報酬を用いた強化学習(RLVR)などを通じて、それぞれの攻撃・防御能力を高める方針だ。学習データも相互に共有する。
事業には参加機関33、協力機関8の計41機関が参画する。データ収集・処理からモデル開発、評価・検証、現場実証まで役割を分担して進める。
もっとも、国内独自モデルの採用が性能面で常に有利とは限らない。コンソーシアム参加企業Theoriのパク・セジュン代表は、性能が実証されたグローバルのオープンウェイトモデルを活用できない点を弱みとして挙げた。事業期間も10カ月にとどまる。
パク代表は「研究は短期間で成果を出しにくい。GPUもチームも目標もコンセプトも良いが、問題は期間だ」と述べた。
それでも独自モデルの開発を進める背景には、機微なセキュリティデータに対する統制権の確保がある。海外のオープンウェイトモデル、とりわけ中国製モデルなどは、学習データセット全体を外部から確認しにくい一方、国内独自モデルであれば、学習データを国内企業が保有し、必要に応じて確認できるという考え方だ。
Naver Cloudのキム・ユウォン代表は、「わが国の重要データや通信網関連情報は、海外に流出させることが極めて難しい性格を持つ」と説明。「十分なデータが供給されなければAIも正しく機能しない。統制権の下にあるセキュリティ特化モデルが必要だ」と述べた。
Naver Cloudコンソーシアムで事業総括を担うキム・ジンフィ専務は、輸出規制などで海外モデルの利用が制限された場合でも継続運用しやすい点を、独自モデルの強みとして挙げた。金融、国防、政府など、外部AIの活用が難しい閉域網環境が主要な適用先になるという。
開発した基盤モデルは、国内セキュリティ企業のAPIやSDK、セキュリティエージェントと連携させる。AIによる脆弱性診断、サイバー攻撃対応、侵害事故調査など、実務に直結するサービスへ展開する計画だ。
また、電力、金融、科学技術、通信、半導体、防衛産業、航空宇宙の7大国家重要基盤施設・戦略産業で現場実証を進める。実運用を通じて確認した新たな脅威や誤検知、見逃しの事例は、モデルとサービスの改善に反映する。
2つのセキュリティ特化モデルはオープンソースとして公開し、国内セキュリティ企業の製品と連携して事業化を進める。公共・国防など国家重要施設向けには、インターネット接続なしで利用できる閉域網AIセキュリティサービスの構築も推進する。
海外展開では、データ主権やセキュリティ規制の厳しい国・地域を主な対象とする。Naver CloudのグローバルAIファクトリーとLG CNSの海外13カ国拠点などを活用し、AIインフラ、モデル、セキュリティサービスを一体化した「Sovereign AI Security」のフルスタックパッケージとして輸出する計画だ。
キム専務は「AIが攻撃する時代に、AIで防御する国家を目指す」としたうえで、「Sovereign AI Securityサービスをグローバル市場へ広げていく」と述べた。
 Seulgi Son
sageson@d-today.co.kr