
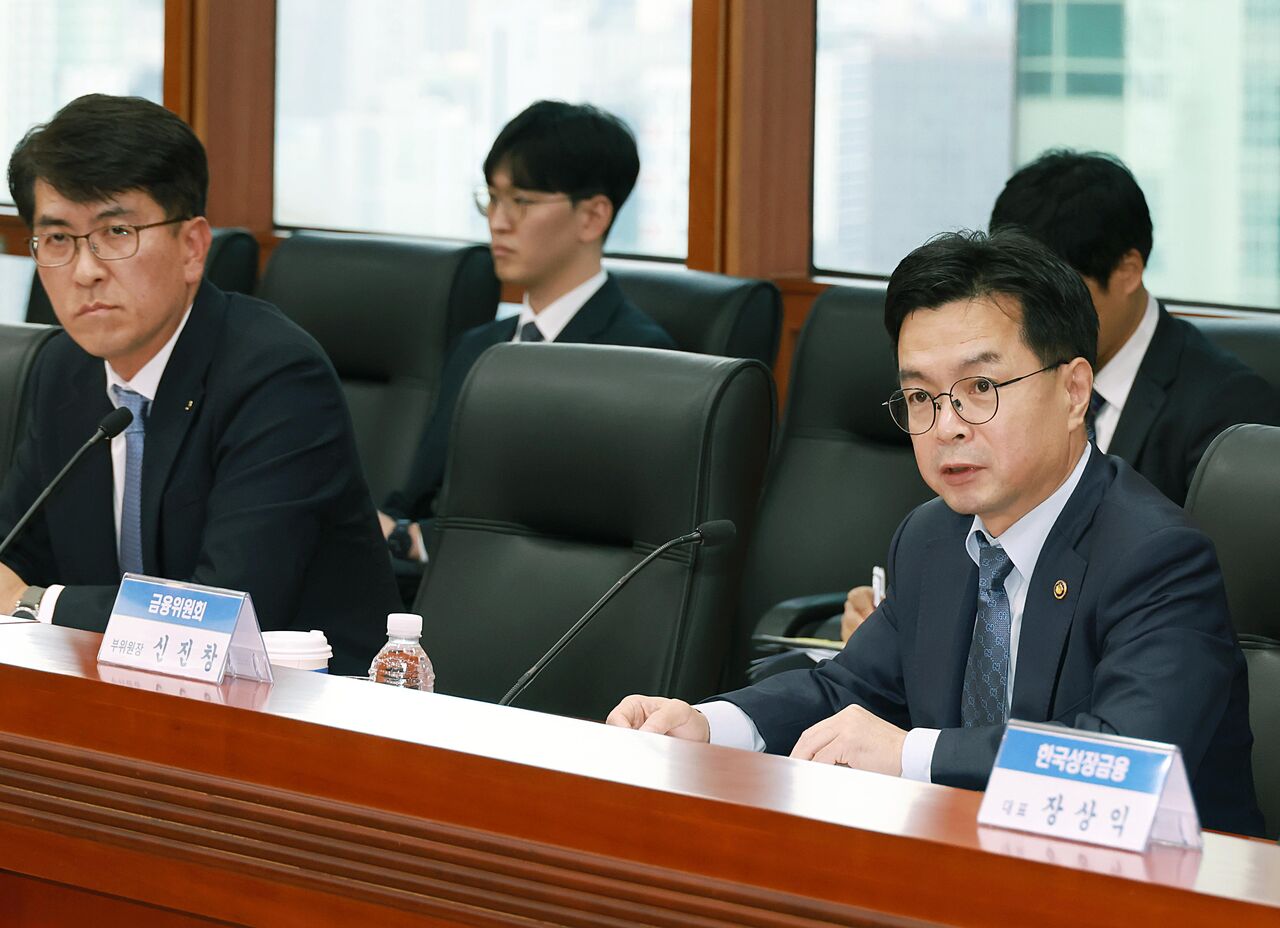
金融委員会は12日、デジタル資産事業者のセキュリティ水準を金融機関並みに引き上げる方針を明らかにした。準備中のデジタル資産法に、IT安全性の確保義務と損害賠償責任を盛り込む。法整備前でも、ハッキングなど侵害の疑いがある段階で入出金を先制的に停止できるよう運用を見直す。
同委員会は同日、シン・ジンチャン副委員長の出席の下、「デジタル資産業界セキュリティ対策会議」を開き、国内外のデジタル資産取引所で相次ぐ情報流出や侵害事故への対応策を協議した。
シン副委員長は、一部のデジタル資産事業者について、市場の成長や業界への期待に比べてセキュリティに対する認識がなお制度整備前の水準にとどまっていると指摘した。その上で、利用者資産を受託・保管・管理している以上、従来の金融機関と同等のセキュリティ体制が必要だとして、意識転換を求めた。
金融委員会は、準備中のデジタル資産法を通じて、事業者に金融機関並みのIT安全性確保義務と損害賠償責任を課す方針だ。
一方、法制定には時間を要するため、法制化前でも直ちに実施できる対策を進める。24時間監視体制と事故報告体制の整備、コールドウォレット保管比率の引き上げ、準備金の積み増しなどが柱となる。
まず、24時間稼働するデジタル資産市場の特性を踏まえ、取引所に常時監視・対応体制の構築を求める。異常な大口取引など侵害事故が疑われる場合には、担当者が直ちに必要な制限措置を講じられる体制が必要だとした。24時間対応が難しい事業者については、監視可能な時間帯に限って入出金を処理し、その内容を事前に利用者へ案内するよう求める。
利用者資産のコールドウォレット保管比率も引き上げる。現行のデジタル資産業監督規程では、利用者資産の80%以上をコールドウォレットで保管するよう定めているが、全事業者の平均保管比率はすでに95%を上回っているという。
金融委員会は、ホットウォレットで保管する利用者資産を取引に必要な最低限の水準まで減らし、複数のホットウォレットに分散する案も検討する必要があるとした。あわせて、ハッキング被害に備え、保険の補償限度額や準備金の積立額を十分に確保するよう求めた。
また、金融機関に適用されているIT安全性基準を、デジタル資産事業者にも広げる。事業者は、情報技術と情報保護に関する人員・施設を備え、取引の安全性を確保するための技術的・管理的・物理的基準を整備しなければならない。情報処理システムや情報通信網の脆弱性を分析・評価した上で、必要な改善措置も講じる計画だ。
侵害事故や外部からの異常なアクセスの試みを把握した場合には、金融機関と同様、金融当局に速やかに報告する義務も課す方針だ。
入出金停止に関する運用も見直す。現行のデジタル資産利用者保護法は、正当な理由のない入出金停止を禁じる一方、ハッキングの発生が明白な場合に限って停止を認めている。このため業界では、異常取引などから侵害が疑われる初期段階で入出金を止められるかどうかが不明確だとの指摘が出ていた。
金融委員会は、Binanceのハッキング事例のように、事故初期の迅速な遮断が被害拡大の防止に重要だと判断。ハッキングや侵害事故が疑われる場合、事業者が先制的に入出金を停止しても制裁対象としないとの見解を示す「非措置意見書」を発給する方針を示した。
金融保安院を通じたセキュリティ支援も拡大する。現在、デジタル資産事業者28社のうち、金融保安院に会員として加入しているのは、ウォン建て市場を運営する取引所5社にとどまるという。
金融委員会は、他の事業者の追加加入を促し、侵害脅威情報の共有、セキュリティ脆弱性の点検、金融セキュリティ専門教育などを提供する計画だ。加入が難しい事業者に対しては、中小金融機関向けの水準に準じた脆弱性診断や警報・セキュリティ措置を支援する。
金融保安院はあわせて、デジタル資産取引所に特化したセキュリティ点検基準も策定する。取引検証の強化やウォレットへのアクセス統制などを反映し、既存の点検基準を年内に見直す予定だ。
 Sangyeop Oh
yub@d-today.co.kr