
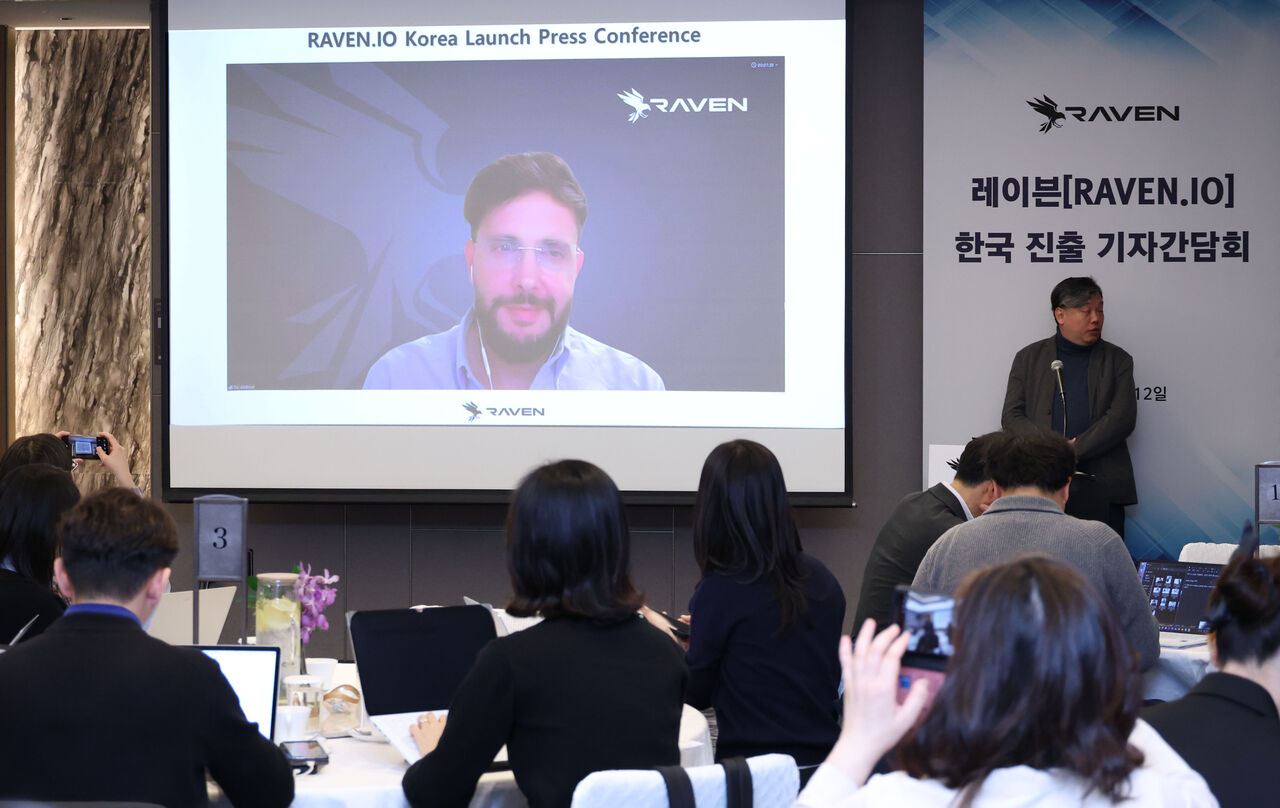
ランタイムアプリケーションセキュリティ(RAS)を手がけるRaven.ioは11月12日、韓国市場への参入を正式に発表した。シンガポールのビジネスコンサルティング企業The Executive Actionと提携し、まずは金融をはじめ、規制の厳しい業種の開拓を進める。
同社は同日の記者懇談会で、韓国事業の方針とアプリケーション保護に向けた製品アプローチを説明した。AIを用いた脆弱性悪用攻撃が課題となる中、企業システムや機密情報を保護する技術を訴求していく方針だ。
韓国では、機密データの保護、運用レジリエンスの確保、複雑化するアプリケーション環境の防御を重視する企業を主な対象とする。
Raven.ioによると、同社のソリューションは、オープンソースの各コンポーネントがランタイム上でどのように動作しているかを監視し、稼働中のアプリケーション内部にあるライブラリや関数、実行経路を可視化する。
ランタイム攻撃防止機能は、公開されているCVE情報や既知の攻撃シグネチャだけに依存せず、異常な実行を検知して遮断できる仕組みだ。これにより、企業は導入済みコンポーネントを把握するだけでなく、信頼しているコードが実行時に実際どのように振る舞っているかまで確認できるとしている。
例えば、データをデコードするライブラリは本来、外部コマンドを実行する必要がない。こうした想定外の挙動を検知できれば、攻撃者が正規のコンポーネントを侵入経路として悪用しようとする場面でも対処できるという。
共同創業者兼CEOのロイ・アビトブル氏は「企業は、CVEが公開されてから対策を始めるやり方では守れない」と述べた。その上で「攻撃者も企業と同じオープンソースコードを分析できる。セキュリティチームは、コードがランタイム上でどう動くかを把握し、既知の脆弱性や攻撃シグネチャがなくても悪用を遮断できなければならない」と語った。
 Chi-gyu Hwang
delight@d-today.co.kr