
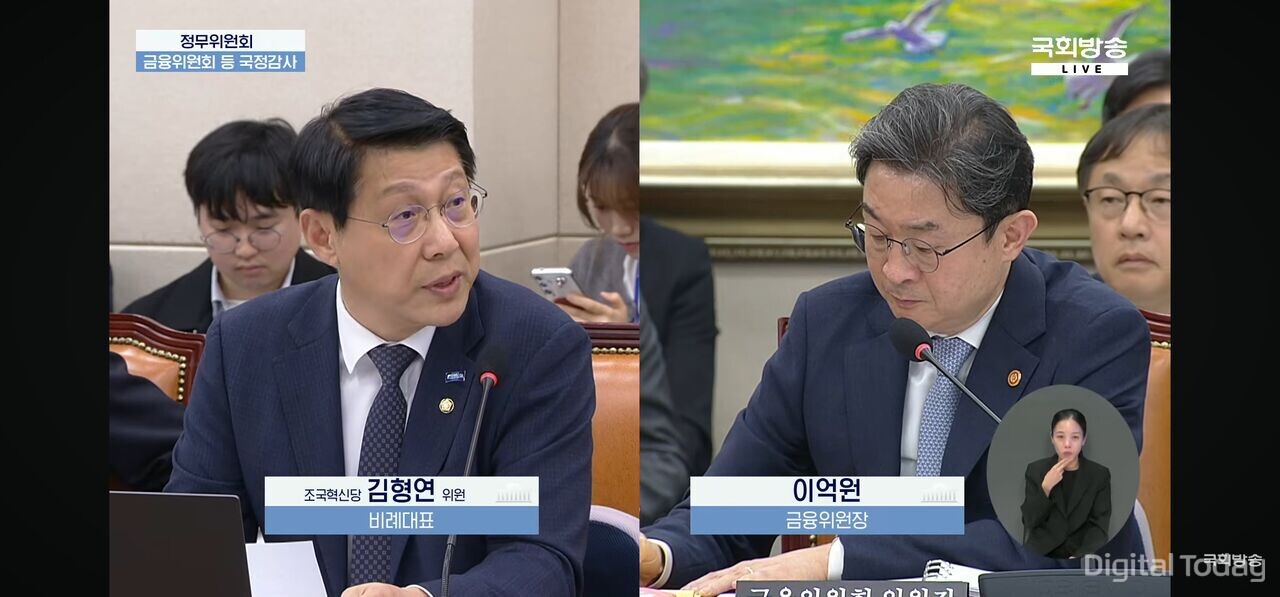
最近の金融機関向けハッキングで使われたIPが、今年1月にネット銀行にも接続していた可能性が、8日の国会政務委員会による金融委員会への国政監査で指摘された。金融会社ごとに過去の接続記録を確認する期間が異なり、侵害の痕跡を見落とす恐れがあるとの問題提起だ。あわせて、金融当局の緊急セキュリティ点検がチェックリストの確認にとどまっていないかも問われた。
質疑したキム・ヒョンヨン議員(祖国革新党)は、イ・オクウォン金融委員長が以前に「管理されていない一つの隙が、全体のセキュリティ体制の脆弱性になり得る」と述べたことに触れ、金融会社の侵害事故の検知体制と、当局の点検の実態をただした。
キム議員によると、最近のShinhan Bankへのハッキングに使われたIPは、1月24日にネット銀行2社にも接続した履歴が確認された。議員室が金融当局から共有を受けた攻撃元IPを基にネット銀行3社を確認したところ、2社で同日の接続痕跡が見つかったという。1年分の接続記録を点検していたため確認できたと説明した。
キム議員は「同一IPだからといって同一人物と断定はできない」としたうえで、「Shinhan Bankを攻撃したのと同じIPが同日に同一業態の2社に接続し、8カ月後にShinhan Bankで個人情報流出が起きた」と指摘した。
そのうえで、「1月の動きは事前偵察だった可能性も否定できない。セキュリティは最悪の事態を想定して備えるものだ。少なくとも1年分の記録を点検すべきだ」と強調した。
【点検期間にばらつき、チェックリストの限界も】
キム議員は、金融会社ごとに侵害事故の点検期間が異なる背景として、金融監督院の緊急セキュリティ点検チェックリストを挙げた。
金融監督院が各金融会社に配布した点検表には、「侵害の試行や被害の有無を点検したか」「リアルタイムのセキュリティ監視体制を運用しているか」といった項目がある一方、具体的にどの期間を対象に確認するのか、どの基準で点検するのかは明記されていないという。
キム議員は「3カ月を確認しても『はい』、1年を確認しても『はい』になる」と述べ、「事故が発生したShinhan Bankも監視対象システムを運用していたため、監視体制の有無には『はい』と答えられる」と指摘した。
特に問題視したのは、一部の銀行が直近3カ月分の記録だけを確認し、「異常なし」と報告していた点だ。キム議員が「3カ月点検の『異常なし』と、1年点検の『異常なし』は同じなのか」と問うと、イ委員長は「同じではない」と答えた。
キム議員はさらに、金融当局が点検表の回答だけでなく、それを裏付ける具体的な根拠資料まで確認しているのかもただした。
これに対しイ委員長は、「今回の事態を受け、まず12項目について迅速に点検するよう求めた」と説明。「このほかにも各金融会社には追加点検が必要だ。結果を踏まえて全体状況を確認し、改めて点検する」と述べた。
点検結果の提出状況については、「銀行業界からは一部を受領しており、カード会社など他の業態についても追加で受け取る予定だ」と明らかにした。
キム議員は「すべての金融会社に対し、最低でも1年分の記録を改めて点検させるべきだ。単なる『はい・いいえ』ではなく、具体的な点検期間と、何がどこで見つかったのかまで報告させなければならない」と求めた。
【事故把握まで最長902日、検知体制の改善課題】
金融会社の事故検知能力そのものに課題があるとの指摘も出た。
キム議員が金融監督院から受け取った資料によると、2022年から今年8月までに金融業界で発生した電子金融事故や侵害事故のうち、発生から1カ月を超えて事故を把握した事例は91件あった。このうち17件は、発生から1年以上たって初めて把握されたという。
事故を把握できなかった期間が最も長い事例は902日に達した。大半はプログラム不具合など内部システム起因の事故だったが、外部からの侵害事故でも検知が大幅に遅れたケースが確認されたと説明した。
今回の金融業界の連鎖的なハッキング事故でも、検知体制の限界が露呈したとの指摘が出た。
キム議員は、Hyundai Capitalでは9月27日未明に侵害が発生したものの、事故を把握したのは10月2日だったと述べた。他の金融会社のハッキング事故を調べる過程で、関連IPのアクセス履歴を確認して発覚したという。
またShinhan Bankでも、侵害を受けたサービスはセキュリティ監視の対象だったにもかかわらず、最初に異常の兆候を見つけたのはセキュリティ部門ではなく開発部門だったと指摘した。
キム議員は「内部で発生したエラーも把握できず、外部からの侵入も数カ月単位で見逃すようでは、対応は常に後手に回る」と述べ、事故把握の遅れが生じた原因の分析と改善策の策定を求めた。
あわせて金融委員会に対し、事故検知の遅れの原因と改善案を分析し、総合監査前までに議員室へ報告するよう要求した。さらに、金融監督院が昨年9月に実施した情報セキュリティ実態点検の結果と、後続対策の履行状況に関する資料の提出も求めた。
 Ji-young Lee
ljy@d-today.co.kr