
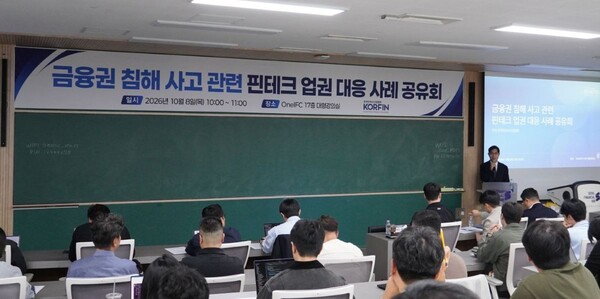
金融業界でハッキングや情報漏えい事故が相次ぐなか、韓国のフィンテック業界が事後対応にとどまらない予防的なセキュリティ強化に乗り出した。韓国フィンテック産業協会は8日、不審IPの遮断や過去ログの点検、インターネットに公開されたIT資産の点検など、侵害事故の未然防止に向けた対応策を会員企業と共有した。
協会は同日、ソウルのOne IFCで、金融業界の侵害事故を受け、フィンテック分野の対応事例共有会を開いた。最近発生した侵害事例を踏まえ、電子金融事業者やフィンテック企業のセキュリティ体制を点検し、追加被害を防ぐことが狙いだ。
会合では、金融監督院のITセキュリティ自主点検チェックリストを活用した点検方法や、侵害事故発生時の対応手順の見直しについて議論した。金融委員会はフィンテック分野に対し、こうした自主点検の実施を要請するとともに、企業規模を問わず事故対応の経験やセキュリティ上のノウハウを業界全体で共有する必要性を強調した。
共有会には、電子金融事業者と協会会員企業のセキュリティ・IT担当者が参加した。最近の金融業界における侵害事故の原因分析や対応方針、不審IPへの対処事例、類似事故の予防策などが主な議題となった。
金融監督院は、電子金融事業者における最近のサイバー攻撃への対応事例を取り上げ、防御に成功したケースと失敗したケースを比較して説明した。加盟店など外部経由のアクセスに追加認証を適用する方法など、現場で直ちに活用できる対策も紹介された。
参加者の間では、最近の侵害事例を踏まえた実務的な点検項目も共有された。具体的には、攻撃元とみられるIPアドレスの遮断、過去の接続ログの確認、外部公開されたIT資産・サービスの脆弱性点検、アクセス制御の強化、異常接続の検知とモニタリングなどが挙がった。
韓国フィンテック産業協会は今後も、会員企業向けに侵害脅威やセキュリティ関連情報を継続的に共有し、金融当局の点検方針と連動して業界の事前点検を支援していく方針だ。
キム・ジョンヒョン韓国フィンテック産業協会長は「最近の金融業界の侵害事故は、特定の企業や分野だけの問題ではなく、金融サービス全体の信頼に直結する事案だ」と述べた。
 Lee Ji-young
ljy@d-today.co.kr