
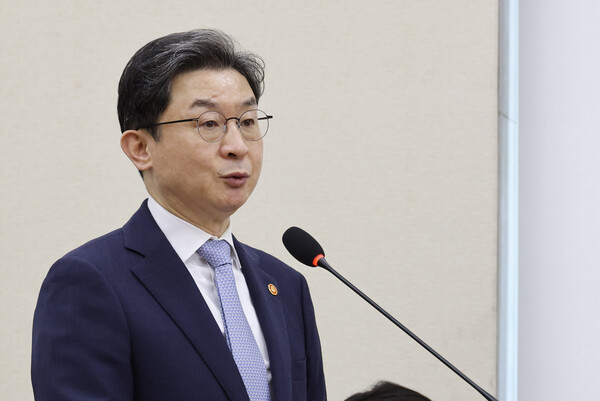
金融機関で相次いだハッキング被害を受け、AIを活用したセキュリティ体制の導入を妨げているとして、網分離規制の見直しを求める声が国政監査で上がった。これに対し、イ・オクォン金融委員長は、AIを使ったサイバー攻撃に対抗するには防御側でもAI活用が必要だとした上で、規制の段階的な見直しを検討する考えを示した。
8日に国会政務委員会で開かれた金融委員会に対する国政監査で、パク・ミンギュ議員は、最近の金融機関を狙ったハッキング被害に関連し、「AIベースのセキュリティ監視によって膨大な接続ログや異常兆候をリアルタイムで分析し、先手を打って対応すべきだ」と指摘した。
パク議員によると、先月27日のShinhan Bankを皮切りに、この1週間で金融会社7社にハッキング被害が発生し、流出した個人情報は6万8000件に上る。今回の攻撃については、金融保安院がAIが使われた可能性を暫定的に見ているとも主張した。
また、最近の被害が、ローン募集人向けの照会ページや職員向けモバイル業務支援システムなど、外部と接続する過程で発生した点にも言及した。
パク議員は「重要なのは、日々大量に蓄積される接続ログと異常兆候を、どれだけ迅速に分析して対応できるかだ」と述べ、AIを活用したセキュリティ監視体制の構築が必要だと訴えた。
その上で、多くのAIセキュリティサービスはインターネットベースのクラウド方式で提供されている一方、金融会社は網分離規制のため、社内システムで活用しにくい現状にあると説明した。
パク議員は「ハッカーの手法は日々高度化しているのに、銀行が防御手段として使えるセキュリティ向けAIは、網分離規制によって十分に活用できない」として、制度改善を求めた。
金融委員会が進めているセキュリティ向けAI活用の実証事業の運営方式についても問題提起した。金融会社がAIセキュリティシステムの構築に相応の費用を投じる中、実証の許容期間を1年に限定すれば、中長期の投資を促しにくいという指摘だ。
パク議員は「1年後も継続利用できるか分からない状況で、金融会社が積極的に投資できるだろうか」と述べ、「セキュリティAIの実証期間を十分に確保し、金融会社の参加と長期的なセキュリティ投資を促すべきだ」と主張した。
これに対しイ委員長は、「趣旨には同感だ」とした上で、「AIを使った攻撃に対抗するには、結局こちらもAIを活用せざるを得ない」と発言。「網分離規制をどう見直すべきか、段階的かつ実効性のある方法を検討している」と答えた。
### 中小金融会社向けの共同AIセキュリティ体制も提起
質疑では、大手銀行と中小金融会社の間にあるセキュリティ対応力の格差も論点となった。
パク議員は、4大銀行のセキュリティ専担人員が平均92人であるのに対し、貯蓄銀行は平均6人にとどまるとして、中小金融会社の対応力強化が必要だと強調した。
とりわけ、今回の一連のハッキング被害では、イェガラム貯蓄銀行の個人情報漏えい規模が最も大きかったとし、中小金融会社が個別にセキュリティシステムを構築する方式には限界があると指摘した。
その代案として、複数の中小金融会社が共同で利用できるAIセキュリティ体制の構築を提案した。
パク議員は「セキュリティが脆弱な中小金融会社ほど、規模を束ねてセキュリティ能力と安全管理を集約する必要がある」と述べ、「金融委員会が主導し、複数の中小金融会社が参加する共同のセキュリティAI体制を支援する方法も代案になり得る」と提起した。
さらに、海外の金融当局によるAIセキュリティ活用事例にも触れ、米国や欧州でもAIを活用したサイバー脅威への対応強化が進んでいるとして、国内の金融機関も防御体制の高度化に積極的に取り組むべきだと求めた。
これに対しイ委員長は、「さまざまな意見に感謝する」と述べ、内容を検討する考えを示した。
 Lee Ji-young
ljy@d-today.co.kr