
Dunamuは8日、SNSを中心に拡散しているUpbitアカウントやAPIキーの貸与・買い取り要求について、利用者に注意を呼びかけた。不正な貸与や不正利用が確認された場合は、該当アカウントの利用停止や捜査機関への告発も含めて対応する方針を示した。
同社によると、Upbitのウォン(KRW)市場にアクセスできるアカウントや、参照専用権限のみを付与したAPIキーの貸与・買い取りを持ちかける事例が多数確認されている。こうした勧誘は主にSNS上で広がっているという。
勧誘側は、入出金や売買機能は使わず、相場情報の確認など市場データの閲覧目的に限って利用すると説明している。しかしDunamuは、そのような目的でアカウントやAPIキーの提供を受ける必要はないと指摘した。
Upbitの一般的な相場情報やマーケットデータは、認証不要の公開APIで確認できる。このため、相場確認を理由にアカウントやAPIキーの提供を求める説明には根拠がないとしている。
APIキーは、付与された権限に応じて、会員の資産や注文、入出金情報の確認に加え、実際の取引機能へのアクセスも可能にする認証情報だ。ログイン情報やAPIキーが外部に流出した場合、詐欺や不正利用、資産の奪取などに悪用されるおそれがある。
Dunamuは、名目のいかんを問わず、他人にUpbitアカウントを貸与したり、Open APIのアクセスキーとシークレットキーを提供したりしてはならないと強調した。
あわせて、APIキーが外部に露出した、あるいは流出が疑われる場合は、直ちに当該キーを削除し、必要に応じて新たなキーを発行するよう求めた。長期間使っていないAPIキーや、今後利用予定のないAPIキーについても削除し、流出リスクを抑えるよう勧告している。
QRコードを悪用するフィッシング「Qishing」など新たな詐欺手口が増えるなか、同社はAPI関連のセキュリティ機能も強化している。
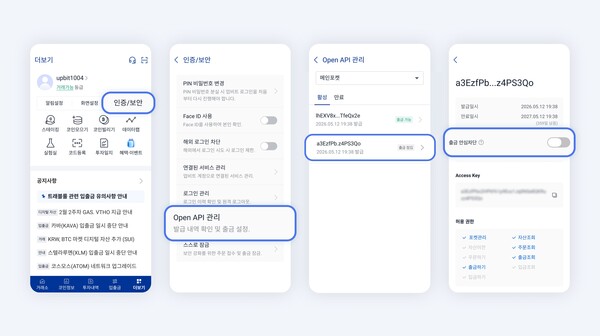
Upbitでは、APIキーに出金権限が含まれていても、原則として出金は遮断される。実際に出金するには、利用者がモバイルアプリの「その他を見る」―「セキュリティ認証」―「Open API管理」から、出金許可機能を直接有効化する必要がある。
また、事前登録していないIPアドレスからAPI呼び出しが発生した場合、利用者がKakaoTalk通知で確認できる仕組みも導入している。本人が要求していないアクセスが確認された場合は、接続元のIP環境を点検したうえで、モバイルアプリから当該APIキーを削除できる。
Dunamuは、虚偽・誇大広告や未検証のサービスを前面に出して利用者のアカウントやAPIキーを要求する行為についても、対応を強化する方針を示した。
関連行為が発覚した場合は、不審な行為に使われた、または不当に貸与された会員アカウントを直ちに利用停止し、疎明資料の提出を求める。必要に応じて、捜査機関への告発も進めるとしている。
Dunamuの関係者は「自分のアカウント情報やAPIキーを他人に渡すことは、自分の金庫の鍵を見知らぬ人に渡すのと同じだ」としたうえで、「今後も投資家保護を最優先にモニタリングを強化し、会員の資産を安全に守るため最善を尽くす」と述べた。
 Sangyeop Oh
yub@d-today.co.kr