
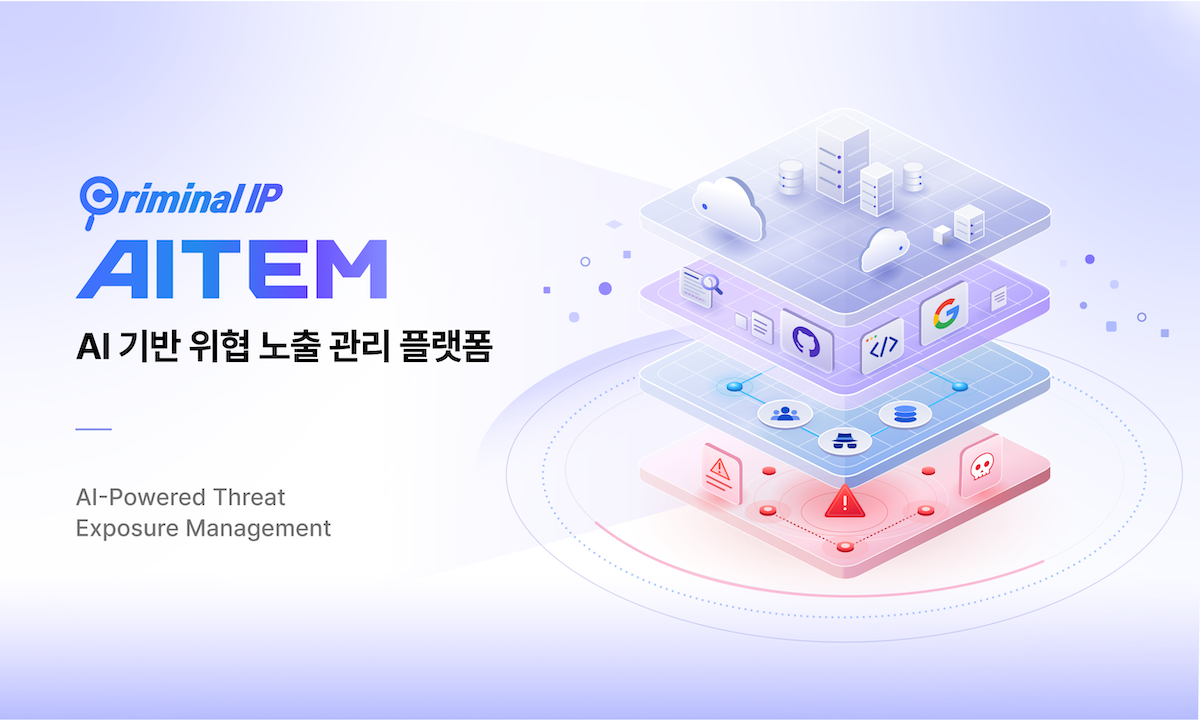
AISperaは18日、AIベースの脅威露出管理プラットフォーム「Criminal IP AITEM」の提供を開始した。企業のサーバやWebサイトなど、外部に公開された資産のリスクを検知し、AIエージェントによって脅威分析や定型的なセキュリティ業務の自動化を支援する。
AITEMは、既存の「Criminal IP ASM」が持つ資産識別とリスク分析の機能に、AIエージェント、脆弱性影響分析、AI模擬ハッキングを組み合わせた製品だ。脅威の検知から分析、検証までを一貫して支援するという。
資産リストに登録されていない外部公開サーバが見つかった場合は、社内の業務情報や資産データを分析し、運用部門や担当者を推定する。自然言語でセキュリティ関連の調査や確認を指示することも可能としている。
AI模擬ハッキング機能では、管理対象Webサイトの脆弱性や潜在的な攻撃リスクを点検できる。生成AIを使った「バイブコーディング」で作成したWebサイトや、外部公開された開発・テスト用サービスなど、セキュリティチームが把握していないWeb資産をAITEMが発見した場合にも、同機能で確認できるという。
「CVE Analyzer」は、外部のセキュリティニュースで取り上げられた公開脆弱性(CVE)が、企業で利用するソフトウェアやサービスに与える影響をAIで分析する機能だ。自社に加え、管理対象となるグループ会社、協力会社、サプライヤーの外部公開資産まで監視できるとしている。
このほか、未管理の社内資産や、組織の承認・管理範囲外で利用される「シャドーAI」を識別する機能も備えた。検索エンジンやGitHubの公開リポジトリ上に露出した機密ファイル、APIキー、認証情報も検知する。さらに、ダークウェブなどの監視対象ソースから、企業関連の流出アカウントや侵害の兆候を把握し、追加調査が必要な対象の洗い出しにも対応する。
AISperaのカン・ビョンタク代表は、「脅威を見つけることと同じくらい、自社への影響を確認し、実際の対応につなげるプロセスが重要だ」とコメントした。そのうえで、「AITEMによって、反復的な資産確認や脅威調査の負担を減らし、セキュリティ担当者が優先対応すべきリスクの判断と対処に集中できるよう支援する」と述べた。
 Chi-gyu Hwang
delight@d-today.co.kr