
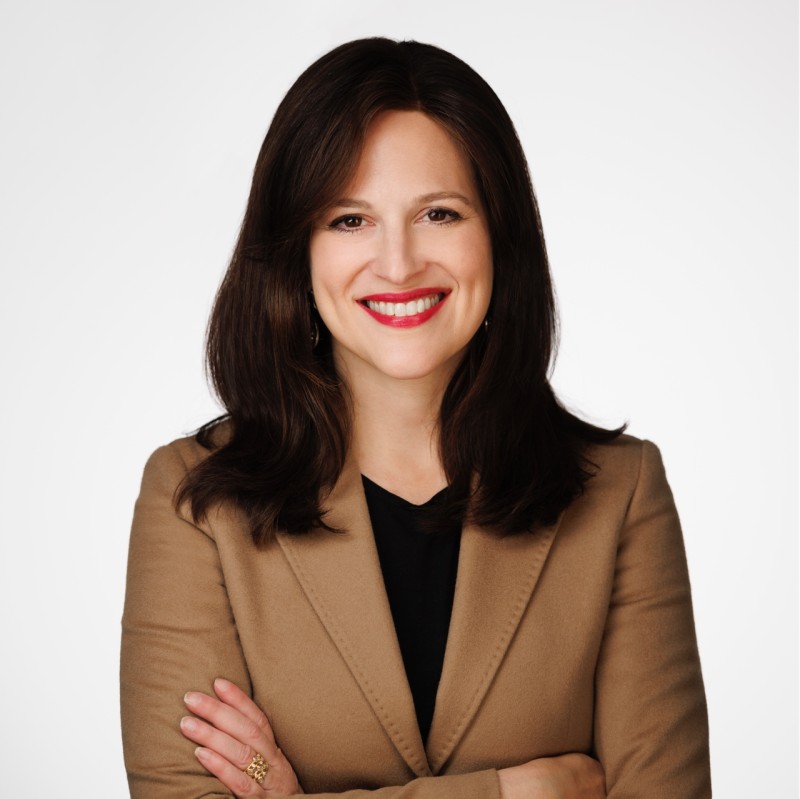
元ホワイトハウス高官のアン・ニューバーガー氏は、AIの普及でサイバー攻撃のスピードが加速する中、銀行や病院、電力網、水道といった基幹インフラの防御体制を早急に見直す必要があると訴えた。まず国家レベルの被害につながり得る重要拠点を優先的に守るべきだと提言している。
ニューバーガー氏はこのほど(現地時間)、米The Wall Street Journalへの寄稿で、「AIは脆弱性の発見から攻撃の実行までの時間を短縮している。人手中心の防御では太刀打ちできない」と警鐘を鳴らした。同氏は2021年から2025年まで、ホワイトハウスでサイバー・新興技術担当の国家安全保障副補佐官を務め、現在はAndreessen Horowitz(a16z)のゼネラルパートナーを務めている。
同氏は、先月フランスのスーパーマーケット数百店で起きた業務用冷蔵庫へのハッキングを例示した。この攻撃では冷蔵庫の温度が上昇し、食品に被害が出たほか、少なくとも15件の火災が発生したという。11月初旬までに、欧州の別の9カ国でも食料品店が攻撃を受けた。
その上で、「米国の水道や電力網のポンプ、バルブ、変電所も、冷蔵庫と同じくインターネット接続された制御機器の上に成り立っている」と指摘し、先手の対応を求めた。
ニューバーガー氏によると、国家レベルのリスクを招き得る対象は限られている。大規模送電変電所、FedwireやACHの決済ネットワーク、大都市の水道、基幹通信網と911、地域外傷センターの運営事業者に加え、それらに機器やソフトウェアを供給する企業群で、規模は数百社に上るという。まずこの層を守ることで、他の領域の対策に時間を確保すべきだと主張した。
また、「老朽設備の更新には2~5年かかるが、重要事業者数百社のリスクを抑え込むことは12カ月以内でも可能だ」と述べた。
一方で、障害になり得るのが規制の在り方だという。ニューバーガー氏は「多くの規制は管理策の有無しか見ておらず、システムがどの程度外部にさらされているか、運営側が欠陥をどれだけ迅速にふさぐかは十分に見ていない」と指摘した。さらに、監督当局も連邦エネルギー規制委員会(FERC)、環境保護庁(EPA)、連邦通信委員会(FCC)、保健福祉省に分かれており、分野横断で安全性を担う司令塔が不在だと問題提起した。
解決策として同氏は、ホワイトハウスの「Super Intelligence Force」が、電力、銀行・決済、水道、通信、病院の5分野で国家目標を設定する案を示した。書面上の整備ではなく、実際に成果が出ているかどうかの検証に軸足を置くべきだとしている。
具体策としては、「制御システムをインターネットにさらさない」「致命的な脆弱性には数日以内にパッチを適用するか隔離する」「ITシステムが停止しても72時間業務を維持できるかを訓練で検証する」といった対応を挙げた。目標を達成した事業者には過失訴訟に対する法的保護を与え、未達の組織には当局がより厳密な点検を行うべきだとした。
防御面でのAI活用も欠かせないとする。重要事業者と技術サプライヤーが、AIの研究開発企業と連携し、コードやファームウェアを点検してパッチを作成し、実設備を仮想空間に再現したデジタルツインで事前検証できると説明した。
あわせて、企業間のハッキング情報共有を促す2015年制定のサイバーセキュリティ情報共有法が12月11日に失効するため、米議会は10年間の延長案を可決すべきだと主張した。
 Chi-gyu Hwang
delight@d-today.co.kr