
国内の暗号資産取引所でハッキングや個人情報漏えいが相次ぎ、業界のセキュリティ体制に警戒感が強まっている。金融当局は、取引所に対して既存の金融会社と同水準の安全管理体制を整えるよう求め始めた。
業界によると、Coinoneは15日、顧客相談業務を委託しているMetaMのサーバが不正アクセスを受け、顧客の個人情報が漏えいした可能性があると公表した。
外部の攻撃者は12日午前4時ごろ、MetaMのサーバに侵入し、保存されていた顧客相談情報を閲覧、または外部に流出させたとみられる。Coinoneは同日午前9時20分ごろ、委託先から事故の報告を受けたという。
漏えいの可能性がある情報は、氏名、電話番号、メールアドレス、生年月日といった基本情報に加え、口座番号、パスワード、住民登録番号、身分証の発給日、自宅住所、暗号資産ウォレットアドレス、取引識別番号(TXID)などに及ぶ。
被害規模は現時点で確認されていない。Coinoneは事故発生当日の午後、対応チームをMetaM側に派遣し、現地で調査を続けている。
MetaMも14日の告知で、一部の顧客相談システムで個人情報が不正に閲覧され、外部に持ち出された事実を認めた。MetaMは12日午前6時3分ごろ、顧客相談サービスの障害を通じて異常を把握し、13日に韓国インターネット振興院(KISA)へ事故を届け出たとしている。
MetaMは複数企業の顧客相談業務を受託する事業者だ。会社側は一部顧客企業の情報侵害を確認したものの、被害企業名や漏えい規模は明らかにしていない。Coinone以外の顧客企業への影響も調査対象になっている。
Coinoneは、会員アカウントや取引・ウォレットシステムは委託先サーバと分離されており、取引所システムへの直接侵入は確認されていないと説明した。事故把握後は、攻撃に使われたIPアドレスを遮断し、カスタマーセンターをメール相談に切り替えた。
今回の事故をきっかけに、国内主要取引所のセキュリティ問題が改めて浮き彫りになった。
Bithumbでは先月27日、社内モバイルグループウェア「DawOffice」がハッキングされ、顧客と役職員の個人情報が流出した。
影響を受けた顧客は6444人。このうち5600人分は暗号化されており内容は確認できなかったが、残る844人分は漏えいが確認された。役職員715人分の情報流出も確認されている。
GOPAXでは9月以降、一部顧客アカウントへの不正アクセスが発生し、利用者7人と現・元役職員2人の個人情報が流出した。先月には追加の漏えい事故も確認された。
GOPAXは今月6日、ハッキングを主張する勢力から脅迫メールを受けた後、暗号資産の入出金と売買サービスを全面停止した。利用者資産をインターネットから切り離したコールドウォレットに移すなどの対応を取ったが、1週間以上たっても取引再開には至っておらず、利用者の不便が広がっている。
売買停止に伴い、一部暗号資産の売買支援終了日程も延期された。24時間取引される暗号資産市場で、利用者が価格変動に対応できない状態が長引いているとの指摘が出ている。
被害はウォン建て市場の取引所にとどまらず、中小規模の取引所にも広がっている。コインマーケット取引所のPravangでは先月、約1億ウォン相当の暗号資産が奪われ、Flybitでも外部事業者のメールアカウント侵害により顧客の個人情報が漏えいした。
公表済みの侵害事故ベースでは、ウォン建て市場の主要5取引所のうち、事故が確認されていないのはUpbitとDigitalexの2社だけとなっている。
相次ぐ事故で浮かび上がったのは、攻撃経路の多様化だ。利用者アカウントだけでなく、社内業務システムや顧客相談の委託先まで攻撃対象となっており、取引所本体のシステム対策だけでは個人情報漏えいを防ぎにくい実態が明らかになった。
金融当局も対応を強めている。
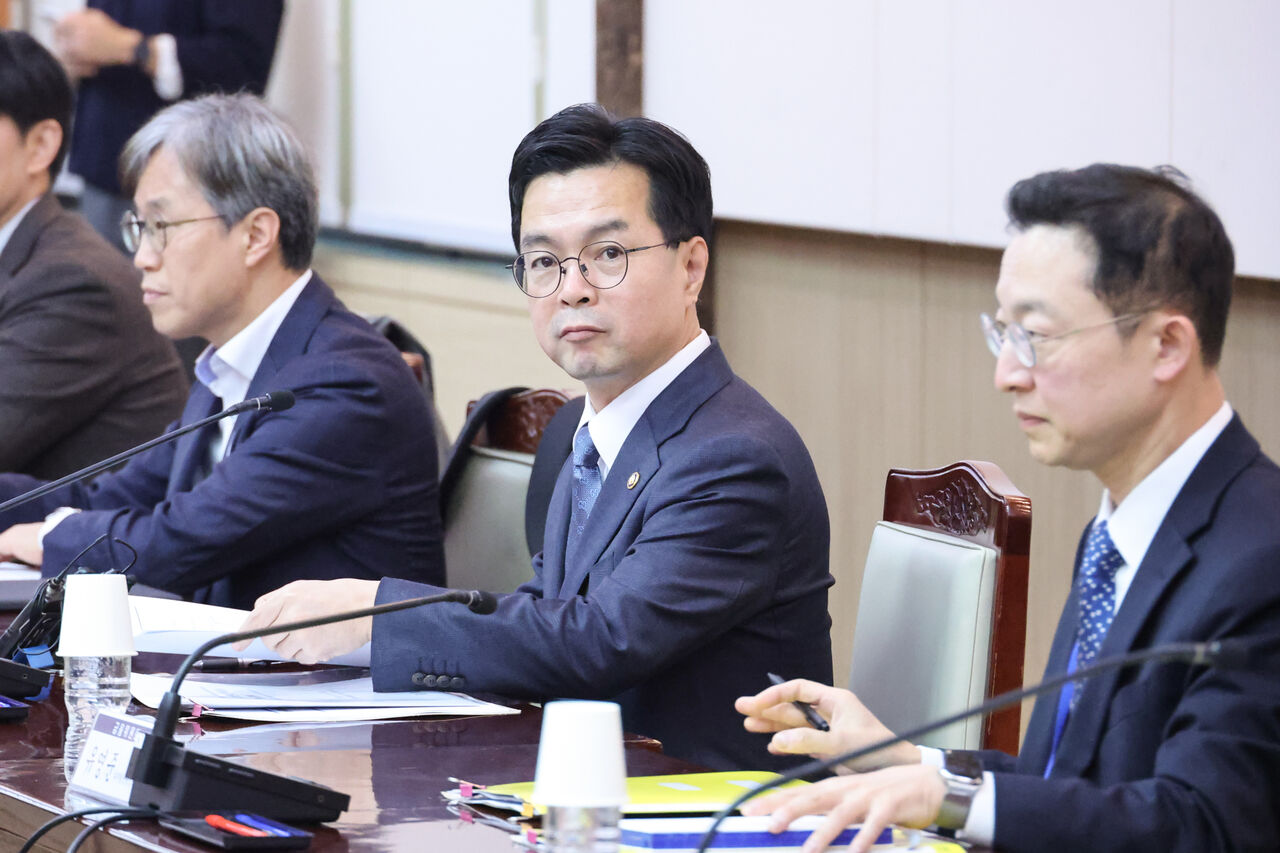
金融委員会は12日、シン・ジンチャン副委員長の主宰で「仮想資産業界セキュリティ対策会議」を開き、主要取引所の代表らに対し、既存の金融会社と同水準のセキュリティ体制を整備するよう求めた。
Coinoneの委託先に対するハッキングは、金融当局がこの対策会議を開いた当日の午前に発生していたことになる。
シン副委員長は、一部事業者ではセキュリティに対する認識が制度化以前の水準にとどまっていると指摘したうえで、利用者資産を保管・管理する取引所にも、従来の金融会社並みの安全管理体制が必要だと強調した。
金融委員会は取引所に対し、24時間のセキュリティ監視と事故対応体制の構築を要請した。あわせて、インターネットから切り離したコールドウォレットで保管する利用者資産の比率を可能な限り引き上げることや、ハッキング被害に備えた保険の補償限度額拡大、準備金の積み増しも求めた。
ハッキングが実際に発生する前でも、侵害が疑われる段階で取引所が先手を打って入出金を遮断できるよう、非措置意見書を出す方針も示した。金融保安院による脆弱性点検や専門人材向け教育も拡充する。
今後の暗号資産関連法の制定過程では、取引所に対しても金融会社に準じるIT安全性確保義務や損害賠償責任を課す方向で法制化を進める。
金融監督院も19日、国内の暗号資産事業者の最高情報セキュリティ責任者(CISO)を招集する。ウォン建て市場とコインマーケットの取引所、委託先事業者などを対象に、セキュリティ管理の実態と侵害事故への対応体制を点検する計画だ。
業界関係者は「取引所の規模によって適正なコールドウォレット比率は異なり、一律の引き上げは出金遅延を招く可能性がある」としたうえで、「保険の補償限度額拡大も事業者の負担増につながりかねず、より実効性のある対策が必要だ」と話している。
 Sang-yeop Oh
yub@d-today.co.kr