
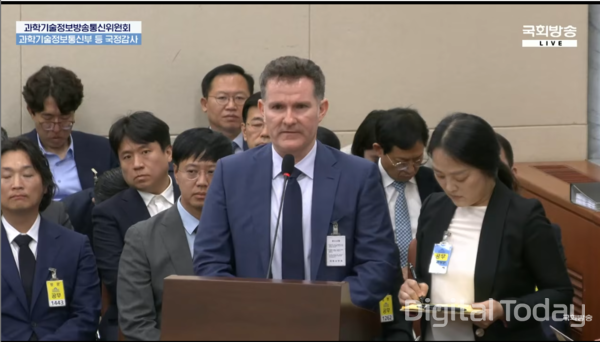
Coupang ngày 6/10 cho biết đã triển khai hàng loạt biện pháp tăng cường bảo mật sau vụ rò rỉ dữ liệu cá nhân xảy ra năm ngoái, gồm siết quản lý khóa, nâng cấp hệ thống giám sát và thành lập hội đồng tư vấn bảo mật với sự tham gia của chuyên gia bên ngoài.
Thông tin trên được Bratt Mattis, Giám đốc An ninh Thông tin (CISO) của Coupang, nêu tại phiên giám sát về Bộ Khoa học và CNTT-Truyền thông do Ủy ban Khoa học, Công nghệ, Thông tin, Phát thanh và Viễn thông thuộc Quốc hội tổ chức cùng ngày. Ông tham dự phiên họp với tư cách nhân chứng để báo cáo về các biện pháp khắc phục sau sự cố rò rỉ dữ liệu cá nhân.
Chủ tịch Ủy ban Song Gi-heon cho biết việc mời Bratt Mattis tham dự nhằm kiểm tra những biện pháp cải thiện mà Coupang đã thực hiện sau sự cố.
Tại phiên giám sát, Bratt Mattis nói ông “một lần nữa xin lỗi vì sự bất tiện mà vụ xâm phạm dữ liệu đã gây ra”, đồng thời cho biết Coupang đã phối hợp với các cơ quan chức năng, trong đó có Bộ Khoa học và CNTT-Truyền thông, để củng cố hệ thống bảo mật thông tin.
Theo ông, công ty đã điều chỉnh chính sách quản lý khóa, triển khai hệ thống quản lý khóa dựa trên phần cứng và tăng cường hệ thống giám sát.
Bratt Mattis cũng nhấn mạnh Coupang sẽ tiếp tục đầu tư cho bảo mật thông tin. Trong các biện pháp hậu kiểm, doanh nghiệp đã thành lập hội đồng tư vấn bảo mật bên ngoài và áp dụng passkey.
Coupang cho biết hội đồng tư vấn này được ra mắt từ tháng trước, với sự tham gia của 7 chuyên gia bên ngoài trong các lĩnh vực bảo mật thông tin, pháp lý, quản trị và IT. Công ty cũng đã áp dụng passkey, cho phép người dùng đăng nhập bằng dữ liệu sinh trắc học đã đăng ký trên thiết bị thay cho mật khẩu.
Trước đó, Coupang bị điều tra sau vụ rò rỉ dữ liệu cá nhân quy mô lớn xảy ra vào cuối tháng 11 năm ngoái. Sau vụ việc, Bộ Khoa học và CNTT-Truyền thông cùng các cơ quan liên quan đã kiểm tra hệ thống bảo mật và diễn biến của sự cố. Trên cơ sở kết quả điều tra, Coupang đã triển khai các biện pháp cải thiện đối với quản lý khóa, hệ thống xác thực và giám sát.
 Seulgi Son
sageson@d-today.co.kr