
Các vụ tấn công mạng nhằm vào ngành tài chính Hàn Quốc đang lan từ khối ngân hàng sang ngân hàng tiết kiệm và công ty tài chính tiêu dùng. Giới chức nước này cho biết đã phát hiện dấu hiệu cho thấy 7 tổ chức tài chính có thể bị cùng một nhóm tấn công nhắm tới, đồng thời không loại trừ khả năng các đợt xâm nhập được tự động hóa bằng trí tuệ nhân tạo (AI).
Theo giới tài chính ngày 4/10, trong lúc các vụ rò rỉ dữ liệu do tấn công mạng tiếp tục được ghi nhận, Welcome Savings Bank xác nhận phát sinh thêm thiệt hại. Ngân hàng này cho biết trong đợt tự kiểm tra vào ngày trước đó, họ phát hiện dấu hiệu tấn công vào hệ thống liên quan đến khách hàng doanh nghiệp và đã báo cáo vụ việc với cơ quan quản lý.
Welcome Savings Bank ước tính nhiều nhất 2.200 bản ghi dữ liệu khách hàng doanh nghiệp có thể đã bị lộ, bao gồm tên pháp nhân, tên người phụ trách, email và số điện thoại. Ngân hàng hiện tiếp tục xác minh đường đi của dữ liệu bị rò rỉ cũng như quy mô thiệt hại thực tế.
Đến nay, các vụ rò rỉ thông tin đã được xác nhận tại Shinhan Bank, KB Kookmin Bank, Hana Bank và BNK Busan Bank. Ở nhóm tổ chức ngoài ngân hàng, thiệt hại cũng được ghi nhận tại Hyundai Capital, Yegaram Savings Bank và Welcome Savings Bank.
Trước diễn biến lan rộng, Tổng thống Lee Jae-myung đã trực tiếp chỉ đạo xây dựng biện pháp ứng phó. Theo phát ngôn viên cấp cao Kang Yu-jung của Văn phòng Tổng thống, trong ngày 4/10, Tổng thống đã nhận báo cáo về các vụ rò rỉ dữ liệu cá nhân tại các tổ chức tài chính và cơ quan công, cùng tình hình ứng phó của các đơn vị liên quan. Ông yêu cầu các cơ quan chức năng nhìn nhận nghiêm trọng vụ việc, tập trung tối đa cho công tác điều tra và sớm chuẩn bị đối sách.
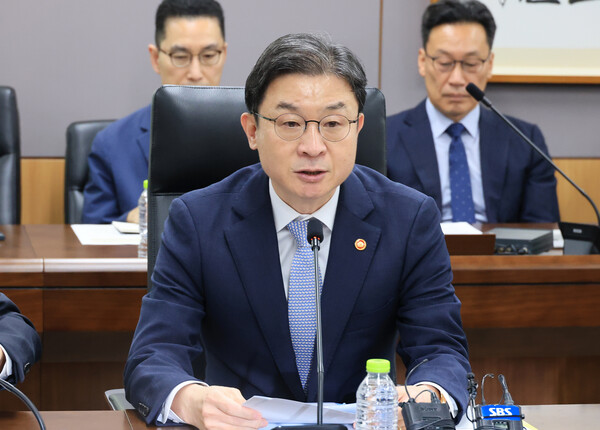
Chiều cùng ngày, cơ quan quản lý tài chính tổ chức cuộc họp khẩn tại trụ sở Chính phủ ở Seoul để rà soát tình hình ứng phó với nguy cơ xâm nhập mạng trong toàn ngành.
Tại cuộc họp, Lee Eok-won, Chủ tịch Ủy ban Dịch vụ Tài chính, cho biết không chỉ các ngân hàng thương mại lớn mà cả ngân hàng tiết kiệm và công ty tài chính tiêu dùng cũng liên tiếp phát hiện sự cố xâm nhập trong thời gian ngắn. Ông yêu cầu toàn ngành tài chính nâng mức cảnh giác lên cao nhất.
Cơ quan quản lý cũng nêu khả năng các vụ tấn công có sử dụng AI. Theo nhà chức trách, trong 7 vụ việc xảy ra tại Shinhan Bank, KB Kookmin Bank, Hana Bank, BNK Busan Bank, Yegaram Savings Bank, Welcome Savings Bank và Hyundai Capital, các địa chỉ IP có liên quan đã xuất hiện lặp lại ở nhiều nơi.
Giới chức cho rằng nhóm tấn công có thể đã liên tục thay đổi IP và sử dụng công cụ AI để tự động hóa việc xâm nhập vào nhiều định chế tài chính.
Lee Eok-won nhận định, trong bối cảnh các hình thức tấn công mạng mới với tần suất cao có thể tiếp diễn, ngành tài chính cần đẩy nhanh việc xây dựng hệ thống bảo mật theo hướng ứng dụng AI để phòng thủ trước các cuộc tấn công sử dụng AI.
Ông cho biết chính phủ đang thúc đẩy cải cách thể chế ở mức căn cơ, bao gồm triển khai khẩn việc nới lỏng quy định phân tách mạng và xem xét dỡ bỏ toàn diện quy định này, nhằm chuyển sang mô hình bảo mật phù hợp với kỷ nguyên AI. Ông cũng kêu gọi các tổ chức tài chính tích cực tham gia các chính sách liên quan và tăng tốc chuyển đổi sang hệ thống bảo mật dựa trên AI.
Cơ quan quản lý đồng thời cảnh báo về các điểm bị tin tặc nhắm đến. Theo mô tả của nhà chức trách, đã xác nhận nhiều trường hợp kẻ tấn công lợi dụng các hạng mục thường bị xem nhẹ trong quản trị an ninh, như website và máy chủ bên ngoài do nhân viên hoặc cộng tác viên môi giới khoản vay sử dụng, làm cửa ngõ xâm nhập.
Lee Eok-won nhấn mạnh rằng ngay cả khi hệ thống bảo mật cốt lõi được thiết lập chặt chẽ, chỉ một điểm yếu không được quản trị đúng mức cũng có thể trở thành lỗ hổng của toàn bộ hệ thống. Ông yêu cầu các công ty tài chính mở rộng phạm vi kiểm tra, không chỉ với mạng lõi mà cả các hệ thống kết nối bên ngoài và hệ thống hỗ trợ tác nghiệp.
Theo cơ quan quản lý, đến nay chưa ghi nhận dấu hiệu cho thấy dữ liệu nhạy cảm có thể bị sử dụng trực tiếp vào hành vi gian lận thanh toán đã bị lộ. Tuy nhiên, nhà chức trách không loại trừ khả năng dữ liệu cá nhân bị đánh cắp có thể bị lợi dụng cho các hình thức lừa đảo như giả mạo cuộc gọi hoặc phát tán tin nhắn độc hại, từ đó gây ra thiệt hại thứ cấp.
Cơ quan quản lý tài chính đã yêu cầu các tổ chức trong ngành lập tức tự rà soát lại hệ thống an ninh dựa trên thông tin tấn công và các vụ việc đã được chia sẻ.
Lee Eok-won tuyên bố nếu các công ty tài chính lơ là khâu kiểm tra và ứng phó dù đã được cung cấp thông tin cảnh báo, khiến các vụ việc tương tự tái diễn, cơ quan quản lý sẽ xử lý trách nhiệm nghiêm khắc theo quy định pháp luật.
Cuộc họp có sự tham dự của đại diện toàn ngành tài chính, gồm ngân hàng, đầu tư tài chính, bảo hiểm, tài chính chuyên biệt, ngân hàng tiết kiệm, tài chính hợp tác, tài sản số và fintech, cùng đại diện các tổ chức đã xảy ra sự cố xâm nhập.
Trong bối cảnh các vụ rò rỉ thông tin khởi phát từ khối ngân hàng đang lan rộng sang nhiều lĩnh vực, việc rà soát tổng thể hệ thống bảo mật của toàn ngành tài chính được xem là khó tránh khỏi. Nhà chức trách cũng được cho là sẽ tiếp tục siết phạm vi quản lý an ninh và cơ chế trách nhiệm tại các công ty tài chính, tùy theo kết quả điều tra sắp tới.
 Lee Ji-young
ljy@d-today.co.kr