
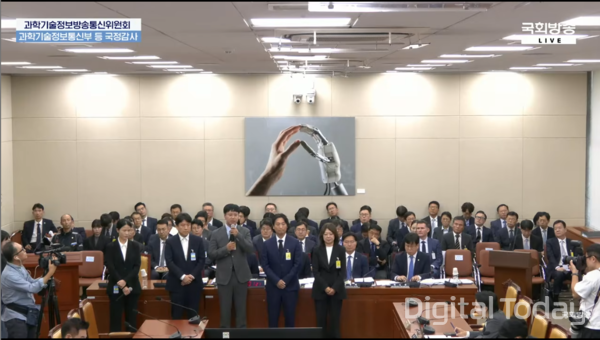
Hàng loạt vụ tấn công mạng và rò rỉ dữ liệu cá nhân xảy ra thời gian qua trong các lĩnh vực viễn thông, nền tảng số, thanh toán, y tế và dịch vụ mai mối đã trở thành tâm điểm chất vấn tại Quốc hội. Tại phiên điều trần, nhiều doanh nghiệp phải giải trình về lỗ hổng bảo mật, cách ứng phó sau sự cố và trách nhiệm bồi thường, đồng thời cam kết tăng đầu tư cho an toàn thông tin để ngăn tái diễn.
Ngày 6/10, Ủy ban Khoa học, CNTT, Phát thanh và Viễn thông Quốc hội tổ chức phiên chất vấn đối với Bộ Khoa học và CNTT, với sự tham gia của đại diện các doanh nghiệp từng liên quan đến các vụ xâm nhập mạng và rò rỉ dữ liệu gần đây, gồm Tving, Toss Payments, Woowa Brothers (Baemin), Healing Paper (Gangnam Unni), Duo, LGU+ và Coupang.
Dù tính chất sự cố ở mỗi doanh nghiệp không giống nhau, các nghị sĩ cho rằng điểm chung nằm ở những lỗ hổng xuất hiện xuyên suốt chuỗi bảo mật, từ quản trị an toàn thông tin cơ bản, phát hiện dấu hiệu bất thường đến việc bảo toàn dữ liệu gốc và nộp tài liệu sau sự cố.
Tving là một trong những doanh nghiệp bị chỉ trích nhiều nhất. Công ty bị cho là đã lưu khóa truy cập của lập trình viên dưới dạng văn bản thuần trong mã nguồn, đồng thời không phát hiện kịp thời các dấu hiệu bất thường trong thời gian xảy ra rò rỉ dữ liệu quy mô lớn. Quốc hội cũng nêu việc Tving từng được cảnh báo về rủi ro hardcoding trong các đợt kiểm thử xâm nhập mô phỏng, nhưng chỉ cải thiện ở từng dự án thay vì tái cấu trúc toàn bộ hệ thống bảo mật.
Choi Ju-hee, CEO Tving, thừa nhận doanh nghiệp đã lơ là trong công tác bảo mật. Bà cho biết công ty sẽ mở rộng đội ngũ an toàn thông tin, tăng đầu tư và xây dựng hệ thống bảo mật theo mô hình zero trust.
Tại Baemin, vụ việc bị nêu ra liên quan đến một nhân viên tổng đài tự ý tra cứu địa chỉ và mật khẩu cửa ra vào của khách hàng rồi chuyển thông tin ra bên ngoài. Woowa Brothers giải thích sự cố bắt nguồn từ hình thức giả danh tuyển dụng, đồng thời cho biết đã tăng số hạng mục quản lý và giám sát đối với các đơn vị được thuê xử lý dữ liệu cá nhân từ 30 lên hơn 50.
Toss Payments cũng bị chất vấn vì hệ thống giám sát dấu hiệu bất thường không phát huy tác dụng trong quá trình một lượng lớn dữ liệu liên quan đến thanh toán bị xuất ra ngoài. Doanh nghiệp cho biết đang siết chặt không chỉ hệ thống bảo mật nội bộ mà cả công tác quản lý, giám sát các đối tác chấp nhận thanh toán.
Với các nền tảng y tế và mai mối, trọng tâm tranh luận tập trung vào mức độ nhạy cảm của dữ liệu bị rò rỉ.
Gangnam Unni được xác nhận đã để lộ khoảng 1 triệu bản ghi, bao gồm thông tin liên quan đến thủ thuật và URL ảnh tư vấn. Trong khi đó, Duo bị phát hiện làm lộ dữ liệu thành viên như lý do chưa hoàn thành nghĩa vụ quân sự, tên vợ hoặc chồng cũ, lý do ly hôn, thu nhập hằng năm, tài sản và tình trạng sức khỏe.
Đại diện Gangnam Unni cho biết công ty sẽ tăng nhân sự, mở rộng đầu tư cho an toàn thông tin, đồng thời triển khai bồi thường thiệt hại và hỗ trợ pháp lý đối với các rủi ro phát sinh thứ cấp. Phía Duo cho biết đặc thù dịch vụ khiến việc xây dựng phương án bồi thường đồng loạt gặp khó khăn, song khẳng định sẽ bồi thường nếu xác minh được thiệt hại phát sinh từ vụ rò rỉ dữ liệu.
LGU+ tiếp tục gây tranh cãi về việc cài đặt lại hệ điều hành trên máy chủ liên quan sau khi đã nhận được cảnh báo về dấu hiệu xâm nhập.
Nghị sĩ Han Jun-ho thuộc Đảng Dân chủ cho biết Cơ quan Internet và An ninh Hàn Quốc (KISA) đã thông báo về dấu hiệu xâm nhập vào ngày 19/7. Tuy nhiên, đến ngày 12/8, LGU+ vẫn thực hiện thao tác cài lại hệ điều hành trên máy chủ liên quan. Ông đặt câu hỏi về thời điểm doanh nghiệp bảo toàn bản gốc và tạo bản sao phục vụ giám định số.
Đại diện LGU+ trả lời đã nộp cho KISA bản sao máy chủ có thể phục vụ công tác giám định số, đồng thời hiểu rằng bản sao này được tạo sau khi KISA đưa ra thông báo. Nghị sĩ Han phản biện rằng nếu dữ liệu gốc đã được bảo toàn và bản sao giám định đã được nộp, thì vì sao nhóm điều tra chung nhà nước - doanh nghiệp lại công bố không thể xác định dấu vết xâm nhập và đường đi của cuộc tấn công do máy chủ đã bị cài lại hệ điều hành và dữ liệu bị xóa.
Phó thủ tướng kiêm Bộ trưởng Bộ Khoa học và CNTT Bae Gyeong-hoon cho biết bộ sẽ kiểm tra lại vấn đề này.
Coupang cho biết sau vụ rò rỉ dữ liệu cá nhân năm ngoái, công ty đã điều chỉnh chính sách quản lý khóa, nâng cấp hệ thống quản lý khóa dựa trên phần cứng và tăng cường hệ thống giám sát. Doanh nghiệp cũng nêu thêm các biện pháp tiếp theo như thành lập ủy ban tư vấn an toàn thông tin bên ngoài và triển khai passkey.
Bên cạnh bản thân sự cố, thái độ hợp tác điều tra và việc nộp tài liệu của doanh nghiệp cũng trở thành một nội dung bị truy vấn tại phiên điều trần.
Nghị sĩ Hwang Jeong-a thuộc Đảng Dân chủ đề xuất tăng cường tư vấn bảo mật và hỗ trợ AI cho các doanh nghiệp hợp tác tích cực với cơ quan chức năng. Đồng thời, bà cho rằng cần áp dụng chế tài mạnh với những doanh nghiệp che giấu sự cố hoặc không hợp tác trong việc nộp tài liệu.
Phó thủ tướng Bae nhấn mạnh cần xử lý nghiêm các doanh nghiệp cố tình che giấu sự cố, nộp tài liệu không đầy đủ, không ứng phó đúng quy trình với vụ xâm nhập hoặc từ chối cung cấp tài liệu.
Sau loạt vụ việc vừa qua, giới chức được cho là sẽ tăng yêu cầu không chỉ đối với bồi thường sau sự cố, mà cả việc siết chặt các biện pháp bảo mật nền tảng như quản lý quyền truy cập và thông tin xác thực, phát hiện dấu hiệu bất thường và bảo toàn dữ liệu gốc.
 Seulgi Son
sageson@d-today.co.kr