
Tving, nền tảng OTT vừa xảy ra sự cố lộ lọt dữ liệu quy mô lớn, đang đối mặt với chất vấn từ Quốc hội Hàn Quốc sau khi bị chỉ ra hàng loạt lỗ hổng trong quản trị an ninh cơ bản. Trong đó, nghiêm trọng nhất là việc công ty lưu khóa truy cập của lập trình viên dưới dạng plaintext ngay trong mã nguồn, dù trước đó từng được cảnh báo về lỗ hổng hardcoding nhưng chưa khắc phục triệt để.
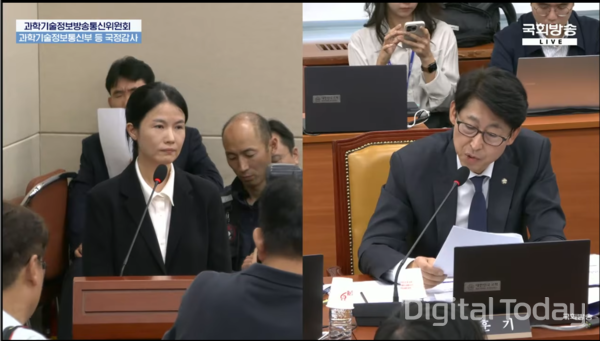
Ngày 6/10, CEO Tving Choi Ju-hee tham dự phiên điều trần tại phiên giám sát của Ủy ban Khoa học, Công nghệ thông tin, Phát thanh và Truyền thông thuộc Quốc hội Hàn Quốc đối với Bộ Khoa học và Công nghệ thông tin. Tại đây, bà xin lỗi và thừa nhận trách nhiệm, cho biết công ty đã lơ là vấn đề bảo mật trong thời gian qua.
Nghị sĩ Lee Jeong-heon của Đảng Dân chủ cho biết Tving đã làm lộ 39,54 triệu bản ghi dữ liệu tài khoản cùng 361 tệp mã nguồn. Ông đặt câu hỏi vì sao công ty lại để khóa truy cập của lập trình viên ở dạng plaintext trong mã nguồn.
Theo ông Lee, kẻ tấn công đã sử dụng máy chủ ảo để tuồn ra ngoài khoảng 24GB dữ liệu, nhưng Tving không kịp phát hiện dấu hiệu bất thường. Việc báo cáo sự cố xâm nhập cũng bị thực hiện chậm trễ.
Đáp lại, CEO Choi cho biết công ty đã cung cấp bảo hiểm chống phishing, điểm thưởng và coupon cho người dùng bị ảnh hưởng. Bà khẳng định Tving sẽ ngăn sự việc tái diễn và xây dựng lại hệ thống bảo mật theo tiêu chuẩn toàn cầu.
Quốc hội cũng tiếp tục chất vấn việc các lỗ hổng từng được phát hiện trước đây không được xử lý đến nơi đến chốn.
Nghị sĩ Lee Hoon-gi, cũng thuộc Đảng Dân chủ, cho biết trong một đợt kiểm thử xâm nhập trước đó, Tving từng bị phát hiện lỗ hổng hardcoding và được yêu cầu cải thiện tổng thể. Tuy nhiên, công ty chỉ khắc phục ở từng dự án bị nêu đích danh, thay vì xử lý rủi ro ở cấp độ nền tảng.
CEO Choi thừa nhận các dự án bị chỉ ra khi đó đã được sửa, nhưng việc này chưa kéo theo thay đổi ở cấp quy trình hay hệ thống.
Một vấn đề khác được nêu ra là tốc độ tăng trưởng của Tving không đi cùng năng lực bảo mật. Nghị sĩ Lee chỉ ra rằng dù quy mô công ty tăng nhanh, bộ phận chuyên trách an toàn thông tin chỉ có 4 người. CEO Choi cho biết đầu tư cho bảo mật đã tăng, nhưng công ty chưa đánh giá đầy đủ liệu mức đầu tư đó đã đủ hay chưa. Bà cam kết tăng nhân sự và ngân sách để nâng cấp hệ thống bảo mật theo mô hình zero trust và hướng tới chuẩn toàn cầu.
Sau sự cố, quy trình nộp tài liệu cho Quốc hội cũng trở thành tâm điểm tranh cãi.
Nghị sĩ Hwang Jeong-a của Đảng Dân chủ cho rằng Tving đã từ chối nộp tài liệu với lý do vụ việc đang được điều tra. Bà nhận định đây là vụ đánh cắp dữ liệu lớn nhất từ trước đến nay, nhưng cách ứng phó của doanh nghiệp còn kém hơn cả một số công ty nhỏ và vừa.
Về phần mình, CEO Choi cho biết do Ủy ban Bảo vệ thông tin cá nhân đang tiến hành điều tra, công ty không thể cung cấp những số liệu chưa được chốt. Bà nói sẽ trực tiếp rà soát và báo cáo riêng các tài liệu cần thiết.
Tại phiên điều trần, nghị sĩ Hwang cũng đề nghị Phó thủ tướng kiêm Bộ trưởng Khoa học và CNTT Bae Kyung-hoon, bên cạnh việc hỗ trợ tư vấn bảo mật và cung cấp AI cho các doanh nghiệp hợp tác tích cực, cần áp dụng chế tài mạnh hơn với những doanh nghiệp che giấu sự cố hoặc không hợp tác trong việc nộp tài liệu.
Đáp lại, ông Bae cho biết cần xử lý nghiêm các doanh nghiệp nộp tài liệu thiếu trung thực, không ứng phó đúng cách với sự cố xâm nhập hoặc từ chối cung cấp tài liệu nhằm che giấu vụ việc.
 Seulgi Son
sageson@d-today.co.kr