
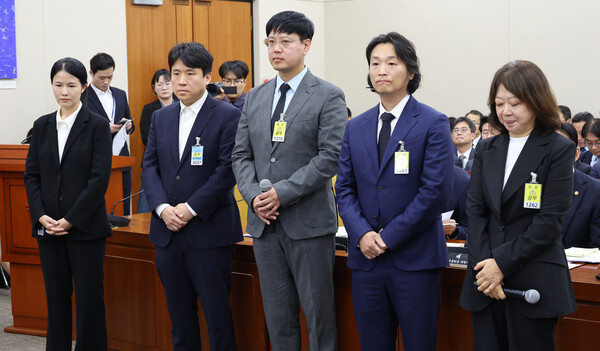
Toss Payments ngày 6/10 thừa nhận còn thiếu sót trong công tác quản lý liên quan đến sự cố rò rỉ dữ liệu gần đây, đồng thời cho biết sẽ tăng cường giám sát bảo mật và mở rộng phạm vi kiểm soát tới cả các đối tác chấp nhận thanh toán.
Cùng ngày, CEO Lim Han-wook của Toss Payments tham dự phiên điều trần của Ủy ban Khoa học, CNTT, Phát thanh và Truyền thông thuộc Quốc hội Hàn Quốc với tư cách nhân chứng trong đợt thanh tra quốc hội.
Trả lời chất vấn về vụ rò rỉ dữ liệu, ông Lim cho biết công ty cũng có phần trách nhiệm và đang triển khai nhiều biện pháp để khắc phục.
Trước đó, ngày 9/9, Toss Payments thông báo phát hiện thông tin thanh toán tại một đối tác sử dụng dịch vụ trung gian thanh toán điện tử của công ty đã bị truy cập trái phép từ bên ngoài.
Theo giải thích của doanh nghiệp, “khóa tích hợp” - thông tin xác thực dùng để kết nối với nền tảng thanh toán - đã bị lộ trên website của đối tác. Bên thứ ba sau đó sử dụng khóa này để truy cập lịch sử thanh toán của đơn vị nói trên.
Toss Payments cho biết chưa phát hiện dấu hiệu hệ thống của công ty bị tấn công, khai thác lỗ hổng hoặc bị xâm nhập.
Số lượt truy cập được xác nhận là 4.131 giao dịch, liên quan tới 2.671 người dùng. Dữ liệu bị truy cập gồm tên người mua, số thẻ đã được che một phần, mã chấp thuận thanh toán và một số thông tin trên biên lai.
Công ty nhấn mạnh dữ liệu bị lộ không bao gồm các thông tin cần thiết để thực hiện thanh toán thực tế như mật khẩu thẻ, ngày hết hạn hay mã CVC. Vì vậy, các dữ liệu này không thể được sử dụng để phát sinh thêm giao dịch hoặc hủy thanh toán. Toss Payments cũng cho biết đến thời điểm đó chưa ghi nhận thiệt hại do gian lận thanh toán.
Liên quan vụ việc, Cơ quan Giám sát Tài chính (FSS) Hàn Quốc đã tiến hành kiểm tra tại chỗ.
Tại phiên điều trần, một số ý kiến đặt câu hỏi về việc hệ thống phát hiện dấu hiệu bất thường của Toss Payments có vận hành đúng chức năng trong thời điểm xảy ra sự cố hay không.
Nghị sĩ Lee Jung-heon của Đảng Dân chủ chất vấn ông Lim liệu công ty có còn giữ quan điểm rằng sự cố xảy ra do đối tác làm lộ khóa tích hợp nên mới bị tấn công hay không.
Ông Lim trả lời là không, đồng thời thừa nhận phía Toss Payments cũng có thiếu sót.
Nghị sĩ Lee cũng chỉ ra rằng trong lúc hacker truy cập hàng loạt biên lai thanh toán, hệ thống giám sát bất thường của Toss đã không phát hiện được dấu hiệu cảnh báo.
Về biện pháp khắc phục, Toss Payments cho biết đang triển khai các gói hỗ trợ và phương án ngăn sự cố tái diễn.
Theo ông Lim, phía đối tác hỗ trợ khách hàng bằng phiếu giảm giá, trong khi Toss Payments chi trả trực tiếp bằng phiếu quà tặng có giá trị tương đương tiền mặt. Công ty cũng đang rà soát lại hệ thống nội bộ, đồng thời tăng cường quản lý và giám sát ở cấp đối tác để ngăn ngừa tái diễn.
Toss Payments cho biết sẽ lấy sự cố lần này làm cơ sở để kiểm tra lại toàn bộ hệ thống bảo mật nội bộ và siết chặt công tác giám sát đối với các đối tác chấp nhận thanh toán.
 Lee Ji-young
ljy@d-today.co.kr