
Từ ngày 1/10, Hàn Quốc cho phép cơ quan chức năng tiến hành điều tra tại chỗ chỉ cần có dấu hiệu bị tấn công mạng, ngay cả khi doanh nghiệp chưa gửi báo cáo sự cố. Đây là động thái được đưa ra trong bối cảnh các vụ xâm nhập mạng liên tiếp xảy ra, trong đó có cả lĩnh vực tài chính.
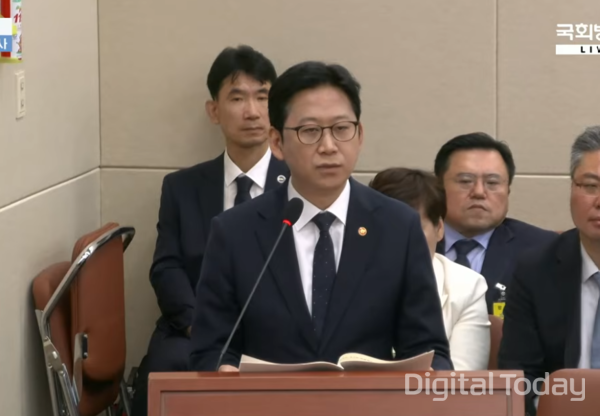
Thông tin trên được Phó thủ tướng kiêm Bộ trưởng Khoa học và CNTT Hàn Quốc Bae Kyung-hoon nêu tại phiên giám sát của Ủy ban Khoa học, Công nghệ, Thông tin, Phát thanh và Truyền thông thuộc Quốc hội ngày 6/10. Theo ông, luật sửa đổi đã có hiệu lực từ ngày 1/10, cho phép mở điều tra tại chỗ khi xuất hiện dấu hiệu bị xâm nhập mạng mà không cần doanh nghiệp báo cáo trước.
Ông Bae cho biết các vụ xâm nhập mạng đang gia tăng, trong khi Hàn Quốc là quốc gia có mức độ sử dụng Internet và thiết bị thông minh rất cao, nên nguy cơ bị tấn công cũng lớn hơn.
Trước đây, việc điều tra sự cố chủ yếu chỉ được tiến hành sau khi doanh nghiệp báo cáo. Cách làm này khiến cơ quan chức năng gặp hạn chế trong việc xác định nguyên nhân và ứng phó kịp thời, nhất là khi đơn vị liên quan chậm báo cáo hoặc không báo cáo.
Theo Luật sửa đổi về thúc đẩy sử dụng mạng thông tin và bảo vệ thông tin, Hàn Quốc đã thành lập “Ủy ban thẩm định điều tra sự cố xâm nhập” nhằm tăng cường cơ chế điều tra. Khi xét thấy cần xác minh có hay không một sự cố xâm nhập mạng, cơ quan này có thể thông qua quy trình thẩm định để quyết định phạm vi và phương thức điều tra.
Trước đó, sau hàng loạt vụ tấn công quy mô lớn nhằm vào các lĩnh vực gắn chặt với đời sống người dân như viễn thông và tài chính, Chính phủ Hàn Quốc từng tuyên bố sẽ mở rộng thẩm quyền điều tra, cho phép vào cuộc ngay khi nắm được dấu hiệu bị tấn công mà không cần chờ doanh nghiệp báo cáo. Việc luật và nghị định hướng dẫn có hiệu lực trong tháng này đã tạo cơ sở pháp lý cho chủ trương đó.
Luật sửa đổi cũng bổ sung quy định xử phạt tiền đối với các nhà cung cấp dịch vụ thông tin - truyền thông để tái diễn sự cố, đồng thời yêu cầu phải thông báo cho người dùng khi phát sinh một số loại sự cố nhất định. Quyền hạn của giám đốc an ninh thông tin (CISO) và các quy định liên quan đến hệ thống quản lý an toàn thông tin (ISMS) cũng được siết chặt.
Ông Bae cho rằng cơ chế mới chưa được triển khai đủ lâu để đánh giá rõ hiệu quả, song kỳ vọng các thay đổi này sẽ sớm phát huy tác dụng.
Ông cũng cho biết MSIT sẽ chủ động thúc đẩy việc chuẩn hóa sổ tay quản lý, quy trình ứng phó sự cố, đồng thời tăng cường chia sẻ thông tin giữa các doanh nghiệp liên quan và các bộ, ngành.
Tại phiên giám sát, một số ý kiến cũng cho rằng Hàn Quốc cần tiếp tục củng cố hệ thống ứng phó với các vụ xâm nhập mạng ở cấp chính phủ.
Nghị sĩ Seo Cheon-ho, thuộc đảng Quyền lực Nhân dân, nhận định các sự cố xâm nhập đang xảy ra trên diện rộng, từ cơ quan nhà nước, tổ chức công, viện nghiên cứu, nhà mạng đến khối tài chính. Theo ông, MSIT là cơ quan đầu mối phụ trách ứng phó tấn công mạng nên cần nhận thức đầy đủ trách nhiệm của mình.
Liên quan đến ngân sách, ông Bae cho biết khoản chi cho an toàn, bảo mật thông tin trong năm tới đã tăng 44%, từ 363,4 tỷ won năm nay lên 523,2 tỷ won, nhằm nâng cao năng lực ứng phó với các vụ xâm nhập mạng.
 Seul-gi Son
sageson@d-today.co.kr