
Tvingで発生した大規模な個人情報流出を受け、被害者が自ら申請しなければ補償を受けられない現行の救済のあり方を見直すべきだとの声が上がっている。あわせて、企業による過剰な個人情報の収集・保管を抑制する制度整備の必要性も指摘された。
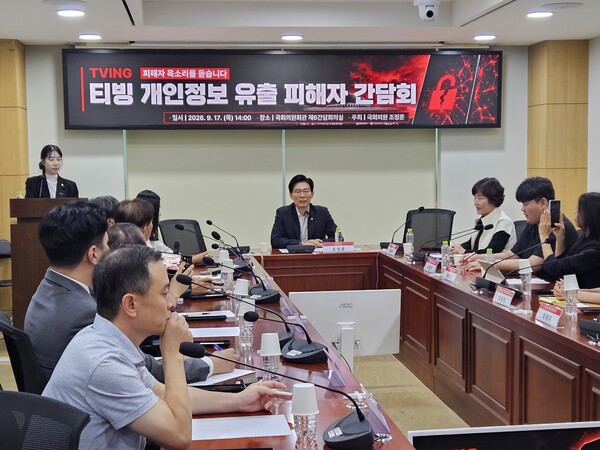
17日、ソウル・汝矣島の国会議員会館で、チョ・ジョンフン議員(国民の力)事務所の主催により「Tving個人情報流出被害者懇談会」が開かれた。会場では、流出事故後の被害者救済手続きのあり方や、企業・政府の責任強化を求める意見が相次いだ。
韓国科学技術情報通信部の官民合同調査団によると、5月に発生したTvingの侵害事故では、利用中のアカウント2206万件、休眠・退会済みなどのアカウント1737万件、テストアカウント11万件の計3954万件分のアカウント情報が流出したことが確認された。
同一人物が最大13アカウントを保有していた事例も確認されており、件数には重複が含まれる。流出した情報には氏名、電話番号、メールアドレス、生年月日、決済履歴などが含まれ、一部の暗号化情報については暗号鍵もあわせて流出した。
懇談会に参加した被害者からは、事故後の対応でも利用者側に過大な負担が押し付けられたとの不満が出た。
参加者によると、利用者が変更できない情報まで流出したにもかかわらず、Tvingが当初示した対応策はパスワード変更など利用者側で取れる措置に偏っていた。個人識別に使われる連携情報(CI)のように、本人が任意に変更しにくい情報も含まれていたという。
参加者の一人は「企業を信頼して個人情報を預けたのに、補償申請から事故対応まで利用者の負担になった」と訴えた。そのうえで、被害者が別途申請しなくても補償を受けられる仕組みに改めるべきだと主張した。
Tvingは今月7日から30日まで、公式サイトとアプリを通じて被害補償の申請を受け付けている。退会済み会員が補償を受けるには再加入の手続きが必要で、補償内容にはハッキング・フィッシング被害向け保険、Tvingポイント、コンテンツ利用特典などが含まれる。
これに対し、申請期間の設定自体にも問題があるとの指摘が出た。事故や補償手続きの存在を後から知った被害者は、対象者であっても申請機会を逃す可能性があるためだ。また、ポイントやコンテンツ利用券のようにサービス利用を前提とした補償は、すでに退会した利用者やサービスを使わない被害者にとって実質的な補償になりにくいとの声もあった。
懇談会では、企業の個人情報収集のあり方そのものを見直すべきだとの意見も出た。別の参加者は「個人情報は『21世紀の石油』と呼ばれるほど企業にとって重要な資産になっている」としたうえで、「今回の事故を氏名や電話番号がいくつか流出した程度の問題として見てはならない」と述べた。
そのうえで、「OTTプラットフォームが、なぜこれほど多くの個人情報を保有する必要があるのかを検証すべきだ」と指摘。「事業拡大を理由に個人情報を集め続けることを防ぎ、収集の必要性について企業に説明責任を負わせる制度が必要だ」と強調した。
消費者団体からは、現行の損害賠償の枠組みでは、個人情報流出の被害者が実質的な救済を受けにくいとの指摘もあった。
チョ・ヨネン金融消費者連盟会長は、個人情報紛争調整委員会での活動経験に触れながら、個人情報流出被害に対する補償額の低さを問題視した。「個人情報を管理する企業が、事故被害者に立証責任の大半を負わせる構造も見直す必要がある」と述べ、「被害者が実効的な賠償を受けられるよう、懲罰的損害賠償など救済手段を強化すべきだ」と指摘した。
チョ・ジョンフン議員は懇談会で、個人情報を個人の「財産」として認める方向で民法改正を推進する考えも明らかにした。銀行預金や自動車の窃取が財産権侵害として責任を問われるのと同様に、個人情報も経済的価値を持つ資産として位置付ける狙いだ。
また、同議員は国政監査でTvingの個人情報流出問題を重点的に取り上げる方針も示した。Tving関係者を証人として採択し、個人情報保護委員会に対して事故対応と制度改善策を集中的にただす考えだ。
 Jin-ho Lee
jhlee26@d-today.co.kr