
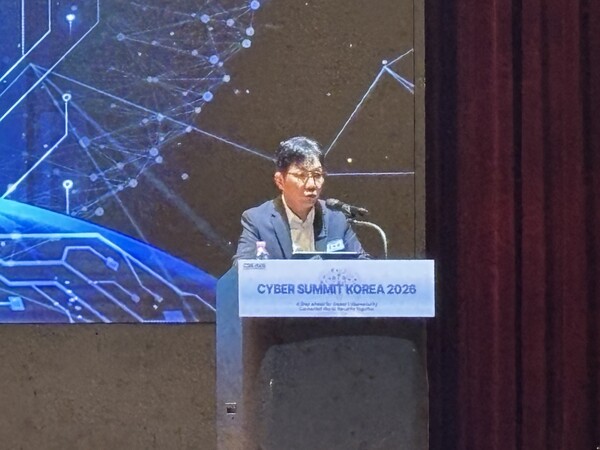
Naver Cloudのキム・ユウォン代表は17日、ソウルのCOEXで開かれた「サイバーサミット・コリア(CSK)2026」の基調講演で、AIによってサイバー脅威の様相が根本から変わったと指摘した。単独での防御には限界があるとして、官民協力や国際連携の強化に加え、セキュリティ特化AI基盤モデルのグローバル展開を進める考えを示した。
キム代表は、人手や従来の対応速度ではAIベースの攻撃に追いつけなくなりつつあると述べた。従来は脆弱性の発見から実際の攻撃まで数十日から数カ月かかっていたが、現在はAIが脆弱性の探索に加え、攻撃コードの生成まで担うことで、全体の所要時間が数十分から数時間にまで縮まっているという。
脅威の具体例としては、ディープフェイク、高度化したフィッシング、自動生成マルウェア、脆弱性を自律的に発見して攻撃するAIエージェントを挙げた。あわせて、プロンプトインジェクション、モデル脱獄、データ汚染、モデル汚染など、AI自体の安全性確保も重要課題になっていると指摘した。
こうした脅威には、1社や1組織だけで対応することは難しいとして、キム代表は国際協力の事例も紹介した。
NATOサイバー防衛センターが主催する訓練には、毎年数十カ国の専門家が参加し、大規模なサイバー危機への共同対処をリアルタイムで実施している。Naver Cloudは韓国連合チームの一員として、2年連続で参加したという。
国連については、2026年3月にサイバー攻撃を巡る責任ある国家行動規範について、議論にとどまらず実際の協力と履行につなげる常設協議体が全会一致で発足したと説明した。
民間分野の事例としては、ハッキング大会「DEF CON」にも言及した。キム代表は、DEF CONでは各国のハッカーが集まり、新たな攻撃手法を公開しながら相互に学んでいると説明。今年はAIを自由に活用する部門に加え、AIエージェントが課題を自ら分析して対応する競技も登場し、Naver Cloudも防御チームとして参加したと述べた。
また、2026年7月にはNVIDIA主導のセキュリティ協議体が発足し、Naver Cloudを含む120社超が参加してAIセキュリティ技術や脆弱性情報を共有しているとした。
Naver Cloudは、韓国政府主導で進むセキュリティ特化AI基盤モデル事業にも参加している。キム代表は、民間企業がAIとセキュリリティの技術力を担い、政府がGPUなどの戦略資源を支援する枠組みだと説明した。汎用AIでは捉えにくい韓国特有のセキュリティ環境や産業現場の文脈を学習したモデルの構築を目指すという。
半導体、金融、電力、通信、防衛産業、航空宇宙のように、セキュリティが国家競争力に直結する分野ほど、現場の文脈を深く理解したセキュリティモデルが必要だと強調した。
その上でキム代表は、セキュリティ特化AI基盤モデルを韓国国内にとどめず、グローバル市場へ広げる方針も示した。Naver Cloudは最近、NVIDIAとの協業を通じてグローバルAIファクトリーの拡張方針を打ち出しており、今後は世界各地のAIファクトリーでAIセキュリティモデルを稼働させ、それぞれの拠点をサイバー安全保障の協力網として結んでいく考えだという。
キム代表は「一国が自国だけを守るのではなく、複数の国が互いを守る構造をつくる。それが国境を越えた連帯だ」と語った。
 Chi-gyu Hwang
delight@d-today.co.kr