
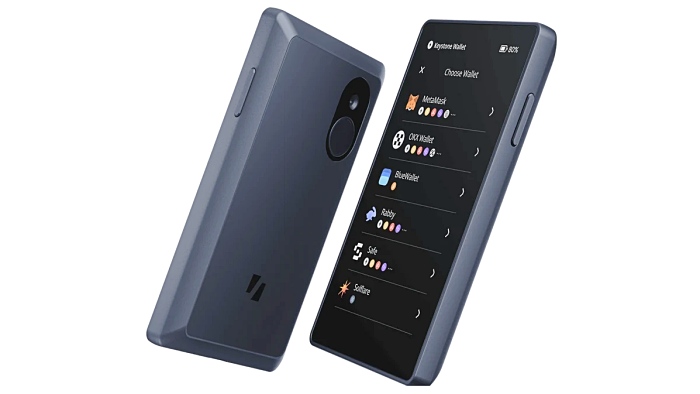
Keystone xác nhận dữ liệu khách hàng đã bị lộ sau khi cửa hàng trực tuyến của hãng trên nền tảng Shopify bị xâm nhập. Thông tin bị ảnh hưởng gồm tên, thông tin liên hệ, địa chỉ giao hàng và dữ liệu đơn hàng, theo Cryptopolitan, ngày 26/10.
Theo Keystone, hãng phát hiện truy cập trái phép trên website chính thức vào ngày 20/10. Sau khi rà soát hoạt động API trên Shopify, đến ngày 23/10, Keystone xác định một bên thứ ba đã truy cập được dữ liệu giao hàng của khách hàng.
Dữ liệu bị lộ gồm tên, thông tin liên hệ, địa chỉ và lịch sử đơn hàng như sản phẩm đã mua và giá bán. Keystone cho biết thông tin thanh toán, cụm từ khôi phục, khóa riêng tư và mật khẩu ví không bị lộ.
Công ty cho biết đã chặn truy cập từ bên ngoài, khắc phục lỗ hổng, đồng thời mở cuộc điều tra và gửi email thông báo tới những khách hàng bị ảnh hưởng. Keystone chưa công bố số lượng nạn nhân, phương thức tấn công cũng như danh tính của bên đứng sau vụ việc, nhưng cho biết sẽ công bố báo cáo chi tiết sau đó.
Keystone đồng thời cảnh báo nguy cơ các đối tượng mạo danh lợi dụng dữ liệu bị rò rỉ để tiếp cận người dùng. Theo hãng, khách hàng có thể nhận được cuộc gọi, tin nhắn, email hoặc thư tay với nội dung liên quan đến hoàn tiền, gửi thiết bị mới, sửa đơn hàng hoặc thay đổi địa chỉ giao hàng.
Hãng cũng khuyến cáo người dùng không nhập cụm từ khôi phục vào bất kỳ thiết bị nào không phải do mình trực tiếp đặt mua, đồng thời nên tự nhập địa chỉ website khi truy cập thay vì dùng liên kết được gửi sẵn.
Một số trường hợp nghi bị mạo danh đã xuất hiện. Một người dùng trên X cho biết đã nhận cuộc gọi từ số hiển thị là của cảnh sát Montreal. Trong cuộc gọi, phía bên kia hỏi người này có biết Amazon, eBay và Keystone hay không.
Người dùng này cho biết các chi tiết mà đối phương đưa ra trùng khớp với thông tin đơn hàng Keystone của mình trong năm 2024.
Vụ việc cũng làm dấy lên câu hỏi về chính sách lưu trữ và xóa dữ liệu của Keystone. Trước đó, ngày 5/1, công ty từng thông báo dữ liệu giao hàng sẽ bị xóa vĩnh viễn sau 180 ngày kể từ thời điểm đặt hàng. Đến tháng 3, hãng tiếp tục nêu rằng dữ liệu giao hàng sẽ được xóa trong vòng tối đa 180 ngày.
Tuy nhiên, một số khách hàng nói rằng họ vẫn nhận được thông báo rò rỉ liên quan đến những đơn hàng đã quá mốc 180 ngày.
Các tài liệu công khai của Keystone cũng cho thấy sự thiếu nhất quán. Trang cam kết bảo vệ quyền riêng tư nêu dữ liệu giao hàng được tự động xóa sau 180 ngày kể từ khi đặt hàng. Trong khi đó, chính sách xử lý dữ liệu cá nhân (được cập nhật lần cuối vào tháng 5/2021) lại cho biết chỉ xóa dữ liệu đơn hàng của những khách hàng không phát sinh đơn trong 180 ngày gần nhất.
Tài liệu của bộ phận chăm sóc khách hàng cũng cho biết ngay cả khi có yêu cầu xóa dữ liệu, thông tin về thành phố và quốc gia vẫn được lưu lại, còn việc xóa cuối cùng do Shopify xử lý.
Các sự cố tương tự cũng liên tiếp xảy ra trong ngành ví cứng. Trezor cho biết vào tháng 8, một vụ xâm nhập nhằm vào đối tác vận chuyển ShipMonk đã làm lộ dữ liệu của khoảng 14.000 người. Sau đó, thêm khoảng 67.000 khách hàng tại Mỹ tiếp tục bị ảnh hưởng.
SafePal cũng cho biết chỉ vài ngày sau, một lỗi trong hệ thống theo dõi đơn hàng đã làm lộ thông tin của khoảng 40.000 người.
Keystone là dòng ví cứng ký giao dịch bằng mã QR, không cần kết nối qua USB, Bluetooth hay Wi-Fi. Tuy nhiên, sự cố lần này lại phát sinh từ cửa hàng trực tuyến vận hành trên Shopify.
Vụ việc cho thấy ngoài mức độ an toàn của phần cứng, khâu quản trị dữ liệu bán hàng và vận chuyển cũng có thể trở thành một điểm yếu lớn. Khoảng cách giữa cam kết xóa dữ liệu sau 180 ngày và phạm vi lưu trữ thực tế tiếp tục làm nổi bật rủi ro quản trị dữ liệu trong môi trường thương mại điện tử tích hợp.
 Hyunwoo Chu
cookinpapa@d-today.co.kr