
韩国金融监管部门拟将数字资产业务机构的安全管理标准提升至金融机构水平,并计划在相关法律中明确其信息安全保障义务及损害赔偿责任。在制度正式落地前,监管还将先行推出一系列措施,包括24小时监测、提高冷钱包存放比例,以及在疑似遭受黑客攻击时允许平台先行暂停充提服务。
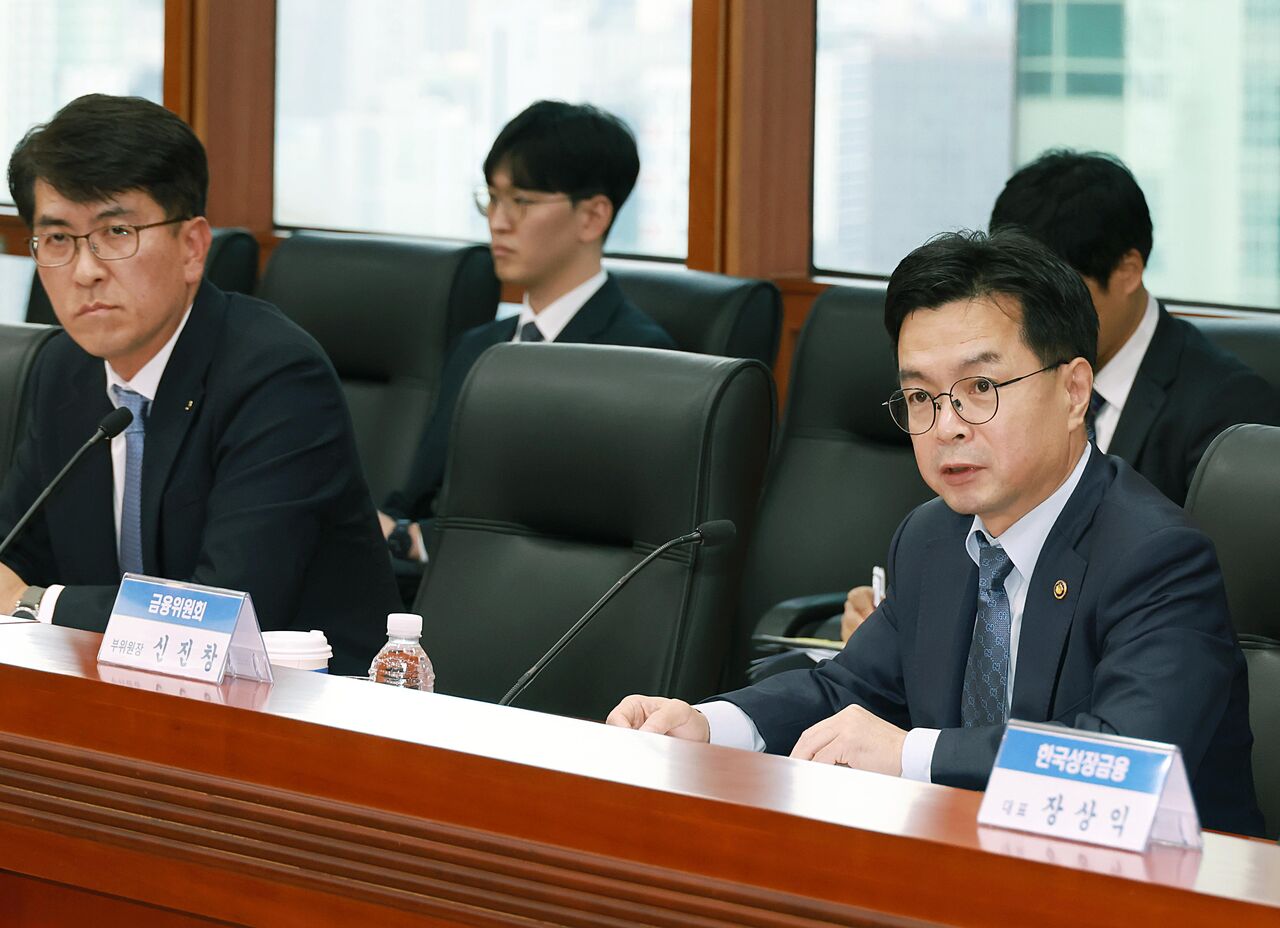
韩国金融委员会11月12日在副委员长Jin-chang Shin主持下召开“数字资产行业安全对策会议”,就近期境内外数字资产交易所接连发生的信息泄露和入侵事件,讨论应对方案。
Jin-chang Shin在会上表示,部分数字资产业务机构的安全意识未能跟上市场扩张速度和外部期待,整体水平仍停留在制度化管理前的阶段。他指出,数字资产业务机构在受托保管和管理用户资产方面,与传统金融机构并无本质区别,因此有必要建立与金融机构相当的安全体系,并推动行业整体转变对安全管理的认知。
韩国金融委员会表示,将通过正在筹备中的《数字资产法》,对数字资产业务机构参照金融机构标准,明确其信息安全保障义务和损害赔偿责任。
考虑到立法仍需时间,监管部门决定先行实施可立即落地的安全措施,包括建立24小时监测和事件报告体系、提高冷钱包存放比例,以及扩大保险赔偿额度和准备金计提规模等。
在具体措施方面,监管首先要求交易所结合数字资产市场24小时运行的特点,建立常态化监测和应急响应机制。一旦发现异常大额交易等疑似遭入侵迹象,相关人员应立即采取控制措施。
对于暂不具备24小时响应能力的机构,监管要求其仅在可实施监控的时段提供充提服务,并事先向用户作出说明。
在用户资产保管方面,监管拟进一步提高冷钱包存放比例。根据现行《数字资产行业监管规定》,用户资产中至少80%须存放于冷钱包。目前行业平均冷钱包存放比例已超过95%。
韩国金融委员会要求,进一步将热钱包中的用户资产压缩至满足交易所运营所需的最低水平,并提出有必要研究将资产分散存放于多个热钱包的方案。为应对黑客攻击造成的损失,监管同时要求机构确保保险赔偿额度充足,并扩大准备金计提规模。
此外,适用于金融机构的信息安全标准也将扩展至数字资产业务机构。监管要求相关机构配备信息技术和信息保护人员及设施,建立保障交易安全所需的技术、管理和物理控制标准,并在评估信息处理系统和通信网络薄弱环节后,落实必要的加固措施。
如发现入侵事件或外部异常访问尝试,相关机构还需参照金融机构的做法,迅速向金融监管部门报告。
在充提限制方面,韩国金融委员会拟放宽适用规则,在黑客攻击尚未被明确认定前,也允许平台先行暂停充提服务。
根据现行《数字资产用户保护法》,平台不得无正当理由限制充提,原则上仅在黑客攻击已被“明确”确认时,才可暂停相关服务。因此,业界此前一直认为,在异常交易等黑客攻击嫌疑尚处早期阶段时,能否暂停充提并不清晰。
韩国金融委员会以Binance遭黑客攻击案例为例指出,事件初期能否迅速切断风险,对防止损失扩大至关重要。基于此,监管决定在存在黑客攻击或入侵事件嫌疑时,向相关机构出具不予处罚意见,允许其先行暂停充提而不予制裁。
与此同时,监管还将扩大金融保安院对数字资产业务机构的安全支持。目前,28家数字资产业务机构中,仅有5家韩元市场交易所加入金融保安院。
韩国金融委员会表示,将推动其余机构继续加入,并计划提供入侵威胁信息共享、安全漏洞检查以及金融安全专业培训等服务。对于难以加入的机构,也将参照中小金融机构支持标准,提供薄弱环节排查、预警和安全措施支持。
此外,金融保安院还将制定面向数字资产交易所的专项安全检查标准,纳入强化交易验证和钱包访问控制等内容,并计划在年内完成对现行检查标准的完善。
 Sangyeop Oh
yub@d-today.co.kr