
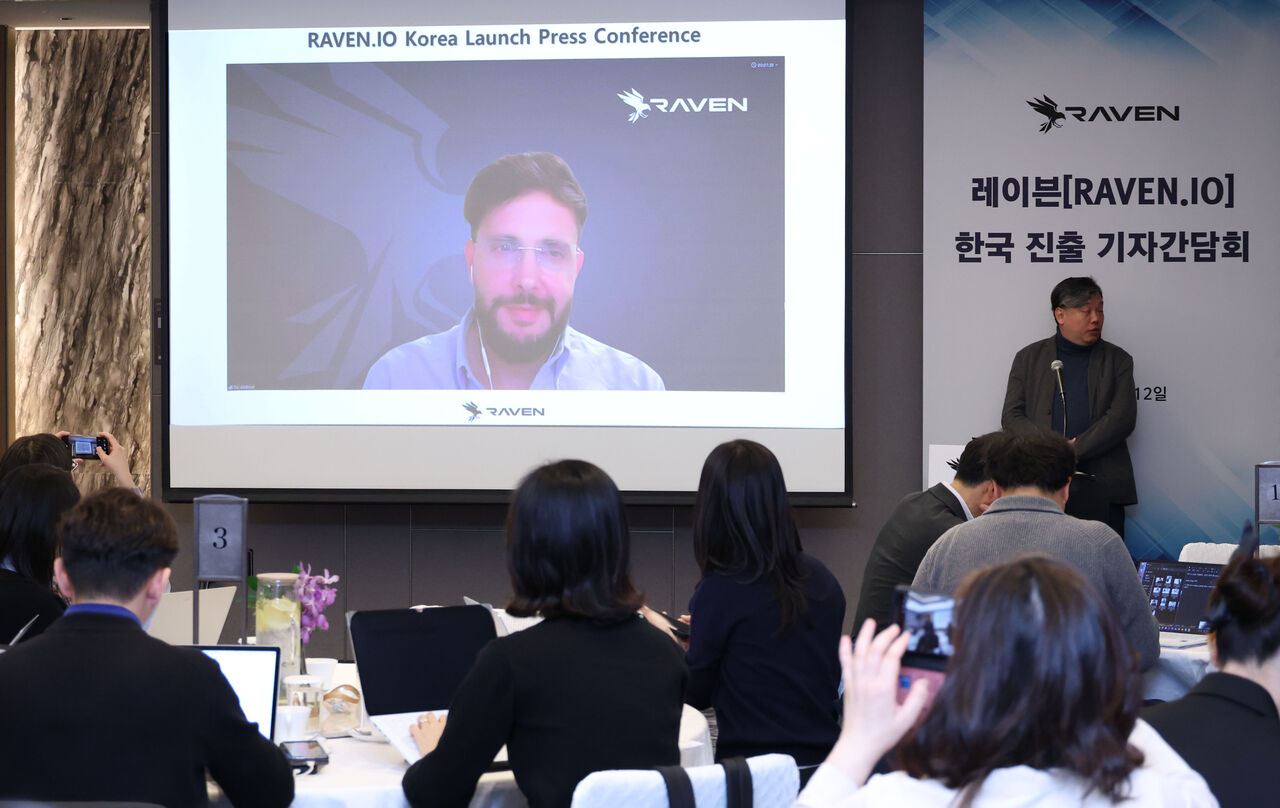
应用运行时安全厂商Raven.io于12日在首尔举行记者会,宣布正式进入韩国市场。
Raven.io在会上介绍了其韩国市场战略及应用防护方案。公司表示,将通过相关技术帮助企业应对近期受到关注的AI驱动型漏洞利用,保护关键资产和数据安全。
在韩国市场拓展方面,Raven.io计划与新加坡商业咨询与服务公司The Executive Action合作,优先切入金融等强监管行业。公司称,将重点面向把敏感数据保护、运营韧性以及复杂应用环境安全视为核心议题的机构客户推进业务。
据介绍,Raven.io的方案可监测开源组件在运行时的实际行为,并为正在运行的应用提供内部库、函数及执行路径的可视化能力。其运行时攻击防护机制并不依赖已公开的CVE或已知漏洞利用特征,而是通过识别并拦截异常执行行为实现防护。
Raven.io表示,这种方式不仅有助于企业掌握已安装组件清单,还能进一步了解看似正常的代码在运行过程中的真实行为。以数据解码库为例,这类库按理不应执行外部命令;一旦系统识别出此类偏离预期的行为,企业就能在攻击者试图将正常组件用作入侵路径时及时介入。
Raven.io联合创始人兼CEO Roy Avitalbul表示,企业不能等到CVE披露后才着手防护,因为攻击者同样能够分析企业所使用的开源代码。安全团队需要掌握代码在运行时的实际行为,并在没有已知漏洞或攻击特征的情况下,依然具备拦截漏洞利用的能力。
记者信息
 Chi-gyu Hwang
delight@d-today.co.kr