
Andreessen Horowitz (a16z) cho biết phần lớn giám đốc an ninh thông tin (CISO) tại các doanh nghiệp lớn dự kiến tăng ngân sách an ninh mạng năm 2027, trong bối cảnh AI vừa bị tin tặc khai thác để tăng tốc tấn công, vừa làm mở rộng bề mặt rủi ro bên trong doanh nghiệp.
Kết luận này được a16z đưa ra sau khi khảo sát 100 CISO tại các doanh nghiệp có từ 1.000 nhân viên trở lên, tập trung vào ưu tiên, ngân sách và kế hoạch mua sắm cho năm 2027.
Theo khảo sát, 87% người tham gia cho biết chi tiêu cho an ninh mạng sẽ tăng. Hai nguyên nhân chính là sự gia tăng của các cuộc tấn công có sử dụng AI và việc doanh nghiệp triển khai AI nội bộ, từ đó mở rộng bề mặt tấn công.
Dù AI ngày càng được đưa vào các công cụ bảo mật, xu hướng này hiện chưa dẫn đến cắt giảm nhân sự an ninh mạng. Gần một nửa số người được hỏi cho rằng đội ngũ an ninh sẽ tiếp tục tăng, trong khi chỉ 4% dự báo quy mô nhân sự giảm.
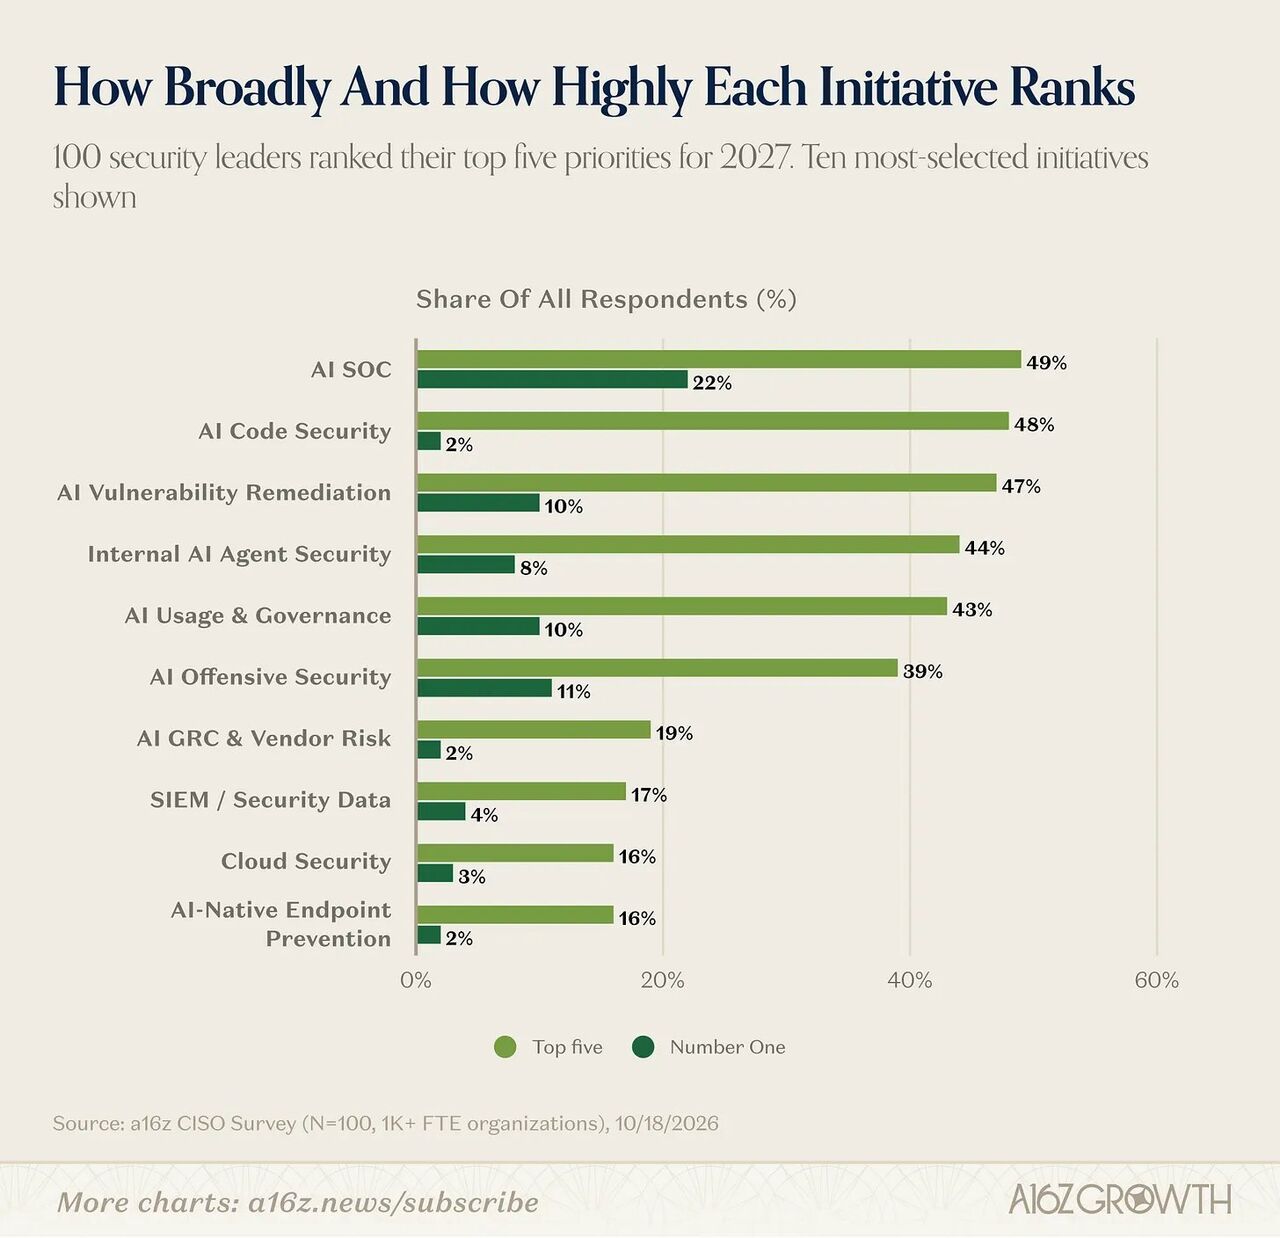
Ưu tiên của CISO cũng thay đổi nhanh chỉ sau một năm. Nếu trong năm 2026, quản lý lỗ hổng và hệ thống quản lý thông tin, sự kiện bảo mật (SIEM) vẫn nằm trong nhóm chủ đề được quan tâm, thì sang năm 2027, cả 7 hạng mục được lựa chọn nhiều nhất đều gắn với AI.
Đứng đầu danh sách là tự động hóa trung tâm điều hành an ninh (SOC). Bên cạnh đó, bảo mật cho AI agent nội bộ và offensive security - cách tiếp cận mô phỏng tư duy của hacker để chủ động tìm điểm yếu - cũng tăng hạng mạnh.
Theo a16z, sự thay đổi này phản ánh mức độ cấp bách ngày càng lớn của các mối đe dọa liên quan đến AI. Hãng tư vấn Bain ước tính AI có thể rút ngắn một quy trình tấn công vốn mất khoảng 4 tuần xuống còn gần 18 giờ.
Tuy nhiên, mức độ quan tâm cao chưa đồng nghĩa với triển khai trên diện rộng. Khảo sát cho thấy mới có 18% doanh nghiệp đang vận hành công cụ AI cho SOC. Tỷ lệ triển khai offensive security dựa trên AI hoặc tự động hóa khắc phục lỗ hổng còn thấp hơn, ở mức 13%.
Dù vậy, nhu cầu mua sắm vẫn ở mức cao. Có 45% doanh nghiệp cho biết sẽ mua mới hoặc nâng cấp giải pháp bảo mật cho AI agent nội bộ trong 12 tháng tới. Tỷ lệ này là 42% đối với offensive security và 38% với các công cụ quản lý việc sử dụng AI và quản trị AI.
Theo a16z, việc bảo mật AI agent nội bộ vươn lên thành ưu tiên mua sắm số một cho thấy AI đang được tích hợp rộng rãi vào hoạt động doanh nghiệp.
Khảo sát cho thấy 92% doanh nghiệp đã sử dụng, ít nhất ở một bộ phận, các công cụ AI tạo sinh cho nhân viên. Có 83% đang vận hành trợ lý lập trình hoặc AI agent. Trong khi đó, 55% sử dụng máy chủ MCP để kết nối AI agent với các ứng dụng nội bộ.
Rủi ro lớn nhất mà các CISO nêu ra cũng tập trung vào AI. Có 47% lo ngại nhân viên đưa dữ liệu nhạy cảm lên công cụ AI, còn 46% quan ngại AI agent có thể vượt quyền hoặc bị chiếm quyền kiểm soát.
Một điểm đáng chú ý khác là CISO đánh giá khâu khắc phục lỗ hổng quan trọng hơn khâu phát hiện lỗ hổng. Có 70% cho biết họ cần tính năng xác minh lại sau khi khắc phục, trong khi 57% muốn công cụ có thể tự động tạo bản vá hoặc ticket xử lý. Một CISO tại doanh nghiệp fintech nhận xét: “Công cụ AI giúp phát hiện lỗ hổng nhanh hơn, nhưng không giúp vá lỗi nhanh hơn”.
Mức độ trao quyền cho AI cũng đang thay đổi. Tỷ lệ chấp nhận để AI agent tự xử lý các tác vụ rủi ro thấp được dự báo tăng từ 36% hiện nay lên 60% trong năm tới. Dù vậy, chỉ 7% cho biết sẽ cho phép hệ thống tự động thực thi trong phần lớn tình huống.
a16z cho rằng vẫn còn bỏ ngỏ câu hỏi liệu làn sóng quan tâm đến bảo mật AI có thực sự mở ra cơ hội lớn cho các startup chuyên về lĩnh vực này hay không. Khi cần bổ sung tính năng bảo mật AI, 44% người được hỏi nói họ sẽ ưu tiên nền tảng bảo mật đang sử dụng, cao hơn nhiều so với 21% chọn nhà cung cấp chuyên biệt về AI.
Tuy nhiên, 47% cũng cho biết họ sẵn sàng chọn startup nếu đơn vị đó giải quyết được những vấn đề mà các nhà cung cấp hiện tại chưa xử lý được.
Mức độ cạnh tranh dày đặc trên thị trường bảo mật cũng đang trở thành gánh nặng với CISO. Theo a16z, ở một số phân khúc có tới 43 nhà cung cấp cùng tham gia. Một CISO tại tập đoàn may mặc toàn cầu cho biết sau khi rút gọn từ 7-8 ứng viên xuống còn 3, “việc kiểm chứng toàn bộ gần như là bất khả thi nếu làm thủ công”.
a16z nhận định các tên tuổi lớn trên thị trường vẫn chưa theo kịp những phân khúc AI mới nổi, và đây có thể là nơi xuất hiện các công ty bảo mật quan trọng tiếp theo. Đầu tháng này, a16z dẫn dắt vòng gọi vốn Series B của Armadin, công ty chuyên về offensive security dựa trên AI, đồng thời đầu tư vào Neo, doanh nghiệp phát triển giải pháp bảo mật endpoint cho agent.
 Chi-gyu Hwang
delight@d-today.co.kr