
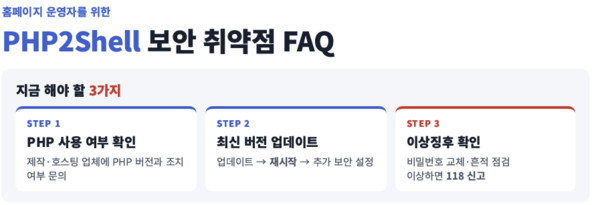
Chính phủ Hàn Quốc yêu cầu các đơn vị vận hành website khẩn trương kiểm tra và vá các lỗ hổng bảo mật trong PHP. Cơ quan chức năng lưu ý việc nâng cấp lên phiên bản mới nhất chưa đủ để loại trừ rủi ro, do mã độc có thể đã xâm nhập từ trước, nên cần tiếp tục rà soát dấu hiệu bị tấn công và thay đổi các thông tin xác thực quan trọng.
Theo tài liệu hỏi - đáp (FAQ) về lỗ hổng “PHP2Shell” do Bộ Khoa học và ICT Hàn Quốc phối hợp với Cơ quan Internet và An ninh Hàn Quốc (KISA) công bố ngày 26/10, giới chức gần đây phát hiện ba lỗ hổng trong PHP có thể bị khai thác để thực thi mã từ xa.
PHP là ngôn ngữ lập trình được sử dụng rộng rãi trong phát triển website và dịch vụ web. Các lỗ hổng lần này có thể cho phép tin tặc thực thi lệnh độc hại trên máy chủ mà không cần xác thực, từ đó dẫn tới rò rỉ dữ liệu cá nhân, thay đổi giao diện website hoặc xâm nhập vào mạng nội bộ.
Bộ Khoa học và ICT Hàn Quốc cho biết đã khuyến nghị áp dụng bản vá ngay lập tức đối với hai lỗ hổng được công bố ngày 21/10, gồm CVE-2026-109618 và CVE-2026-109619. Với lỗ hổng bổ sung được công bố ngày 24/10, mang mã CVE-2026-115560, Bộ Khoa học và ICT Hàn Quốc yêu cầu triển khai cấu hình bảo mật riêng cho đến khi có bản vá chính thức.
Cơ quan chức năng cũng đề nghị các đơn vị kiểm tra nhật ký truy cập máy chủ và lịch sử thay đổi tệp từ ngày 20/10 đến nay. Đồng thời, cần thay các thông tin xác thực quan trọng như thông tin truy cập cơ sở dữ liệu có thể kết nối từ Internet, mật khẩu tài khoản quản trị và khóa tích hợp dịch vụ bên ngoài. Phạm vi kiểm tra cũng cần mở rộng tới các website cũ không còn vận hành và các thiết bị có cài PHP.
Ngay cả những website có cơ chế đăng nhập cũng vẫn có nguy cơ bị tấn công, do khai thác có thể xảy ra trước khi quá trình xác thực hoàn tất. Bộ Khoa học và ICT Hàn Quốc vì vậy khuyến cáo cấu hình máy chủ theo hướng không để lộ thông tin phiên bản PHP ra bên ngoài.
Trước tiên, đơn vị vận hành cần xác định hệ thống của mình có sử dụng PHP hay không và đang chạy phiên bản nào. Nếu không trực tiếp quản trị hệ thống, doanh nghiệp có thể liên hệ đơn vị thiết kế website hoặc nhà cung cấp hosting để kiểm tra phiên bản PHP và xác nhận các biện pháp bảo mật đã được áp dụng. Theo KISA, các phiên bản an toàn hiện nay là từ 8.5.12, 8.4.27, 8.3.36 và 8.2.35 trở lên.
Tuy nhiên, PHP 8.2 dự kiến kết thúc hỗ trợ bảo mật vào ngày 31/12, nên được khuyến nghị nâng lên phiên bản 8.3 trở lên. Các phiên bản PHP 8.1 trở xuống đã hết vòng đời hỗ trợ cũng cần sớm chuyển sang 8.3 trở lên.
Sau khi cập nhật bảo mật, đơn vị vận hành cần khởi động lại máy chủ hoặc tiến trình PHP để bảo đảm thay đổi có hiệu lực. Do việc cập nhật có thể gây gián đoạn dịch vụ, cơ quan chức năng khuyến nghị sao lưu dữ liệu và thử nghiệm trước khi triển khai.
KISA lưu ý lỗ hổng bổ sung công bố ngày 24/10 không thể được khắc phục chỉ bằng bản cập nhật hiện hành. Với lỗ hổng phát sinh từ một cấu hình xử lý phiên làm việc cụ thể, cơ quan này hướng dẫn đặt tham số “session.upload_progress.enabled=0” và khởi động lại tiến trình PHP.
Cơ quan quản lý nhấn mạnh các đơn vị cần xác minh liệu hệ thống có bị xâm nhập từ trước hay không. Nếu tin tặc đã lợi dụng lỗ hổng để cài webshell hoặc tệp độc hại lên máy chủ, việc cập nhật phần mềm sẽ không tự động xóa các thành phần này. Khi nghi ngờ bị tấn công, không nên tắt máy chủ ngay lập tức. Việc tắt hoặc khởi động lại có thể làm mất dấu vết còn lưu trong bộ nhớ, khiến quá trình xác định phạm vi thiệt hại trở nên khó khăn hơn.
Nếu phát hiện giao diện website bị thay đổi, hoặc xuất hiện tệp hay tài khoản không rõ nguồn gốc, đơn vị vận hành cần chặn truy cập từ bên ngoài vào máy chủ và báo cáo sự cố. Trường hợp xác định có rò rỉ thông tin khách hàng, vụ việc phải được báo cáo riêng tới Ủy ban Bảo vệ Thông tin Cá nhân.
Bộ Khoa học và ICT Hàn Quốc cho biết đang cung cấp dịch vụ tư vấn an ninh mạng cho doanh nghiệp nhỏ và tiểu thương thông qua 16 trung tâm hỗ trợ bảo mật thông tin khu vực trên toàn quốc. Người dùng cũng có thể sử dụng dịch vụ kiểm tra lỗ hổng website miễn phí và công cụ chẩn đoán tấn công trên nền tảng Boho Nara của KISA. Khi nghi ngờ bị tấn công hoặc xảy ra sự cố, các đơn vị có thể gọi 118 hoặc gửi báo cáo qua Boho Nara.
 Jin-ho Lee
jhlee26@d-today.co.kr