
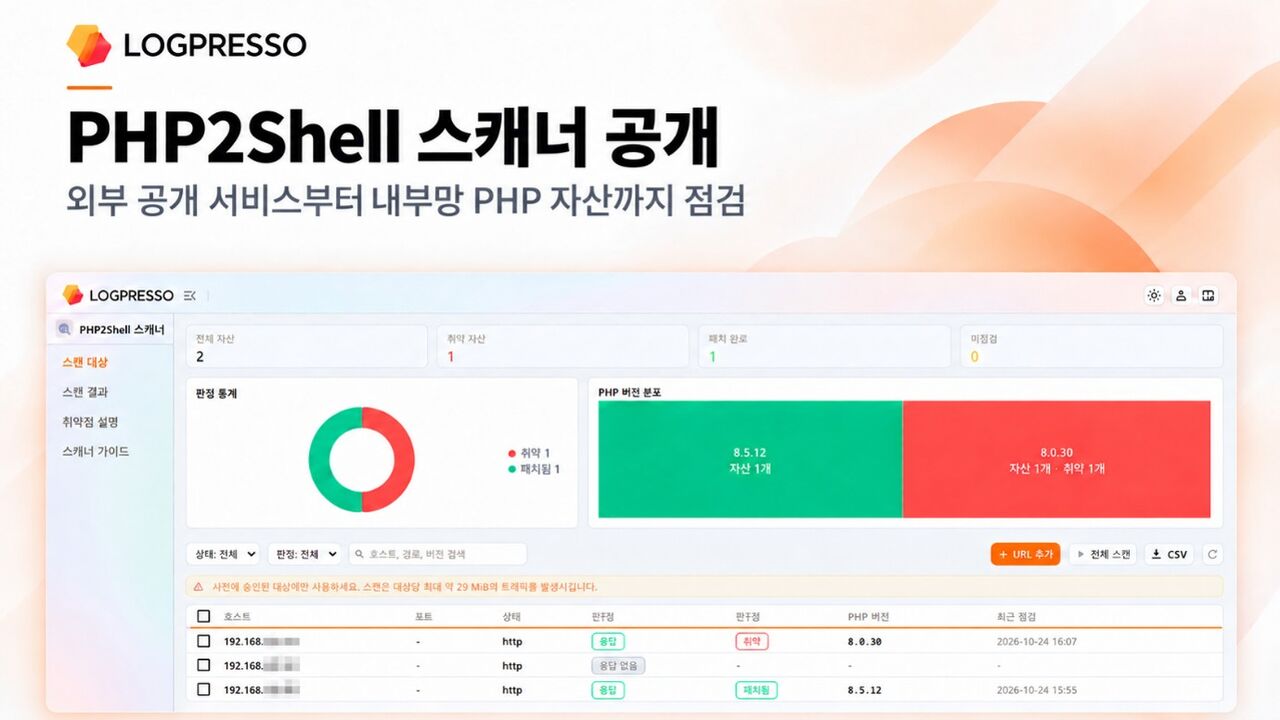
Ngày 26/10, Logpresso cho biết đã phát hành ứng dụng PHP2Shell Scanner trên Logpresso Store nhằm giúp người dùng kiểm tra lỗ hổng thực thi mã từ xa (RCE) có tên PHP2Shell trong môi trường PHP.
Theo công ty, do lỗ hổng nằm ở PHP engine thay vì một ứng dụng cụ thể, mọi dịch vụ web vận hành trên PHP đều cần được rà soát.
Trước đó, ngày 21/10, Logpresso đã đăng trên blog doanh nghiệp một hướng dẫn ứng phó, trong đó nêu cách nhận diện tài sản PHP có nguy cơ bị ảnh hưởng, biện pháp giảm thiểu tạm thời và phương pháp kiểm tra dấu vết xâm nhập. Sau khuyến cáo này, công ty tiếp tục công bố thêm công cụ PHP2Shell Scanner.
Người dùng có thể cài ứng dụng trên Logpresso SIEM&XDR, sau đó nhập các URL cần kiểm tra để đánh giá ngay tình trạng lỗ hổng.
Ngoài việc quét các URL bên ngoài, PHP2Shell Scanner còn có thể rà soát các tài sản PHP trong mạng nội bộ mà máy chủ Logpresso có thể truy cập. Ứng dụng hỗ trợ khai báo đồng thời nhiều URL và tự động xác định phương thức kết nối HTTP hoặc HTTPS.
Công cụ này cũng ghi nhận tình trạng lỗ hổng của từng tài sản cùng thông tin phiên bản PHP được phát hiện trong quá trình kiểm tra. Đồng thời, hệ thống cung cấp thống kê về kết quả đánh giá và phân bố tài sản theo từng phiên bản PHP.
Sau khi hoàn tất vá lỗi, người dùng có thể kiểm tra lại các đối tượng đã khai báo chỉ với một thao tác.
Yang Bong-yeol, CEO Logpresso, cho biết công ty phát hành công cụ quét này sau bản hướng dẫn ứng phó để khách hàng có thể tự rà soát tài sản của mình. Theo ông, giải pháp cũng hỗ trợ kiểm tra cả tài sản PHP nội bộ trong môi trường bảo mật hiện có, đồng thời tiếp tục xác nhận kết quả xử lý sau khi vá lỗi.
 Chi-gyu Hwang
delight@d-today.co.kr