
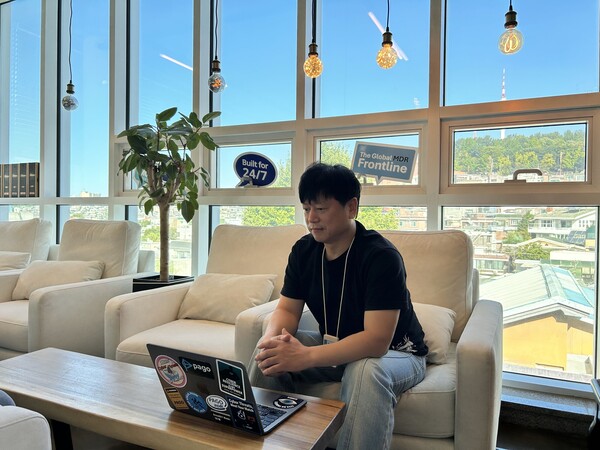
Sự phổ biến của AI đang đẩy thị trường an ninh mạng chuyển trọng tâm từ sản phẩm sang năng lực vận hành. Trong bối cảnh khoảng cách giữa các giải pháp bảo mật ngày càng thu hẹp, Pago Networks cho biết doanh nghiệp đang mở rộng từ dịch vụ MDR sang mô hình SOC-as-a-Service, đồng thời tái cấu trúc năng lực vận hành bảo mật theo hướng lấy AI làm trung tâm.
Trong cuộc phỏng vấn gần đây, Kwon Young-mok, CEO Pago Networks, nhận định AI đang làm thay đổi nhanh cấu trúc cạnh tranh của thị trường an ninh mạng. Theo ông, nếu như đến năm ngoái các nhà cung cấp vẫn còn chênh lệch đáng kể về năng lực sản phẩm, thì hiện nay khoảng cách đó đang thu hẹp nhanh ở cả mảng bảo mật mạng lẫn bảo mật endpoint.
Ông cho rằng khi các sản phẩm ngày càng tiệm cận nhau, yếu tố quyết định không còn nằm ở bản thân công cụ, mà ở việc doanh nghiệp triển khai, vận hành và tối ưu hệ thống bảo mật như thế nào trong môi trường thực tế của mình. “Xu hướng lấy vận hành làm trọng tâm sẽ ngày càng rõ nét hơn”, ông nói.
Theo Kwon Young-mok, diễn biến thị trường tăng tốc sau khi Anthropic giới thiệu Mythos trong năm nay. Ông nhận định sự xuất hiện của công nghệ này làm dấy lên lo ngại về tốc độ tấn công ngày càng cao, qua đó khiến vai trò của vận hành bảo mật được chú ý hơn.
CEO Pago Networks cũng cho rằng trên thị trường toàn cầu, việc hợp tác với Anthropic hay OpenAI không còn là lợi thế khác biệt rõ rệt, khi ngày càng nhiều doanh nghiệp đã thiết lập quan hệ với các công ty AI hàng đầu. Trong bối cảnh đó, năng lực ứng dụng AI để tối ưu vận hành theo đặc thù từng doanh nghiệp mới là yếu tố được khách hàng ưu tiên.
Theo ông, cách nhìn đề cao vận hành xuất phát từ thực tế cả bên tấn công lẫn bên phòng thủ đều đang sử dụng AI. Tuy nhiên, lợi thế không hoàn toàn nghiêng về phía kẻ tấn công. “AI giúp nâng năng lực của cả hai phía. Người trong doanh nghiệp hiểu rõ hệ thống và môi trường của mình hơn đối tượng tấn công. Nếu triển khai đúng cách, bên phòng thủ vẫn có thể giành lợi thế”, ông nói.
Ông nhấn mạnh doanh nghiệp cần chấp nhận xu hướng AI nhưng không nên giao phó toàn bộ cho công nghệ này. Thay vào đó, cần phân vai rõ ràng giữa con người và AI để tối ưu hiệu quả vận hành. Theo ông, AI càng làm được nhiều việc thì khối lượng công việc cần con người kiểm chứng, đánh giá và ra quyết định cũng càng tăng, khiến việc tái phân bổ vai trò giữa hai bên trở thành biến số quan trọng trong chiến lược an ninh mạng.
Pago Networks cho biết hiện đã áp dụng mô hình Human-in-the-loop cho một số khách hàng, trong đó AI đảm nhiệm vai trò tương tự chuyên viên phân tích ở một số khâu, còn con người vẫn giữ quyền can thiệp và kiểm soát ở các bước cần thiết.
Thành lập năm 2017, Pago Networks tập trung vào dịch vụ MDR (Managed Detection and Response). Đây là mô hình cung cấp dịch vụ phát hiện và ứng phó bảo mật thay cho những doanh nghiệp không đủ nguồn lực để tự vận hành. Khác với mô hình cử nhân sự túc trực tại chỗ, MDR tập trung vào phát hiện và ứng phó từ xa dựa trên hiện trạng hạ tầng bảo mật của khách hàng.
Với những doanh nghiệp đã có sẵn hạ tầng, Pago Networks chủ yếu đảm nhiệm phần vận hành. Trong trường hợp khách hàng chưa có hệ thống phù hợp, công ty sẽ hỗ trợ thêm ở khâu lựa chọn hạ tầng khi cần. Song song với đó, doanh nghiệp này cũng giới thiệu các giải pháp bảo mật phù hợp với mô hình MDR.
Gần đây, Pago Networks bắt đầu kết hợp MDR với AI để củng cố định vị ở mảng SOC-as-a-Service. Theo Kwon Young-mok, công ty đang mở rộng phạm vi dịch vụ từ MDR sang mô hình trung tâm điều hành an ninh dưới dạng dịch vụ, trong đó vẫn duy trì các tác vụ giám sát như kiểm tra khả dụng hệ thống, đồng thời bổ sung các dịch vụ ứng dụng AI như blue team, red team, CERT và kiểm thử xâm nhập.
Ông cho biết đây là những mảng mà nhiều doanh nghiệp khó tự bố trí đủ nhân lực chuyên trách. Trong khuôn khổ chiến lược SOC-as-a-Service, Pago Networks đã ra mắt ba thương hiệu hướng tới môi trường an ninh mạng thời AI.
Cụ thể, công ty tái cấu trúc các năng lực phát hiện và ứng phó, Threat Hunting, Detection Engineering và Offensive Security theo hướng lấy AI làm trung tâm, rồi cung cấp ra thị trường dưới ba thương hiệu gồm PAGO DeepACT DEFENSE, PAGO DeepACT ATTACK và PAGO DeepACT Detection-Engineering.
Theo Kwon Young-mok, khi AI tiếp tục phát triển, tốc độ và phạm vi của hoạt động vận hành bảo mật sẽ mở rộng nhanh, kéo theo yêu cầu thay đổi căn bản cách vận hành SOC truyền thống. Mục tiêu không phải để AI thay thế con người, mà là giao cho AI xử lý các tác vụ lặp lại trong phân tích và phát hiện, từ đó giúp chuyên gia bảo mật tập trung hơn vào đánh giá rủi ro thực tế và các quyết định quan trọng.
Một điểm đáng chú ý khác của mô hình SOC-as-a-Service, theo ông, là dù doanh nghiệp sử dụng sản phẩm từ nhiều nhà cung cấp khác nhau, trải nghiệm vận hành vẫn cần được thống nhất như thể đang làm việc với một nền tảng duy nhất.
Ông cho rằng khi giải pháp bảo mật endpoint và bảo mật mạng đến từ các hãng khác nhau, việc tạo ra hiệp lực ở cấp độ vận hành là rất khó. Pago Networks hiện đã xây dựng framework để kết nối nhiều sản phẩm thành một thể thống nhất. Theo ông, đây là hướng đi mà các nhà cung cấp MDR cần theo đuổi và cũng là yêu cầu ngày càng rõ từ phía khách hàng.
Đánh giá về thị trường, Kwon Young-mok cho biết MDR ở nước ngoài đã là mô hình kinh doanh tương đối hoàn thiện, trong khi tại Hàn Quốc, mức độ nhận biết của doanh nghiệp về dịch vụ này trước đây còn hạn chế. Theo ông, chỉ khoảng một đến hai năm trước, nhiều doanh nghiệp mới bắt đầu hiểu MDR là gì. Tuy nhiên, tâm lý thị trường trong năm nay đã thay đổi mạnh sau sự xuất hiện của Mythos.
Ông cho biết trong suốt 7 năm mở đường cho thị trường trong nước, việc truyền thông để khách hàng hiểu về MDR không hề dễ dàng. Dù vậy, ở thời điểm hiện tại, doanh nghiệp gần như không còn phải giải thích nhiều về khái niệm này.
Ngoài MDR và SOC-as-a-Service, Kwon Young-mok cũng nhấn mạnh tiềm năng của Offensive Security, tức cách tiếp cận an ninh mạng từ góc nhìn của bên tấn công thay vì chỉ tập trung vào phòng thủ.
Theo ông, sự nổi lên của các từ khóa như COST (Continuous Offensive Security Testing) và CTEM (Continuous Threat Exposure Management) cần được nhìn trong bối cảnh đó. Khi lo ngại gia tăng rằng tin tặc có thể dùng các mô hình AI như Mythos để nhanh chóng phát hiện lỗ hổng chưa được vá và triển khai tấn công, thị trường bảo mật đang đẩy mạnh việc ứng dụng AI vào kiểm thử xâm nhập thường xuyên và mô phỏng tấn công trước khi sự cố thực sự xảy ra.
“Từ góc độ vận hành, nếu trước đây trọng tâm chủ yếu đặt vào các giải pháp thiên về phòng thủ, thì nay thị trường đang chuyển sang cách tiếp cận bao quát hơn, trong đó Offensive Security cũng trở thành một trục quan trọng”, ông nói.
 Chi-kyu Hwang
delight@d-today.co.kr