
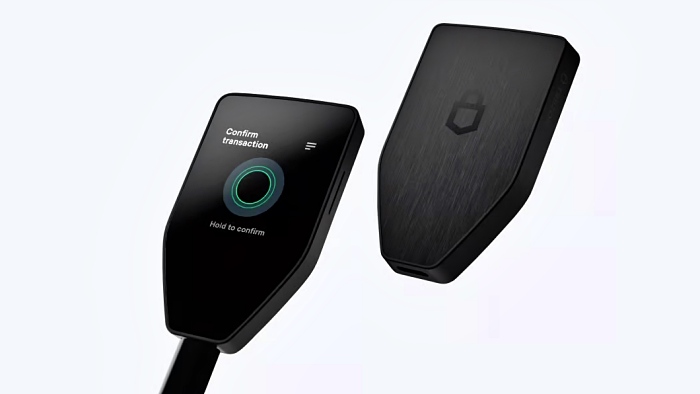
加密货币硬件钱包厂商Trezor于30日(当地时间,下同)在官方博客发文称,已收到报告,指向其东南亚经销商CryptoBilis销售的Safe 5硬件钱包可能被植入硬件后门。
Trezor表示,这类硬件后门的手法与此前在Ledger设备上发现的篡改方式相似。
根据披露,这份报告于28日通过负责任披露渠道提交。涉事设备由一名印度尼西亚用户于8月在电商平台Tokopedia购入。报告称,设备内部在主板与屏幕之间被加装了一块额外电路板,板上带有蜂窝通信模块和天线。该模块据称可读取屏幕显示的恢复短语,即助记词,并在设备连接期间通过移动网络将信息传出。
Trezor表示,目前尚无法对上述内容进行直接验证,因为公司尚未拿到涉事设备。不过,Trezor在审阅照片并完成视频访谈后,认为该报告具有一定可信度。公司称,如果等到实验室完成确认,相关购买者在此期间可能持续暴露于风险之中,因此决定先行发布风险提示。
Trezor还表示,提交报告的用户在发现硬件后门前已完成资金转移,目前也未收到资产被盗报告。至于幕后主体,暂时仍未确认。Trezor称,正与Ledger等参与调查的相关方共享信息。
对于用户应对措施,Trezor建议,自3月以来通过CryptoBilis购买设备的用户,应尽快将资产转移至使用新的助记词重新创建的钱包中。Trezor强调,仅将涉事设备生成的备份导入其他设备,并不能消除风险。
如果用户手头没有其他硬件钱包,Trezor建议可先将资产临时转移至软件钱包或交易所。对于尚未启用的设备,Trezor提醒不要进行初始化,也不要输入现有助记词。
Trezor称,这一建议不仅适用于Safe 5,也适用于所有通过CryptoBilis购买的Trezor产品,包括Tokopedia店铺等由CryptoBilis供货的销售渠道。公司同时提醒,通过称重或自行拆机来判断设备是否被篡改,并不是可靠的核验方式。
在后续处理方面,Trezor表示,相关用户在保留设备并联系客户支持后,可获得更换新机或等额购机代金券。公司还提醒,此类事件可能诱发更多钓鱼攻击,用户不要向任何人透露助记词。
Trezor还称,由于自本月9日以来连续出现有关Ledger设备被篡改的报告,公司已将CryptoBilis移出销售渠道名单。目前,Trezor尚未收到与其他经销商相关的类似线索。
 Hyunwoo Choo
cookinpapa@d-today.co.kr