
随着企业加快引入AI,围绕AI的安全投入也在持续升温。硅谷风投机构Andreessen Horowitz(a16z)近日在官网发布的一项调研显示,企业CISO正将更多预算和资源投向AI相关安全领域。
这项调研覆盖100家员工规模超过1000人的企业首席信息安全官(CISO),重点了解其对2027年安全优先级、预算变化及采购计划的判断。
结果显示,87%的受访者预计未来安全支出将增加,主要原因是AI驱动的攻击扩散,以及企业部署AI应用后带来的攻击面扩大。
值得注意的是,AI安全投入增加,并不意味着安全团队会缩编。接近一半的受访者预计团队规模还会继续扩大,而认为人员会减少的仅占4%。
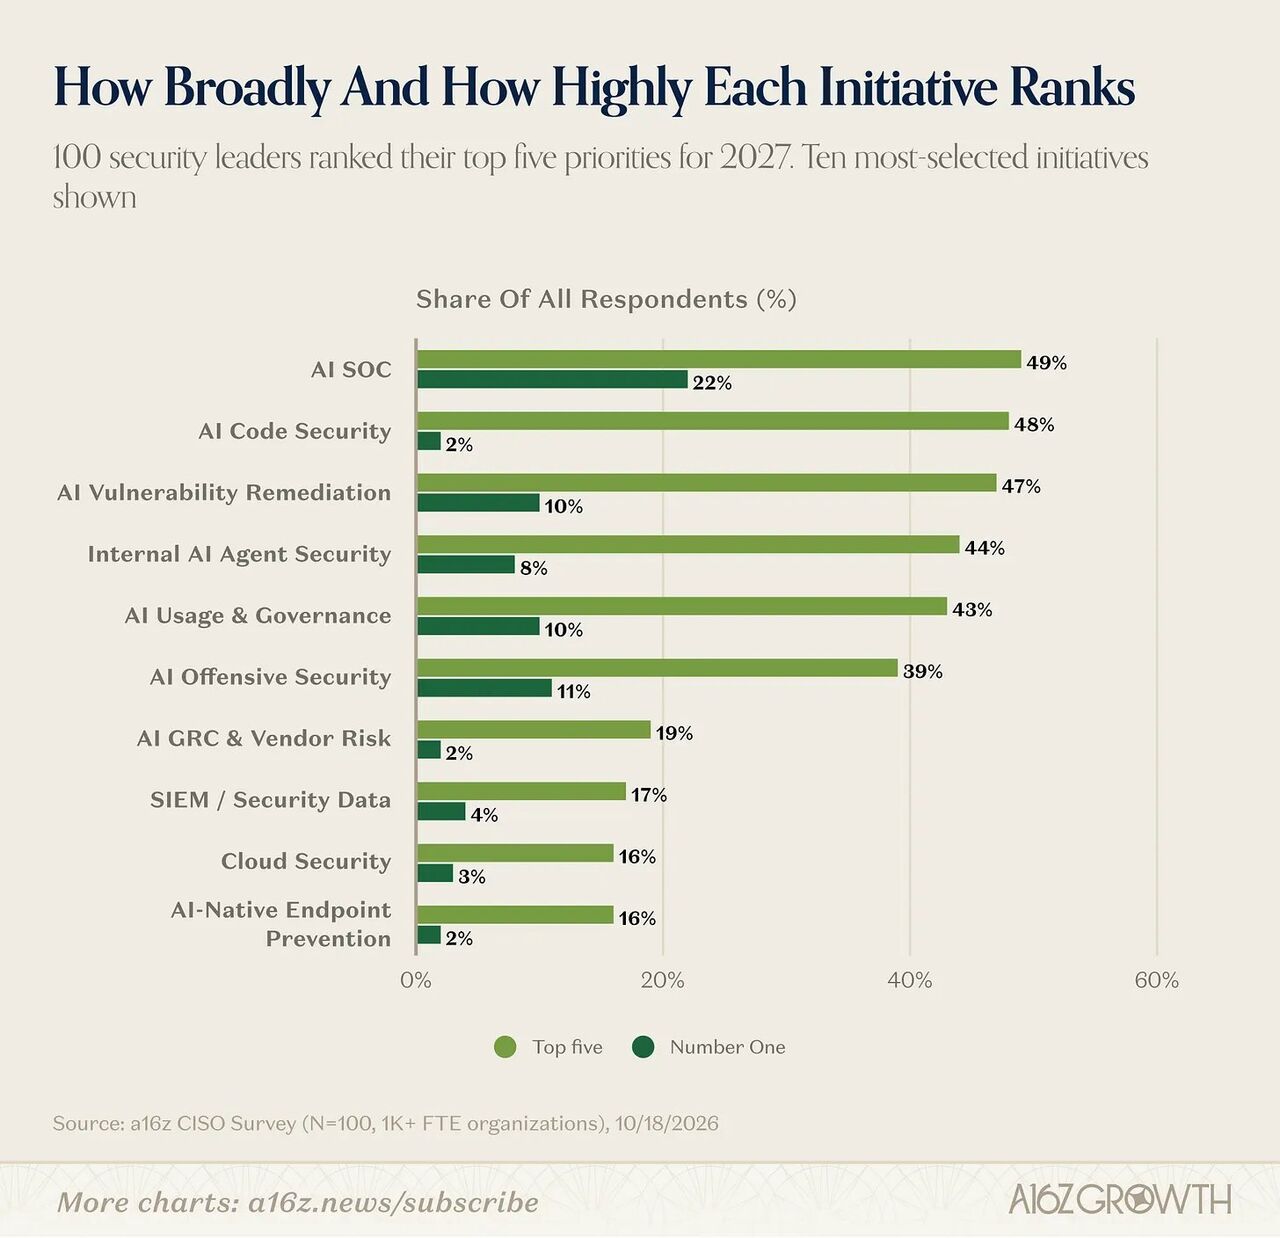
从安全优先级的变化看,过去一年CISO的关注重心已明显转向AI。2026年,漏洞管理和安全信息与事件管理系统(SIEM)仍是核心议题;但到了2027年,受访者提到最多的七项重点任务已全部与AI相关。
其中,安全运营中心(SOC)自动化最受关注。与此同时,企业内部AI代理安全,以及从攻击者视角测试系统薄弱环节的攻防安全,重要性也在快速上升。
a16z认为,CISO优先级变化的背后,是AI威胁扩散正在加速。咨询机构Bain指出,AI可能将原本通常需要4周的攻击流程压缩至约18小时。
不过,企业对AI安全的重视,并未同步转化为大规模部署。调研显示,目前真正上线运行AI SOC工具的企业仅占18%;已部署基于AI的攻防安全或漏洞处置自动化方案的企业,占比仅为13%。
尽管落地仍慢,采购意愿却相当强烈。45%的企业计划在未来12个月内新购或升级企业内部AI代理安全方案;42%计划投入攻防安全;38%计划用于AI使用与治理。
a16z指出,企业内部AI代理安全已跃升为采购的首要方向,这反映出企业内部AI使用正在迅速增加。
调研显示,92%的企业至少已在部分场景中为内部员工提供生成式AI工具;83%的企业已经运行编码助手或AI代理;55%的企业正在使用MCP服务器等方案,将AI代理连接至内部应用。与此同时,47%的受访者将“员工把敏感数据上传至AI工具”列为最主要担忧之一,46%担心“AI代理权限越界或被接管”。
与单纯发现漏洞相比,CISO如今更强调“修复”环节。70%的受访者表示,需要具备处置后的验证能力;57%认为,应支持自动生成修复方案或处置工单。一家金融科技企业的CISO表示:“AI工具能更快发现漏洞,但并不能让补丁更快落地。”
AI代理应获得多大自主权限,也成为企业评估中的关键问题。受访者预计,允许AI代理自主处理低风险任务的比例,将从目前的36%升至2027年的60%;但表示会在大多数场景下允许其自主执行的,仅占7%。
至于AI安全热度能否真正转化为专注该领域初创公司的机会,目前仍不明朗。当企业需要AI安全能力时,44%的受访者更倾向优先选择既有安全平台,明显高于选择AI专业厂商的21%。不过,也有47%的受访者表示,如果初创公司能够解决传统厂商解决不了的问题,仍会选择初创公司。
a16z还指出,安全厂商之间的竞争正在加剧,这也可能进一步增加CISO的评估负担。根据该机构统计,部分细分赛道的参与者数量多达43家。一家全球服装企业的CISO表示,在把候选厂商从7至8家缩减到3家之后,“再把它们全部做完验证,几乎不现实”。
a16z判断,传统安全巨头尚未完全跟上最新一轮AI安全演进,这一领域未来仍可能跑出重要公司。就在本月初,a16z领投了AI攻防安全厂商Armadin的B轮融资,并投资了终端代理安全厂商Neo。
 Chi-gyu Hwang
delight@d-today.co.kr