
搜索关键词 PHP安全漏洞
AI & Enterprise
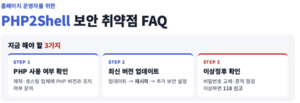
韩国政府紧急提示排查PHP漏洞:升级后仍须核查入侵痕迹
韩国科学技术信息通信部与韩国互联网振兴院(KISA)发布《PHP2Shell安全漏洞FAQ》,提醒网站运营方尽快完成PHP安全更新。官方表示,近期已确认3个可被用于远程代码执行的漏洞,可能导致数据泄露、网页篡改和内网渗透。即便完成升级,也仍需核查日志和文件变更,排查WebShell等恶意残留,并更换关键认证信息。
Telecommunications & Media
韩国国会国政监査聚焦PHP漏洞、Frontier AI项目与LG Uplus黑客攻击隐瞒争议
在韩国国会科学技术信息放送通信委员会综合国政监査中,PHP高危漏洞应对、4.7万亿韩元Frontier AI项目推进程序,以及LG Uplus被指隐瞒黑客攻击等问题成为朝野议员质询焦点。韩国科学技术信息通信部表示,将推进跨部门网络安全协同应对,并就AI数据中心相关税收优惠和审批机制完善方案展开研究。
AI & Enterprise
韩国个人信息保护委员会提醒防范PHP2Shell漏洞 尽快修补补丁防止个人信息泄露
韩国个人信息保护委员会就近期披露的PHP2Shell漏洞发出安全提示,要求公共机构、企业等个人信息处理者尽快开展自查并采取防护措施。该漏洞可被用于在无需登录认证的情况下执行恶意命令,Web服务器及相关数据库一旦遭入侵,可能导致用户个人信息泄露。委员会建议尽快更新安全补丁,限制phpMyAdmin等工具的互联网访问,并按最小权限原则收紧数据库访问权限。