
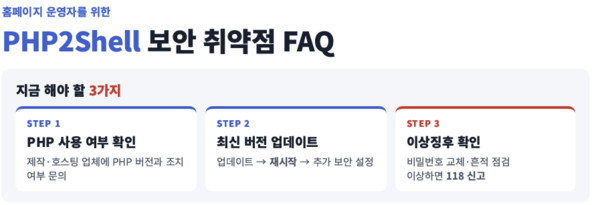
韩国政府已就PHP安全漏洞向网站运营方发出紧急提醒,要求尽快完成排查和更新。官方强调,即便已升级至最新版本,若服务器此前已遭入侵,恶意代码仍可能残留,因此还需同步核查入侵痕迹并更换关键认证信息。
10月26日,韩国科学技术信息通信部与韩国互联网振兴院(KISA)发布《PHP2Shell安全漏洞FAQ》称,近期已在PHP中确认3个可被用于远程代码执行的安全漏洞。
PHP是网页和Web服务开发中广泛使用的编程语言。上述漏洞可能使攻击者在无需身份验证的情况下,在服务器上执行恶意命令,进而引发个人信息泄露、网页篡改以及内网渗透等风险。
对于10月21日公开的两项漏洞——CVE-2026-109618和CVE-2026-109619,韩国科学技术信息通信部已建议相关单位立即安装安全更新。对于10月24日新增披露的漏洞CVE-2026-115560,官方则要求在安全补丁正式发布前,先采取额外的安全配置措施。
官方建议,重点检查10月20日之后的服务器访问日志和文件变更记录,并尽快更换关键认证信息,包括可从外网访问的数据库(DB)密码、管理员账户密码以及与外部服务对接所使用的密钥等。同时,还应确认已停用的旧网站以及搭载PHP的相关设备是否仍在运行。
即便是设有登录功能的网站,也不能掉以轻心。官方指出,相关攻击可能发生在身份认证流程之前。此外,服务器配置中也应避免对外暴露PHP版本信息。
韩国科学技术信息通信部要求网站运营方首先确认自身是否使用PHP,以及当前运行的具体版本。若网站并非自行维护,则应向建站公司或主机托管服务商确认PHP版本及安全措施落实情况。KISA给出的安全版本为PHP 8.5.12、8.4.27、8.3.36、8.2.35及以上。
不过,PHP 8.2计划于12月31日结束安全支持,官方因此建议使用PHP 8.3及以上版本。对于已停止支持的PHP 8.1及以下版本,也应尽快迁移至8.3及以上版本。
完成安全更新后,还需重启服务器或PHP执行进程,以确保变更生效。考虑到更新过程中可能出现服务中断,官方建议提前备份数据并先行测试。
需要注意的是,10月24日新增公告的漏洞并不能仅靠常规安全更新解决。KISA表示,该问题出现在特定会话处理设置下,需将“session.upload_progress.enabled=0”完成配置后,再重启PHP执行进程。
除修补漏洞外,是否已经遭到入侵同样需要重点核查。官方指出,如果攻击者已利用漏洞在服务器中植入WebShell等恶意文件,单纯升级程序并不会自动将其删除。若怀疑系统已遭攻击,不应立即关闭服务器,因为关机或重启可能导致内存中的攻击痕迹消失,进而加大受害范围的排查难度。
如果发现网页被篡改,或存在来源不明的文件、账户,应先切断服务器对外连接,并立即上报安全事件。若已确认客户信息泄露,还需另行向个人信息保护委员会报备。
此外,韩国科学技术信息通信部还面向中小企业和个体工商户,通过全国16个地区信息安全支援中心提供安全咨询服务。用户也可通过KISA平台使用免费网站漏洞检测和黑客诊断工具;如怀疑遭遇黑客攻击或发生安全事件,可拨打118咨询,或通过该平台报案。
 Jin-ho Lee
jhlee26@d-today.co.kr