Các sàn giao dịch tài sản số tại Hàn Quốc đang đối mặt áp lực siết chặt bảo mật sau khi liên tiếp xảy ra các vụ hack và rò rỉ dữ liệu cá nhân. Trước diễn biến này, cơ quan quản lý tài chính yêu cầu doanh nghiệp nâng hệ thống an ninh lên mức tương đương các tổ chức tài chính truyền thống.
Theo giới tài sản số, Coinone ngày 15/11 cho biết dữ liệu cá nhân của khách hàng đã bị rò rỉ sau khi máy chủ của MetaM, đơn vị vận hành dịch vụ tư vấn khách hàng theo hợp đồng, bị tấn công.
Theo Coinone, kẻ tấn công đã xâm nhập trái phép vào máy chủ của MetaM vào khoảng 4h sáng 12/11, truy cập dữ liệu tư vấn khách hàng được lưu trữ trên hệ thống. Sàn cho biết đã nhận báo cáo từ nhà thầu vào lúc 9h20 cùng ngày.
Thông tin có thể đã bị lộ gồm họ tên, số điện thoại, email, ngày sinh, số tài khoản và mật khẩu, số căn cước, ngày cấp giấy tờ tùy thân, địa chỉ nhà, địa chỉ ví tài sản số và mã định danh giao dịch (TXID).
Đến nay, quy mô thiệt hại cụ thể vẫn chưa được xác nhận. Coinone cho biết đã lập ngay đội ứng phó trong ngày xảy ra sự cố và cử nhân sự tới MetaM để phối hợp điều tra.
Trong thông báo ngày 14/11, MetaM cũng thừa nhận một phần hệ thống tư vấn khách hàng đã bị truy cập trái phép hoặc bị đưa dữ liệu ra ngoài. Công ty cho biết phát hiện dấu hiệu bất thường lúc 6h03 sáng 12/11 do dịch vụ bị gián đoạn, và đã báo cáo sự cố lên Cơ quan Internet và An ninh Hàn Quốc (KISA) vào ngày 13/11.
MetaM là doanh nghiệp cung cấp dịch vụ tư vấn khách hàng theo hợp đồng cho nhiều công ty. Doanh nghiệp này xác nhận thông tin của một số khách hàng doanh nghiệp đã bị xâm phạm, nhưng không công bố cụ thể tên đơn vị bị ảnh hưởng cũng như quy mô rò rỉ. Vì vậy, phạm vi tác động ngoài Coinone cũng đang được điều tra.
Coinone cho biết hệ thống tài khoản thành viên và hệ thống giao dịch - ví được tách biệt với máy chủ của nhà thầu, nên chưa phát hiện dấu hiệu xâm nhập trực tiếp vào hệ thống giao dịch của sàn. Sau khi nhận diện sự cố, sàn đã chặn địa chỉ IP liên quan đến cuộc tấn công và chuyển hoạt động của trung tâm khách hàng sang hình thức tư vấn qua email.
Vụ việc mới nhất tiếp tục làm dấy lên lo ngại về năng lực bảo mật của các sàn lớn tại Hàn Quốc.
Trước đó, ngày 27/10, Bithumb bị tấn công vào hệ thống groupware di động nội bộ Dauoffice, dẫn tới rò rỉ dữ liệu cá nhân của khách hàng và nhân viên.
Số khách hàng bị ảnh hưởng là 6.444 người. Trong đó, dữ liệu của 5.600 người đã được mã hóa nên chưa thể xác định nội dung, còn thông tin cá nhân của 844 người được xác nhận đã bị rò rỉ. Ngoài ra, dữ liệu của 715 nhân viên cũng bị lộ.
Tại Gopax, từ tháng 9 đã xuất hiện truy cập bất thường vào một số tài khoản khách hàng. Sự cố này làm rò rỉ dữ liệu cá nhân của 7 người dùng cùng 2 nhân viên, gồm cả nhân sự đương nhiệm và đã nghỉ việc. Tháng trước, sàn tiếp tục xác nhận phát sinh thêm một vụ rò rỉ khác.
Đáng chú ý, ngày 6/11, Gopax nhận được email đe dọa từ một nhóm tự xưng là thủ phạm đứng sau vụ hack. Sau đó, sàn đã dừng toàn bộ dịch vụ nạp/rút và giao dịch tài sản số. Dù đã áp dụng các biện pháp như chuyển tài sản người dùng sang ví lạnh tách biệt với Internet, nền tảng này vẫn chưa khôi phục giao dịch sau hơn một tuần, làm gia tăng bất tiện cho khách hàng.
Việc ngừng giao dịch cũng khiến thời điểm chấm dứt hỗ trợ giao dịch đối với một số tài sản số phải lùi lại. Trong bối cảnh thị trường hoạt động 24/7, việc người dùng kéo dài tình trạng không thể phản ứng trước biến động giá đã vấp phải chỉ trích.
Không chỉ các sàn giao dịch bằng won, một số sàn quy mô nhỏ cũng ghi nhận thiệt hại. Tháng trước, sàn coin-market Prabank bị đánh cắp khoảng 100 triệu won tài sản số, còn Flybit bị rò rỉ dữ liệu khách hàng sau khi email của một nhà thầu bên ngoài bị xâm nhập.
Dựa trên các vụ việc đã được công bố, trong số 5 sàn giao dịch bằng won, đến nay chỉ Upbit và DigitalX chưa ghi nhận sự cố bảo mật.
Một điểm đáng chú ý là phương thức tấn công ngày càng đa dạng. Không chỉ tài khoản người dùng, mà cả hệ thống nội bộ và nhà thầu phụ trách tư vấn khách hàng cũng trở thành mục tiêu. Điều này cho thấy chỉ bảo vệ hệ thống cốt lõi của sàn là chưa đủ để ngăn rò rỉ dữ liệu cá nhân.
Trước làn sóng sự cố, cơ quan quản lý tài chính cũng tăng cường giám sát.
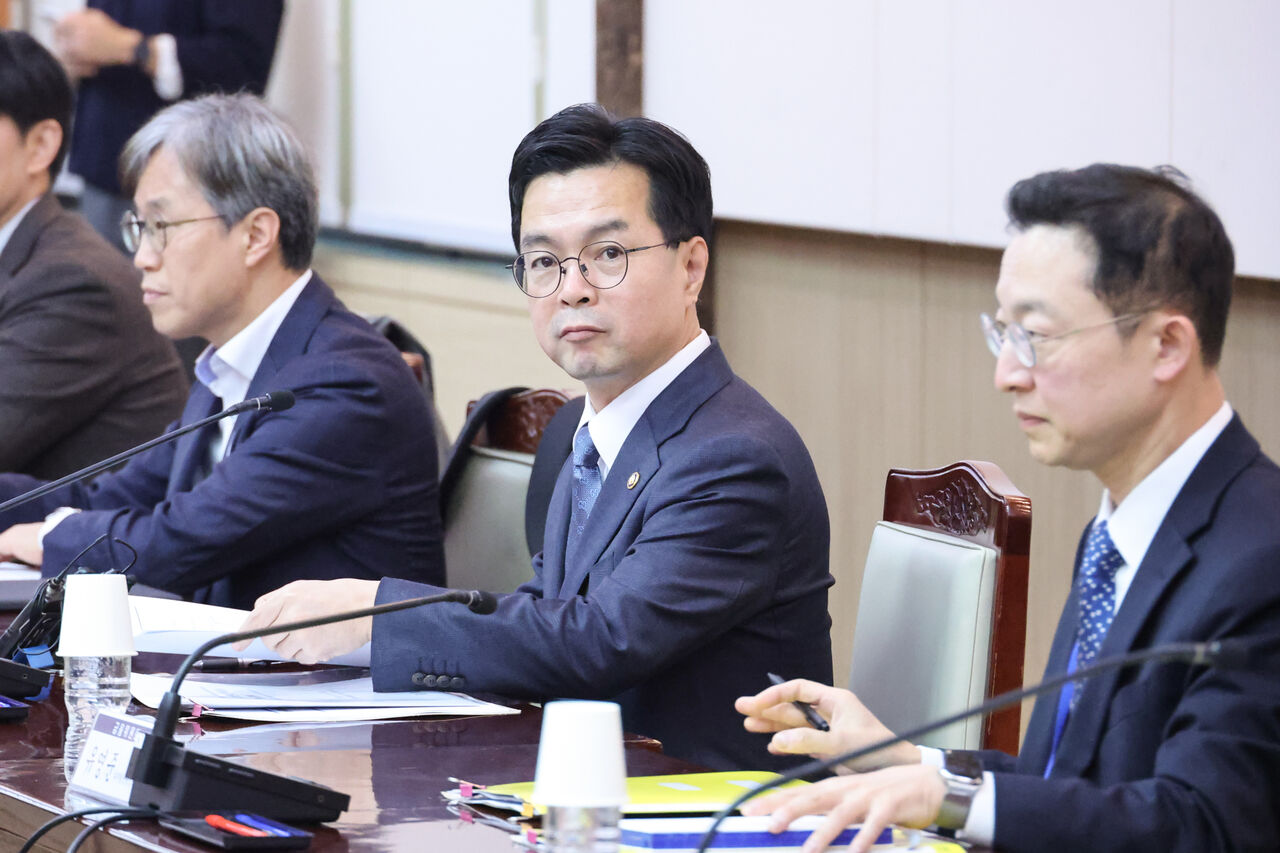
Ngày 12/11, Ủy ban Dịch vụ Tài chính Hàn Quốc tổ chức cuộc họp về đối sách bảo mật cho ngành tài sản số, do Phó chủ tịch Shin Jin-chang chủ trì. Tại đây, cơ quan này yêu cầu lãnh đạo và đại diện các sàn lớn xây dựng hệ thống bảo mật ở mức tương đương các công ty tài chính hiện hữu.
Đáng chú ý, vụ tấn công nhằm vào nhà thầu của Coinone được xác nhận xảy ra ngay trong sáng cùng ngày diễn ra cuộc họp nói trên.
Tại cuộc họp, ông Shin nhận định nhận thức về bảo mật của một số doanh nghiệp vẫn dừng ở mức trước khi ngành này được đưa vào khuôn khổ thể chế. Ông nhấn mạnh rằng các sàn, với vai trò lưu giữ và quản lý tài sản của người dùng, cũng phải xây dựng cơ chế quản trị an toàn tương tự các tổ chức tài chính truyền thống.
Ủy ban yêu cầu các sàn thiết lập hệ thống giám sát an ninh 24/7 và cơ chế ứng phó sự cố, đồng thời tối đa hóa tỷ trọng tài sản người dùng được lưu trữ trong ví lạnh tách khỏi Internet. Cơ quan này cũng đề nghị nâng hạn mức bảo hiểm đối với rủi ro hack và bổ sung quỹ dự phòng.
Ngoài ra, nhà chức trách cho biết sẽ ban hành văn bản hướng dẫn để các sàn có thể chủ động chặn nạp/rút ngay từ giai đoạn nghi ngờ bị xâm phạm, kể cả khi chưa xảy ra thiệt hại do hack. Kế hoạch mở rộng kiểm tra lỗ hổng thông qua Viện An ninh Tài chính và đào tạo nhân lực chuyên môn cũng được đưa ra.
Trong quá trình xây dựng luật về tài sản số thời gian tới, Hàn Quốc dự kiến thúc đẩy phương án áp nghĩa vụ bảo đảm an toàn công nghệ thông tin và trách nhiệm bồi thường thiệt hại cho các sàn ở mức tương đương doanh nghiệp tài chính.
Cơ quan Giám sát Tài chính Hàn Quốc cũng sẽ triệu tập các giám đốc an ninh thông tin (CISO) của doanh nghiệp tài sản số trong nước vào ngày 19/11. Cơ quan này dự kiến kiểm tra thực trạng quản lý bảo mật và cơ chế ứng phó sự cố tại các sàn giao dịch bằng won, sàn coin-market và các đơn vị nhận thầu.
Một đại diện trong ngành cho rằng tỷ trọng ví lạnh phù hợp sẽ khác nhau tùy quy mô từng sàn, nên nếu nâng đồng loạt có thể làm chậm quá trình rút. Người này cũng nhận định việc tăng hạn mức bảo hiểm có thể chỉ làm tăng gánh nặng chi phí cho doanh nghiệp, vì vậy cần những giải pháp hiệu quả hơn.
 Sang-yeop Oh
yub@d-today.co.kr