
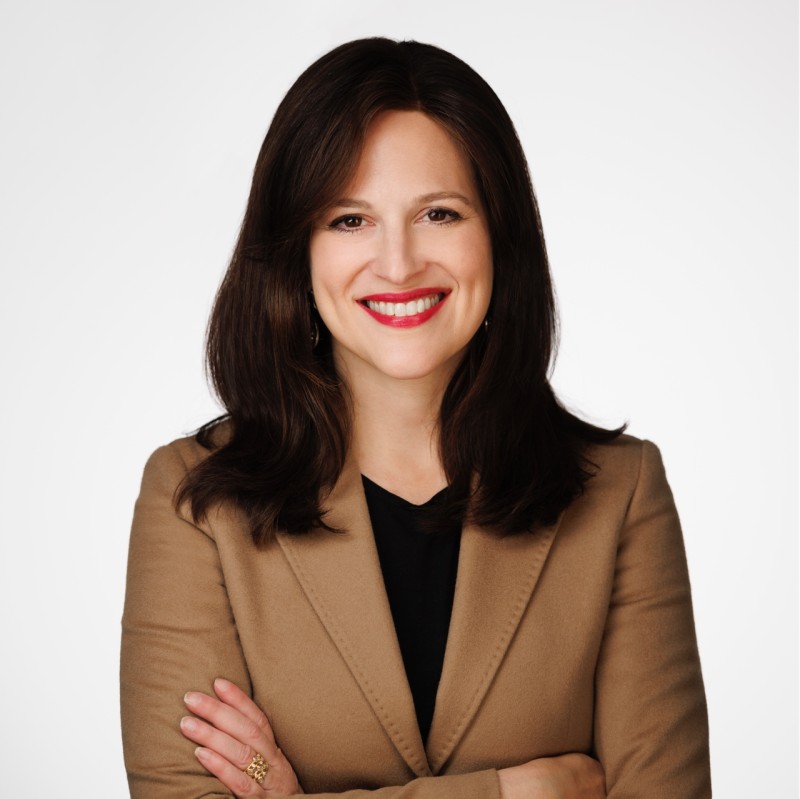
Anne Neuberger, cựu Phó cố vấn an ninh quốc gia Nhà Trắng phụ trách an ninh mạng và công nghệ mới, cảnh báo Mỹ cần sớm thay đổi cách bảo vệ các hạ tầng trọng yếu như điện, nước, ngân hàng, viễn thông và bệnh viện, trong bối cảnh AI đang rút ngắn mạnh thời gian từ lúc phát hiện lỗ hổng đến khi tin tặc ra tay.
Trong bài viết đăng trên The Wall Street Journal ngày 12/11 theo giờ địa phương, Neuberger, hiện là General Partner tại Andreessen Horowitz (a16z), nhấn mạnh: “AI đang rút ngắn thời gian từ phát hiện lỗ hổng đến tấn công. Nếu phòng thủ vẫn vận hành theo tốc độ con người, chúng ta sẽ thua trong cuộc đua”.
Bà dẫn ví dụ về vụ tấn công nhằm vào hệ thống tủ lạnh tại hàng trăm siêu thị ở Pháp hồi tháng trước. Sự cố khiến nhiệt độ trong các tủ lạnh thương mại tăng lên, làm thực phẩm hư hỏng và gây ra ít nhất 15 vụ cháy.
Đầu tháng 11, các cửa hàng tạp hóa tại 9 quốc gia châu Âu khác cũng tiếp tục trở thành mục tiêu tấn công.
Theo Neuberger, các máy bơm, van và trạm biến áp trong hệ thống cấp nước và điện lưới của Mỹ cũng đang vận hành dựa trên những bộ điều khiển kết nối Internet tương tự như các thiết bị nói trên. Vì vậy, bà cho rằng cần có phản ứng mạnh tay hơn.
Neuberger nhận định những mắt xích có thể gây rủi ro trên quy mô quốc gia thực tế không quá nhiều. Danh sách này gồm các trạm biến áp truyền tải quy mô lớn, mạng thanh toán Fedwire và ACH, hệ thống cấp nước tại các đô thị lớn, mạng viễn thông và 911, các trung tâm chấn thương khu vực, cùng hàng trăm đơn vị vận hành và nhà cung cấp thiết bị, phần mềm liên quan.
Theo lập luận của bà, ưu tiên trước mắt là bảo vệ nhóm này để kéo dài thời gian xử lý phần còn lại của hệ thống. Neuberger cho biết việc thay thế thiết bị cũ có thể mất từ 2 đến 5 năm, nhưng giảm thiểu rủi ro cho vài trăm đơn vị vận hành then chốt có thể thực hiện trong vòng 12 tháng.
Một rào cản lớn, theo bà, đến từ quy định hiện hành. Phần lớn quy định mới chỉ dừng ở việc kiểm tra đơn vị vận hành có đủ biện pháp kiểm soát hay không, thay vì đánh giá hệ thống có bị phơi lộ hay không và tốc độ khắc phục điểm yếu nhanh đến mức nào.
Bà cũng chỉ ra rằng cơ chế giám sát hiện bị chia nhỏ cho nhiều cơ quan, gồm Ủy ban Điều tiết Năng lượng Liên bang Mỹ (FERC), Cơ quan Bảo vệ Môi trường (EPA), Ủy ban Truyền thông Liên bang (FCC) và Bộ Y tế và Dịch vụ Nhân sinh Mỹ. Theo bà, mô hình này khiến không có đầu mối thực sự chịu trách nhiệm về an ninh ở cấp toàn ngành.
Neuberger đề xuất “Super Intelligence Force” của Nhà Trắng đặt ra mục tiêu quốc gia cho 5 lĩnh vực trọng yếu: điện, ngân hàng và thanh toán, nước, viễn thông và bệnh viện. Cách tiếp cận này nhằm đo bằng kết quả thực tế, thay vì thiên về thủ tục giấy tờ.
Các mục tiêu, theo bà, có thể bao gồm: không để hệ thống điều khiển bị phơi ra Internet; vá hoặc cô lập các lỗ hổng nghiêm trọng trong vòng vài ngày; và chứng minh qua diễn tập rằng hệ thống vẫn có thể duy trì hoạt động trong 72 giờ ngay cả khi hạ tầng IT ngừng vận hành.
Những đơn vị đáp ứng yêu cầu sẽ được bảo vệ pháp lý trước các vụ kiện liên quan đến sơ suất. Ngược lại, các đơn vị không đạt chuẩn cần bị cơ quan chức năng giám sát chặt hơn.
Neuberger cũng nhấn mạnh cần đẩy mạnh ứng dụng AI trong phòng thủ. Theo bà, các đơn vị vận hành cốt lõi và nhà cung cấp công nghệ có thể phối hợp với các doanh nghiệp phát triển AI để rà soát mã nguồn và firmware, từ đó tạo bản vá và thử nghiệm trước trên mô hình digital twin của cơ sở thực.
Ngoài ra, bà lưu ý Đạo luật Chia sẻ Thông tin An ninh mạng 2015, vốn tạo cơ sở để doanh nghiệp chia sẻ thông tin về các cuộc tấn công mạng, sẽ hết hiệu lực vào ngày 11/12. Vì vậy, Quốc hội Mỹ cần gia hạn đạo luật này thêm 10 năm.
 Chi-gyu Hwang
delight@d-today.co.kr