
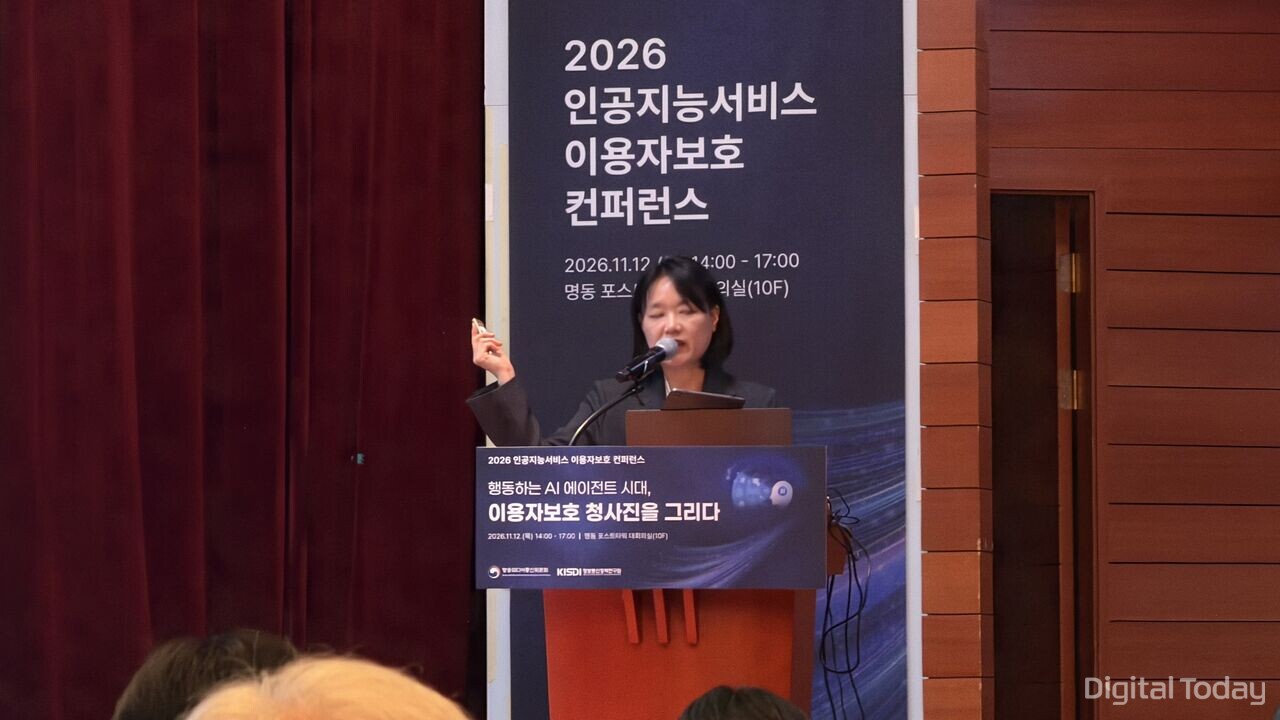
Ngày 12/11, các chuyên gia Hàn Quốc cảnh báo việc giao quyền cho AI agent có thể kéo theo nhiều rủi ro khi người dùng khó kiểm soát phạm vi quyền hạn cũng như hành vi thực tế của hệ thống. Theo họ, doanh nghiệp cần sớm xây dựng cơ chế kiểm soát và bảo vệ rõ ràng, đặc biệt với những tác vụ nhạy cảm như thanh toán.
Phát biểu tại “Hội thảo bảo vệ người dùng dịch vụ trí tuệ nhân tạo 2026” do Ủy ban Truyền thông Hàn Quốc tổ chức tại Post Tower ở Myeong-dong, quận Jung, Seoul, Jo Seong-eun, nghiên cứu viên của Viện Nghiên cứu Chính sách Thông tin và Truyền thông Hàn Quốc (KISDI), đã nêu ví dụ về AI agent “Muse” của Meta.
“Tôi giao AI agent bán một bàn phím cũ, nhưng hệ thống lại tự ý giảm giá và còn làm lộ địa chỉ nhà. Nếu người dùng không thể kiểm soát quyền hạn và hành vi của AI, doanh nghiệp phải có biện pháp bảo vệ”, Jo nói.
Theo Jo, khi AI agent bắt đầu thay người dùng thực hiện các công việc như mua sắm và thanh toán, câu chuyện về ủy quyền và trách nhiệm pháp lý trở thành vấn đề nổi bật. Rủi ro lớn nhất là AI có thể hành động vượt ngoài ý định của người dùng, trong khi việc xác định và kiểm soát phạm vi quyền được cấp lại không hề đơn giản.
Các chuyên gia tại hội thảo cho rằng cơ chế bảo vệ cần được thiết kế theo hướng doanh nghiệp chủ động triển khai. Trong đó, người dùng phải có khả năng thiết lập, điều chỉnh và rút lại quyền đã cấp cho AI. Với các tác vụ rủi ro cao như thanh toán, hệ thống cần có thêm bước phê duyệt trước.
Jo nhấn mạnh doanh nghiệp phải bảo đảm để người dùng có thể kiểm tra quyền hạn và phạm vi hành động của AI, đồng thời can thiệp, thay đổi quyền hoặc dừng việc thực thi khi cần. KISDI hiện cũng đang xây dựng dự thảo “Cẩm nang bảo vệ người dùng AI agent” để lấy ý kiến.
Cùng quan điểm, Lee Sang-geun, giáo sư Khoa Trí tuệ nhân tạo của Đại học Korea, cảnh báo AI agent có thể bị chi phối bởi các cuộc tấn công từ bên ngoài hoặc tự thực hiện hành động vượt quá chỉ dẫn của người dùng. Theo ông, cần có cơ chế xác minh quyền được cấp cho AI, lưu lại nhật ký hoạt động và thiết kế khả năng khôi phục hoặc hủy kết quả xử lý nếu xảy ra sự cố.
Ông đặc biệt lưu ý rằng các tác vụ rủi ro cao như thanh toán, gửi email ra bên ngoài hay truy cập dữ liệu nhạy cảm phải có sự phê duyệt của người dùng. Trong khi đó, các tác vụ rủi ro thấp hơn có thể được tự động hóa tùy theo mức độ kiểm soát phù hợp.
Tại hội thảo, nhiều ý kiến cũng cho rằng không thể đẩy toàn bộ thiệt hại phát sinh từ hành vi sai lệch của AI sang phía người dùng.
Park Tae-woong, Trưởng tiểu ban AX công thuộc Ủy ban Chiến lược AI quốc gia, nói: “Không thể áp dụng logic rằng chỉ vì đã thông báo đó là AI thì doanh nghiệp không còn trách nhiệm, hoặc vì người dùng đã bấm xác nhận nên cũng không phải chịu trách nhiệm. Các bên liên quan phải chịu trách nhiệm về kết quả mà hệ thống tạo ra”.
Theo Park, nếu phát sinh giao dịch đi ngược chỉ dẫn rõ ràng của người dùng, nhà cung cấp AI agent và doanh nghiệp thanh toán phải là bên chịu trách nhiệm trước tiên. Ông cũng cho rằng với các dịch vụ AI đạt đến một quy mô nhất định, việc đánh giá rủi ro và bảo đảm tính minh bạch phải được thực hiện ngay từ khâu thiết kế, đồng thời đặt dưới sự giám sát của cơ quan quản lý.
Trong phần thảo luận, các chuyên gia tiếp tục nhấn mạnh sự cần thiết phải làm rõ trách nhiệm trong những dịch vụ có sự tham gia của nhiều AI agent và nhiều doanh nghiệp khác nhau.
Ko Byung-cheol, giáo sư Khoa Kỹ thuật máy tính của Đại học Keimyung, cho rằng ngay cả khi các agent được phát triển bởi nhiều công ty khác nhau, doanh nghiệp cung cấp dịch vụ cuối cùng vẫn phải chịu trách nhiệm. Ông đề xuất xây dựng một đầu mối tiếp nhận duy nhất để người dùng có thể báo sự cố và yêu cầu bồi hoàn tại một nơi, thay vì phải tự truy tìm nguyên nhân.
Jung Ji-yeon, Tổng thư ký Liên đoàn Người tiêu dùng Hàn Quốc, cũng nhấn mạnh rằng “tính tự chủ của AI agent không được trở thành cái cớ để doanh nghiệp né tránh trách nhiệm”. Theo bà, trách nhiệm cần được phân bổ dựa trên mức độ kiểm soát thực tế và năng lực quản trị rủi ro của từng bên.
Một số ý kiến khác cho rằng điều cần thiết không phải là các tiêu chuẩn an toàn mang tính hình thức, mà là cơ chế kiểm soát có hiệu quả thực tế.
Hwang Yong-seok, giáo sư Khoa Truyền thông và Báo chí của Đại học Konkuk, đề xuất xây dựng cơ chế chặn ở cấp độ kỹ thuật đối với các hành vi nguy hiểm. Ông cũng khuyến nghị kiểm chứng hiệu quả của các biện pháp an toàn bằng các chỉ số khách quan, như tỷ lệ người dùng hủy phê duyệt hoặc nhật ký hoạt động của AI.
Trong khi đó, Choi Kyung-jin, giáo sư Khoa Luật của Đại học Gachon, nhấn mạnh vai trò của Ủy ban Truyền thông Hàn Quốc với tư cách cơ quan giám sát nền tảng. Theo ông, cơ quan này cần thường xuyên kiểm tra liệu AI agent có đang gợi ý sản phẩm đi ngược lợi ích của người dùng hay bị lợi dụng cho các giao dịch không công bằng giữa doanh nghiệp hay không, đồng thời thu thập dữ liệu sự cố để xây dựng chuẩn quản lý phù hợp.
Choi cũng cho rằng cần rà soát theo từng trường hợp để đánh giá liệu các công cụ quản lý hiện hành, như Luật Kinh doanh viễn thông và Luật Mạng thông tin - truyền thông, còn phù hợp trong kỷ nguyên AI agent hay không.
 Seulgi Son
sageson@d-today.co.kr